 uçaklar
Güvenlik araştırmacıları, madeni para kadar küçük bir cihazla bir Boeing 737 uçağını hacklemenin yolunu buldular. 737, dünyada en yaygın olarak kullanılan yolcu uçaklarından biridir; bu nedenle, muhtemelen siz de en az bir kez bu uçakla uçmuşsunuzdur.
Bu saldırı için, uçağın dışındaki bir kapaktan erişilebilen bir porta küçük bir cihazın yerleştirilmesi gerekiyor. Araştırmacılara göre, bu port sadece bakım ekiplerinin değil, diğer havaalanı ve havayolu personelinin de düzenli olarak erişebileceği bir yerde. Cihazın kurulumu 60 saniyeden az sürüyor. Öyleyse, bu gizemli küçük cihazın aslında ne olduğu, neler yapabildiği ve Boeing 737 ile uçmanın hâlâ güvenli olup olmadığı hakkında konuşalım.
Bir uçağı hacklemek neden bir arabayı hacklemekten daha zordur?
Çoğumuz, bilgisayarlarımızın ve telefonlarımızın hacklenebileceği düşüncesine alışmış durumdayız. Muhtemelen bu blogdaki en sık işlenen konu da zaten bu. Ancak; arabalar, robot çim biçme makineleri, otomatik kart karıştırıcılar, bisikletler ve hatta yataklar gibi daha az yaygın hedeflere yönelik saldırıları da inceledik. Günümüz dünyasında, bu (ve daha pek çok) cihazın içinde minik (ya da o kadar da minik olmayan) bilgisayarlar bulunmaktadır.
Uçaklar da bu durumun bir istisnası değildir. Modern bir yolcu uçağı bilgisayarlarla doludur. Bu bilgisayarların bazıları, kalkış parametrelerinin hesaplanmasından uçağın uçuşunun kontrolüne kadar kritik işlevleri yerine getirir. Ancak burada önemli bir fark vardır: Uçak üreticileri, çoğu akıllı ev cihazı üreticisinin aksine, güvenliği son derece ciddiye alırlar; bu da bu sistemlere dışarıdan erişmeyi çok daha zor hale getirir.
Belki de tam da bu nedenle, gerçek bir uçağı hackleme fikri yıllardır en meraklı güvenlik araştırmacılarını cezbetmektedir. San Diego Kaliforniya Üniversitesi ve Oberlin College’daki bir ekip, yani bu işi sonunda başaran araştırmacılar, on yıldan fazla bir süre boyunca bu konu üzerinde kafa yordular. Yukarıda da belirtildiği gibi, bir uçağı hacklemenin önündeki en büyük engel, uçağın kritik sistemlerinin dış internete bağlı olmamasıdır. Bu nedenle, siber güvenlik araştırma camiasında, uçaklarla ilgili saldırı vektörlerini araştırmak pek umut verici bir çalışma alanı olarak görülmüyordu; zira izole edilmiş sistemlere uzaktan erişim son derece zor olduğu gibi, bir saldırganın fiziksel erişim elde etme olasılığı da çok düşük kabul ediliyordu.
UC San Diego’dan araştırmacılar Kirill Levchenko ve Aaron Schulman için bu varsayımı değiştiren iki başka başarılı proje daha vardı: Chevrolet Impala’ya yapılan bir siber saldırı ve ödeme kartı kopyalayıcılarına yönelik araştırma. Bu araba hackleme olayı, ekibin ikinci el Boeing 737 bilgisayar bileşenleri satın almasına ve kendi test sistemlerini kurmasına yol açtı. Skimmer üzerine yaptıkları araştırma, onlara uçağın iç sistemlerine doğrudan bağlanabilecek küçük bir fiziksel cihaz fikrini verdi.
Boeing 737’nin devre şemalarını araştırdıktan sonra araştırmacılar, uçağın dışından erişilebilen ve tek koruması kilitli olmayan bir kapak olan bir port tespit ettiler. Bu port, uçağın uçuş yönetim bilgisayarı (FMC) ile çok işlevli kontrol ve görüntüleme birimi (MCDU) arasında bağlantı sağlayan ARINC 429 veri yolu adı verilen bir veri kanalına bağlanır.
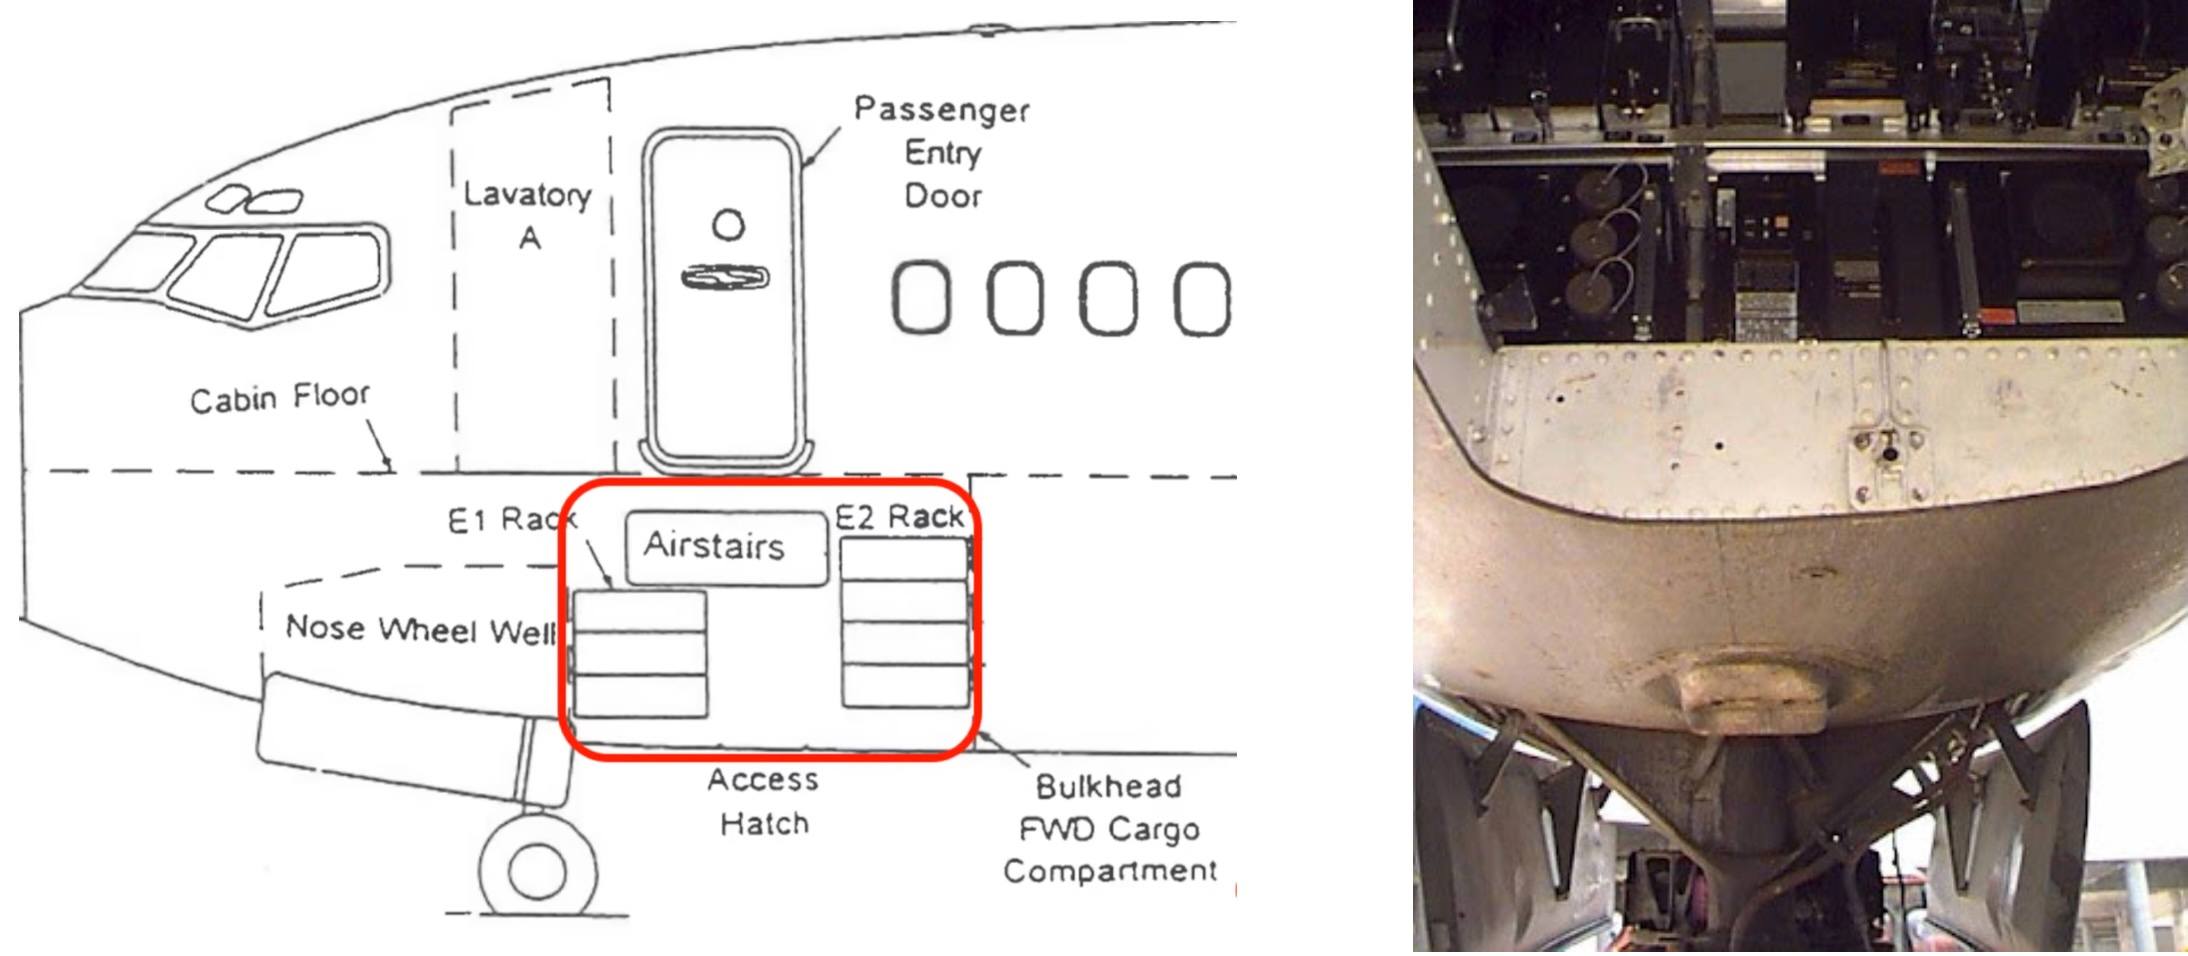
Port, kokpitin altındaki elektronik bölmesinde yer alır. Uçağın dışından bakıldığında, uçağı sadece kilitli olmayan bir kapak örtmektedir. Kaynak
Kumanda koltuğunda bir “otobüs şoförü”
Araştırmacılar kurdukları test düzeneğinde, bu port üzerinden ARINC 429 veri yoluna bağlanıp Boeing bileşenlerinin normalde kendi aralarında ilettiğinden daha güçlü elektrik sinyalleri gönderdiklerinde ne olacağını incelediler. Bunu yaptıklarında, geçerli komutların üzerine kendi komutlarını yazabildiklerini gördüler. Bundan sonrası ise sadece buldukları porta sığacak kadar küçük bir cihaz geliştirmekten ibaretti.
Ekip, adım adım, korumasız porta yerleştirilecek kadar küçük bir cihaz yaptı. Bitmiş halinin maliyeti 100 $’dan dolarından az olan nihai versiyonun büyük ölçüde hazır parçalardan oluşturulduğu anlaşılıyor: küçük bir mikrodenetleyici, veri yoluyla haberleşmeyi sağlayan elektronik aksam ve bir Wi-Fi modülü. Bu son parça, cihazın uçağın halka açık uçak içi Wi-Fi ağına bağlanmasına yardımcı olarak saldırgana internet üzerinden erişim sunabilir ve nihayetinde cihazı uzaktan kontrol etmesini sağlayabilir. Üstelik tüm bu mekanizmanın porta takılması bir dakikadan az sürer.
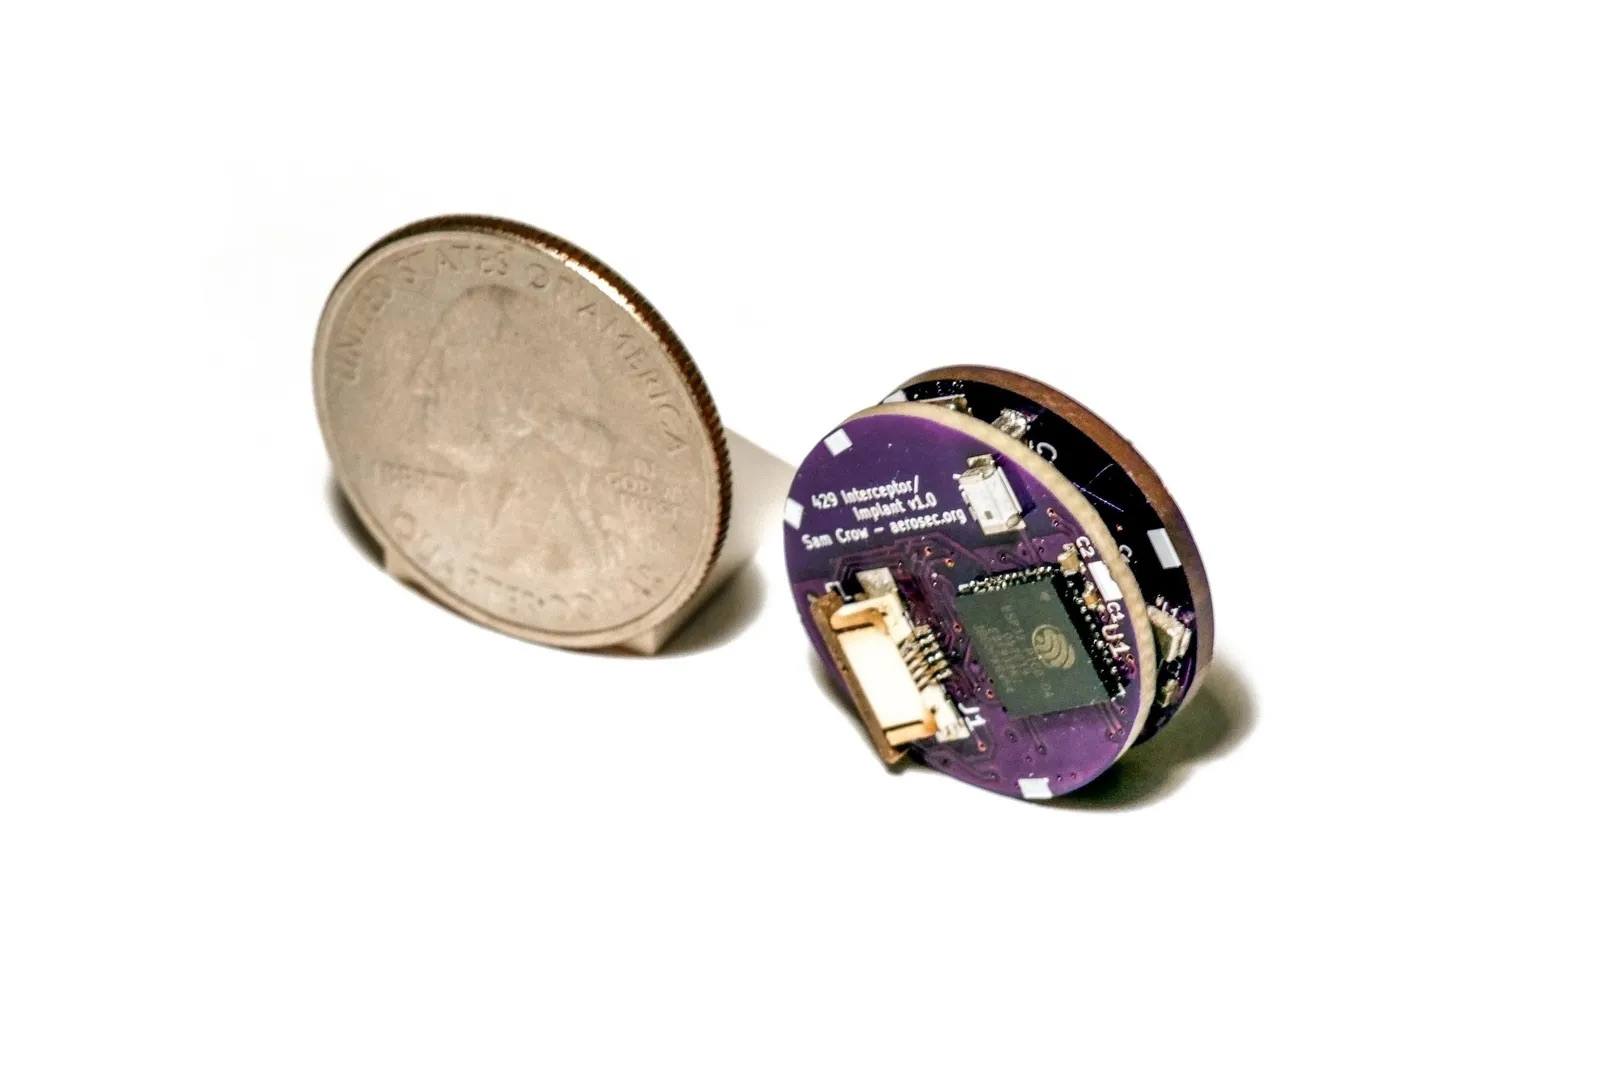
Araştırmacıların Boeing 737 sistemlerine bağlanmak için oluşturduğu cihaz. Ölçek göstergesi olarak yanına bir madeni para konulmuştur. Kaynak
Araştırmacılar, saldırılarına “Bus Driver” adını verdiler; bu isim görünüşe göre bir kelime oyunudur: “bus”, hem yolcu taşıma aracı olarak otobüsü hem de bir sistemin bileşenlerinin birbirleriyle iletişim kurmasını sağlayan veri yolunu ifade eder. Bu saldırı, bir kişinin o kanala girip gönderilen komutları değiştirmesine olanak tanır. Böylece veri yolu fiilen kontrol altına alınmış olur.
Doğaçlama yapılmış Boeing 737 hackleme cihazı gerçekte neler yapabilir?
Korunmasız bir port, madeni para büyüklüğünde bir cihaz, veri yoluna erişim: Bunlar hepsi güzel de, araştırmacılar aslında neyi başardılar? Bu minik implant ne tür bir zarara yol açabilir? Görünüşe göre, oldukça fazla ve hatta potansiyel olarak ölümcül bile. Araştırmacılar, uçuş yönetim bilgisayarı ile kontrol ve gösterge ünitesi arasında akan verileri manipüle etme yeteneği kazanarak, uçağın işleyişinin birçok kritik yönüne müdahale edebileceklerini keşfettiler.
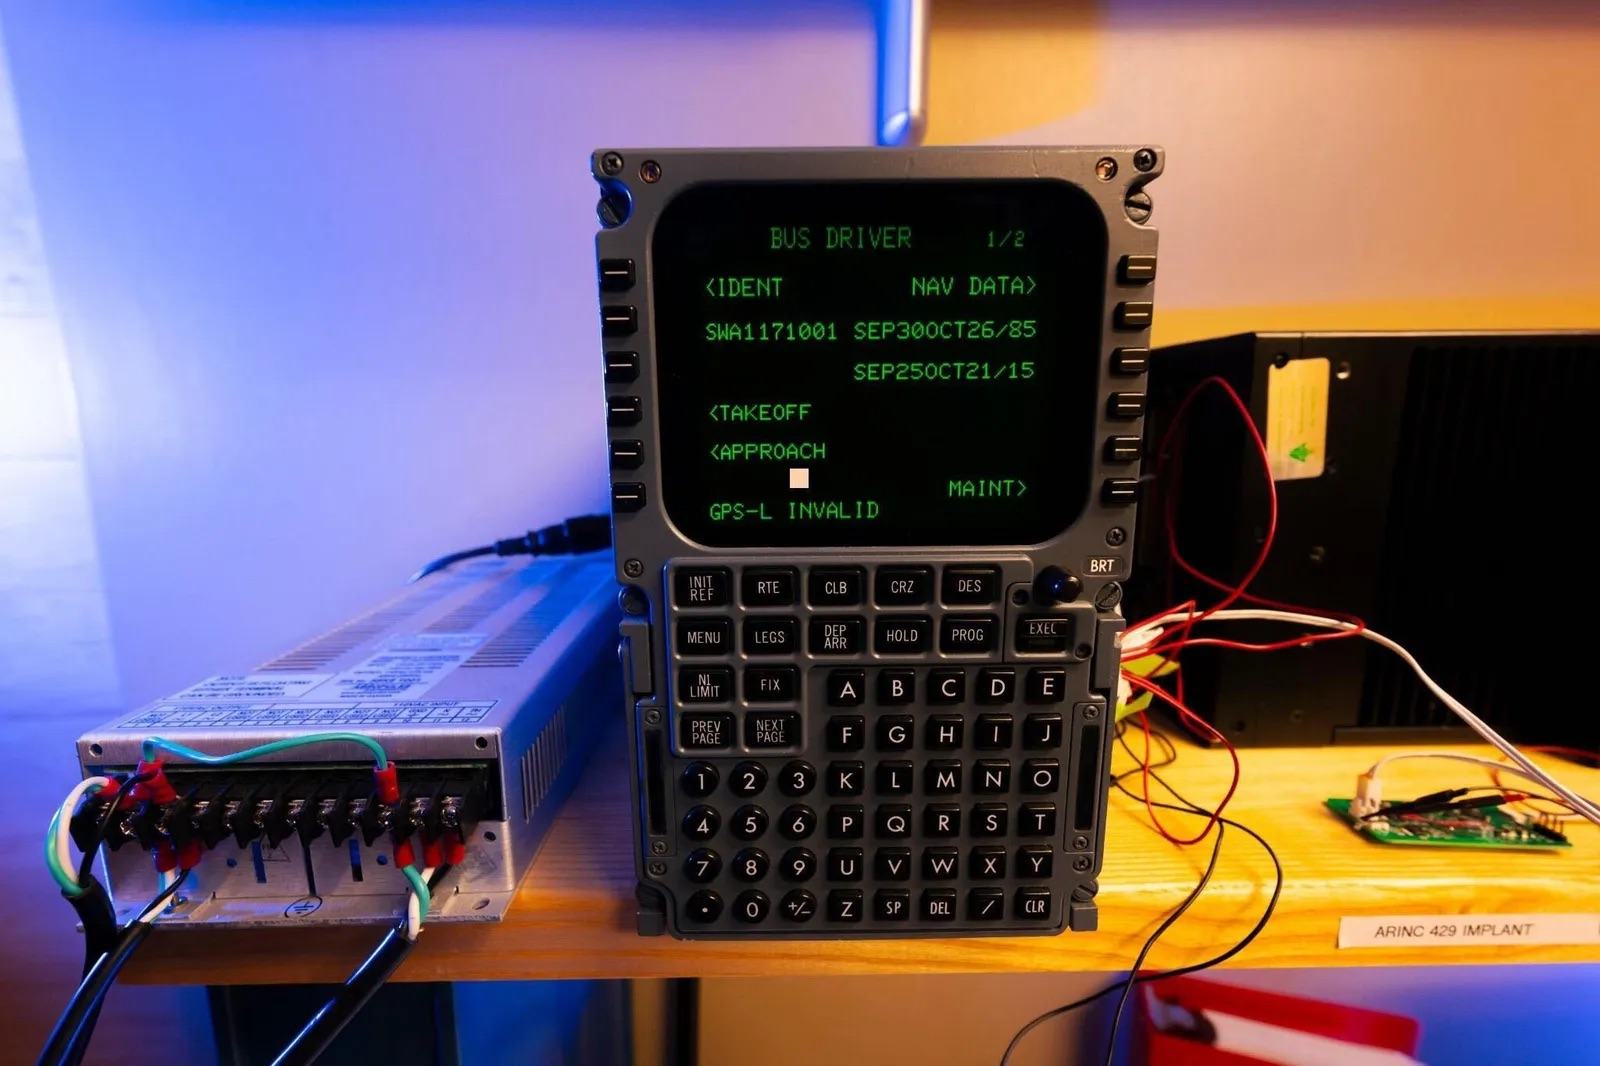
Araştırmacılar, Bus Driver’ı gerçek bir Boeing 737 uçak elektroniği donanımı üzerinde test ediyorlar. Saldırı arabirimi MCDU ekranında çalışıyor. Kaynak
İlk olarak; implant, kalkış ve iniş parametrelerinin hesaplanmasında kullanılan verileri değiştirebilir. Örneğin, uçağın kayıtlı yakıtsız ağırlığını değiştirebilir; bu da güvenli bir kalkış için gereken hızların hesaplanmasını hatalı hale getirir.
Bu cihaz, pilotların kalkış sırasında ne kadar motor itiş gücü gerektiğini belirlemek için kullandıkları varsayılan sıcaklık değerini de değiştirebilir. Sisteme yanlış değerler girilirse, belirli koşullar altında uçağın güvenli bir şekilde kalkış yapması için yeterli itiş gücü kalmayabilir ve hatta uçağın pistin sonundan çıkma ihtimali bile ortaya çıkabilir. İniş sırasında yapılan hatalı hesaplamalar da benzer derecede ciddi riskler taşır.
İmplant, otopilotun izlediği rotayı da değiştirebilir. Uzun bir uçuşta, fark edilmeyecek kadar ince bir sapma bile uçağın rotasından ciddi şekilde sapmasına ve açık denizin üzerinde bir yerde yakıtının bitmesine neden olabilir.
Bunun ötesinde, bir saldırgan bu cihazı kullanarak uçağı, onaylanmış uçuş rotasında yer almayan bir ülkenin hava sahasına yönlendirebilir. Bu tür bir sapma ölümcül sonuçlara da yol açabilir: Sivil havacılık tarihinde, yasak hava sahasına giren bir yolcu uçağının ordu tarafından yanlışlıkla vurulduğu birden fazla vaka yaşanmıştır.
Elbette, böyle bir sapmanın hem pilotların hem de hava trafik kontrolünün gözünden kaçma olasılığı çok düşüktür; ancak felaketler genellikle tam da birkaç insan hatasının bir araya geldiği anlarda meydana gelir.
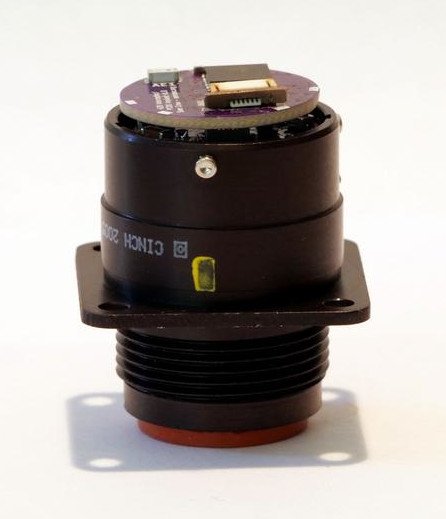
İmplant takıldıktan sonra, port içinde neredeyse görünmez hale gelir ve özellikle aramadığınız sürece fark edilmesi oldukça zordur. Kaynak
Son olarak, bu cihaz sadece uçuş parametrelerinin değiştirilmesine izin vermekle kalmıyor, aynı zamanda bu değişikliklerin pilotlardan gizlenmesine de olanak tanıyor. Örneğin, bir saldırgan uçuş bilgisayarına yeni bir rota yüklerken aynı anda MCDU ekranında gösterilenleri de değiştirebilir; böylece pilotlar orijinal rotayı görmeye devam ederler.
Bununla birlikte, araştırmacılar çoğu durumda dikkatli bir mürettebatın bu tutarsızlığı fark edeceğini belirtiyorlar. Doğru veriler diğer kokpit ekranlarında hâlâ görünür durumda olduğundan, manuel kontrole geçmek pilotların otopilotu devre dışı bırakıp uçağın kontrolünü yeniden ele almalarını sağlar.
Peki, hepimiz trene binmeye başlamalı mıyız?
Konuyu toparlamak adına, uzun süredir uçma korkusu yaşayanları (ve bu makale sayesinde yeni uçma korkusu geliştiren herkesi) rahatlatmaya çalışacağım. Araştırmacılar, öğrendikleri onca şeye rağmen hâlâ Boeing 737’lerle uçtuklarını söylüyorlar. Ayrıca, gerçek hayatta herhangi bir soruna yol açmamak için, deneylerinde tam olarak hangi portu kullandıklarını kasten belirtmediler.
Araştırmacılar ayrıca 2020 yılında Boeing’e ulaşarak bulgularını paylaştılar. Boeing bu bilgiyi ciddiye aldı ve sorunun çözümüne yönelik çalışmalar yürüttü.
Araştırmacılar, özellikle Boeing’in bu zayıf nokta bulunan portunu ya kaldırmasını ya da epoksi reçine ile kapatmasını önerdiler; böylece birisinin izinsiz bir cihazı bu porta takma olasılığını fiziksel olarak ortadan kaldırmak amaçlandı. Daha kapsamlı seçenekler de var, örneğin dahili veri yolunun elektriksel koruma sistemlerini yeniden tasarlayarak izinsiz bir cihazın gerçek sinyalleri geçersiz kılmasını önlemek ve bu tür saldırıları en başından tespit edebilecek sistemler eklemek gibi.
Uzun vadede araştırmacılar, Boeing’in diğer uçak üreticileriyle birlikte, aviyonik bileşenleri arasında iletilen mesajlar için kriptografik kimlik doğrulama sistemini benimsemesini önermektedir.
Boeing’in bu özel tavsiyeyi dikkate alıp almadığı ya da kendi çözümlerini geliştirip geliştirmediği kamuoyuna açık değildir. Wired muhabirleri şirkete bu konuyu sorduklarında, aldıkları yanıt oldukça belirsizdi:
“Teknik uzmanlarımız, sistem tasarımı ve işletim ortamı da dahil olmak üzere uçakta uygulanan koruma katmanlarının, gerçek hayattaki saldırıların gerçekleşme olasılığını ve riskini önemli ölçüde sınırlayacak düzeyde yeterli bir koruma sağlandığından eminler.”
Yani hayır, görünüşe göre şimdilik Boeing 737 uçuşlarından vazgeçmeye gerek yok. Bununla birlikte, trenlere büyük bir saygı duyduğum için, ne trenle seyahat etmenizi ne de başka ulaşım yöntemlerini kullanmanızı engellemeye çalışmayacağım. Aslında bu blogda daha önce tren hackleme konusunda bir yazı yazmıştım; ancak o yazıda amaç yıkıcı değil, yapıcı bir yaklaşımdı.
Arabalar, çim biçme makineleri, kart karıştırıcılar, bisikletler, akıllı yataklar… Bu, hackerların başarıyla kurcaladıkları cihazların tam listesi bile değil. Başka neler hacklendi? Diğer yayınlarımızda öğrenin:
 İpuçları