 donanım

Bir endüstriyel sunucu, iz bırakmadan grafik işlemcisi (GPU) yoluyla nasıl ele geçirilebilir? Bu kadar karmaşık ve büyük ölçüde teorik bir saldırı, genellikle donanımdaki zayıf noktalardan yararlanır. Bu, donanımın kendisindeki tasarım kusurlarıyla ilgili değildir, daha çok, bazen fiziksel düzeyde de görülen çalışma şekline dair tuhaflıklarla ilgilidir. Toronto Üniversitesi’ndeki Kanadalı araştırmacılar tarafından yayınlanan yeni bir makalede, tam da video belleğindeki bu tür donanım davranışından yararlanan, yeni ve daha etkili bir Rowhammer saldırısı olan GPUThor anlatılıyor.
Rowhammer ve grafik kartları
GPUThor, ilk olarak 2014 yılında Rowhammer araştırmasında ortaya atılan, RAM’e yönelik orijinal saldırının temelindeki fikri temel almaktadır. Rowhammer ve bu sınıftaki tüm saldırılar, basit bir gerçeğe dayanır: Bellek hücreleri birbirlerinden tamamen izole değildir. Aynı hücre satırına tekrar tekrar erişmek (hammering), belirli koşullar altında komşu satırlardaki verileri bozabilir (yani bitleri ters çevirebilir). Bu etkinin mümkün olduğu doğrulandığında, geriye kalan tek şey onu bir silah haline getirmenin bir yolunu bulmaktır; örneğin, bir hizmet reddi saldırısı tetikleyerek ya da hatta rastgele kod çalıştırarak.
Peki, sunucular ve grafik hızlandırıcıların tüm bunlarla ne ilgisi var? Yapay zeka teknolojilerinin hızla yaygınlaşmasıyla birlikte, çok sayıda paralel ve benzer hesaplamayı gerçekleştirebilen donanımlara olan talep de artmıştır. Oyun grafik kartlarına entegre edilmiş hızlandırıcılar ise bu tür iş yükleri için biçilmiş kaftandır. Bu durum, grafik hızlandırıcılarını herkese kiralayan bulut sağlayıcılarını Rowhammer saldırıları için cazip bir hedef haline getirir. Varsayımsal senaryo şu şekildedir: Bir saldırgan, bir grafik yongasına erişim hakkı satın alır ve bunu, sağlayıcının tüm altyapısını ele geçirmeye çalışmak için kullanır. İşte tam da bu nedenle, video belleğine yönelik saldırılar araştırmacılar için hâlâ özel bir öneme sahiptir.
Unsaflok saldırısı nasıl çalışır?
Bu yılın ilkbaharında, her biri GDDR6 bellekle donatılmış Nvidia hızlandırıcılarına yönelik farklı bir saldırıyı ortaya koyan üç yeni makale yayınlandı. Üçü de oldukça mütevazı sonuçlar verdi: En büyük hasar, hedef olarak tüketici sınıfı bir grafik kartı seçildiğinde meydana gelirken, Nvidia A6000 gibi endüstriyel bir hızlandırıcıya yönelik saldırıların çok daha düşük etkili olduğu ortaya çıktı. Bunun yanı sıra, ECC (hata düzeltme kodu) bellek koruması etkinleştirildiğinde saldırıların hiçbiri başarılı olamadı.
GPUThor, Nvidia’nin GDDR6 bellek kullanan eski Ampere hızlandırıcılarına saldırma olasılığını da ele alıyor: Araştırmacılar A4000, A4500, A5000 ve A6000 modellerini inceledi. Ancak yeni yöntemin etkililiği — verileri zorla değiştirilen hücre sayısı ile ölçüldüğünde — belirgin şekilde daha yüksek. Araştırmacılar ayrıca bu tekniğin, teorik olarak, daha yeni hızlandırıcılara da uygulanabileceğini savunuyor.
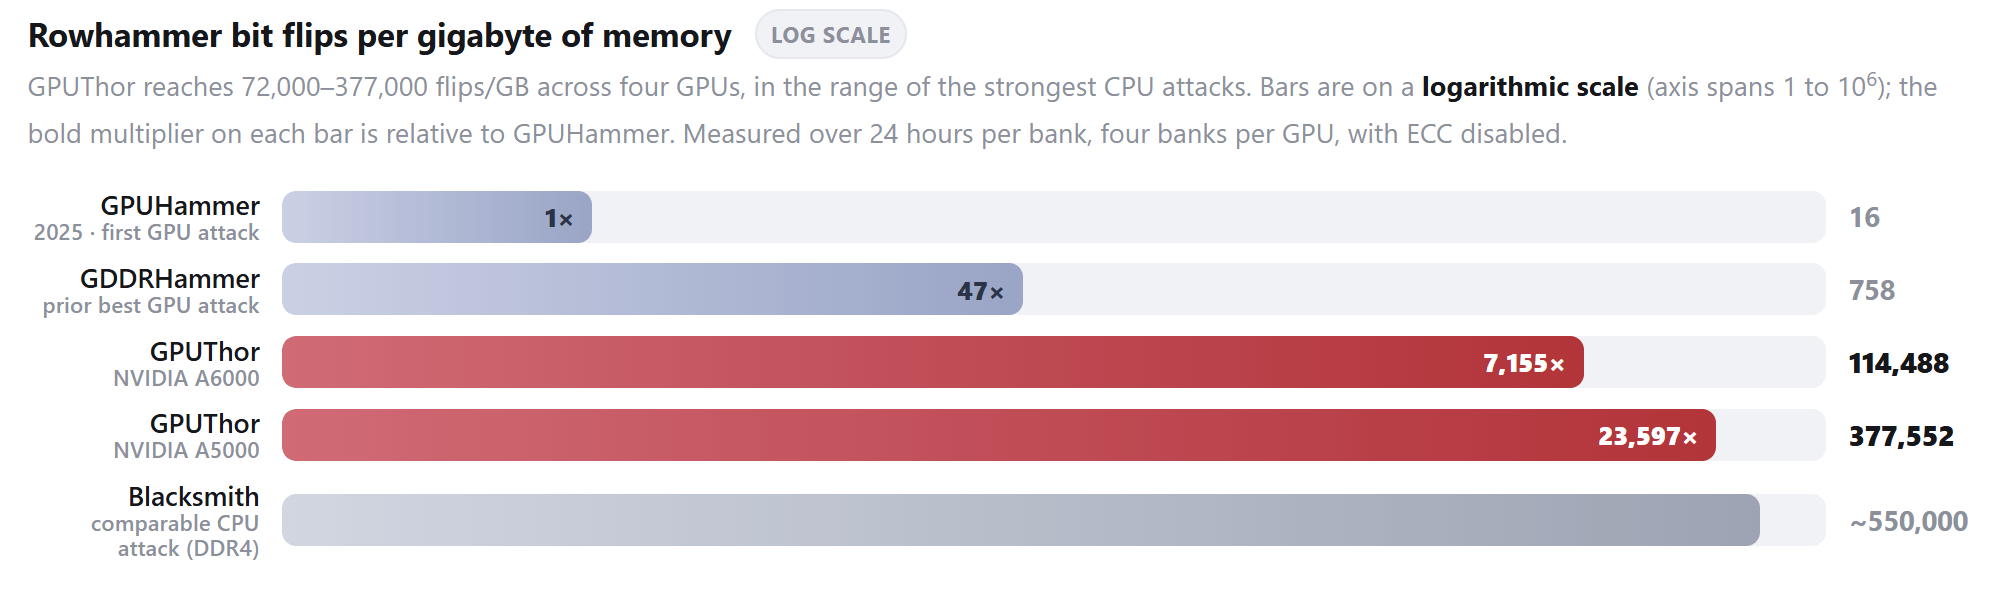
GPUThor’un önceki saldırılara kıyasla etkinliği. Kaynak
Bu sonuçlar nasıl elde edildi? Rowhammer saldırılarına karşı standart olan ve Target Row Refresh (TRR) olarak adlandırılan bu savunma mekanizması, Kanadalı araştırmacılar tarafından daha yakından incelendi. Görünüşe göre, TRR tekrarlanan erişim girişimlerini tespit ettiğinde komşu hücrelerin yenilenmesini zorlamaktadır ve bu da verilerin bozulmasını zorlaştırır ya da imkansız hale getirir. Saldırganlar genellikle hücrelere rastgele erişerek TRR’yi aşmaya çalışırlar; bu sayede savunma sistemini karıştırır ve etkinliğini azaltırlar. Araştırmacılar, Nvidia Ampere kartlarında TRR’nin yalnızca her 72 bellek hücresi yenileme döngüsünde bir kez tetiklendiğini keşfettiler. Bu bulgudan yola çıkarak, dengesiz bir erişim modeli uyguladılar ve hedef hücrelere eskisinden çok daha agresif bir şekilde saldırdılar. Sonuç: Referans noktası olarak “GPUHammer” adıyla bilinen orijinal GDDR saldırısı ile karşılaştırıldığında, GPUThor’un yaklaşık 7.000 ila 23.000 kat daha etkili olduğu ortaya çıktı.
Sonuçlar ve geleceğe dair öngörüler
Bu daha agresif saldırı modelini diğer iyileştirmelerle birleştirerek, gigabayt başına 72.000 ila 377.000 bit ters çevirme elde edildi. Daha önceki Rowhammer varyantları en iyi ihtimalle birkaç yüz tane başarabilmişti. Bu sayede araştırmacılar, iki bitlik ve hatta üç bitlik hatalar elde etmeyi başardılar. ECC, tek bitlik bir hatayı kolayca düzeltir, ancak çift bitlik bir hatayı düzeltemez.
Bu yeni yöntem, bir Rowhammer saldırısının gerçek dünyada yol açabileceği zararı da ortaya koymaktadır: GPUThor kullanılarak video belleğine tekrar tekrar erişim, hizmet reddi durumuna yol açmaktadır. Hızlandırıcı önce yeniden başlatılır ve bu süreçte veriler kaybolur, ardından yöneticiye değiştirilmesi gerektiği konusunda bildirimde bulunur.
Bu etkileyici araştırma sonuçlarına rağmen GPUThor saldırıları tam anlamıyla başarıya ulaşmış değil. Birincisi araştırmacılar veri bozulması sonucunda rastgele kod çalıştırılabileceğini kanıtlayamadılar – her ne kadar ECC etkinleştirildiğinde bile bunun mümkün olduğunu iddia etseler de. İkincisi, binlerce kat daha etkili bir saldırı, daha yeni hızlandırıcıların da ele geçirilebileceğine dair teorik bir olasılığa işaret ediyor; ancak bu durum da şimdilik kanıtlanabilmiş değil.
Buna rağmen, Kanadalı araştırmacılar, grafik hızlandırıcılara yönelik Rowhammer saldırılarının hâlâ kullanılmamış bir potansiyele sahip olduğunu ortaya koydu. Gelecekteki araştırmaların, daha önce bu tür saldırılara karşı son derece dirençli olduğu düşünülen çok daha gelişmiş cihazlara yönelik benzer saldırıları ortaya çıkarması hiç de şaşırtıcı olmayacaktır.
 İpuçları