Kaspersky Digital Footprint Intelligence tarafından yayımlanan yeni araştırma, haktivist grupların kiralık DDoS (DDoS-for-hire) servislerini giderek daha fazla kullandığını gösteriyor. İncelenen 148 tehdit aktöründen 9’unun haktivist gruplarla bağlantılı olduğu tespit edilirken, bu durum ideolojik kampanyalar ile ticari saldırı sağlayıcıları arasındaki iş birliğinin derinleştiğine işaret ediyor.
DDoS hizmet pazarına odaklanan Kaspersky Digital Footprint Intelligence
araştırması, bazı haktivist grupların saldırı kapasitelerini genişletmek
amacıyla DDoS sağlayıcılarıyla ortak hareket ettiğini ortaya
koyuyor. Sağlayıcılar ise bu kamusal kampanya faaliyetlerini kendi servislerinin
görünürlüğünü artırmak için bir vitrin olarak kullanıyor. Gözlemlenen vakalarda
saldırıların kamuoyuna önceden duyurulduğu ve sonuçlarının bağlantılı
kanallarda paylaşıldığı görüldü. Bu yaklaşım, gerçek siber suç sonuçlarını
doğrudan sergileyerek sağlayıcıların karanlık ağdaki (darknet) potansiyel
müşterilerine somut referans sunmalarına ve aktif operasyonlardan fayda
sağlamalarına olanak tanıyor. Öte yandan, en az dört aktif haktivist grubun
kendi geliştirdikleri DDoS araçlarının tanıtımını yaptığı gözlemlendi. Bu durum,
mevcut ekosistemin hem kendi altyapısını oluşturan grupları hem de harici
sağlayıcılara bel bağlayan aktörleri bir arada barındırdığını gösteriyor.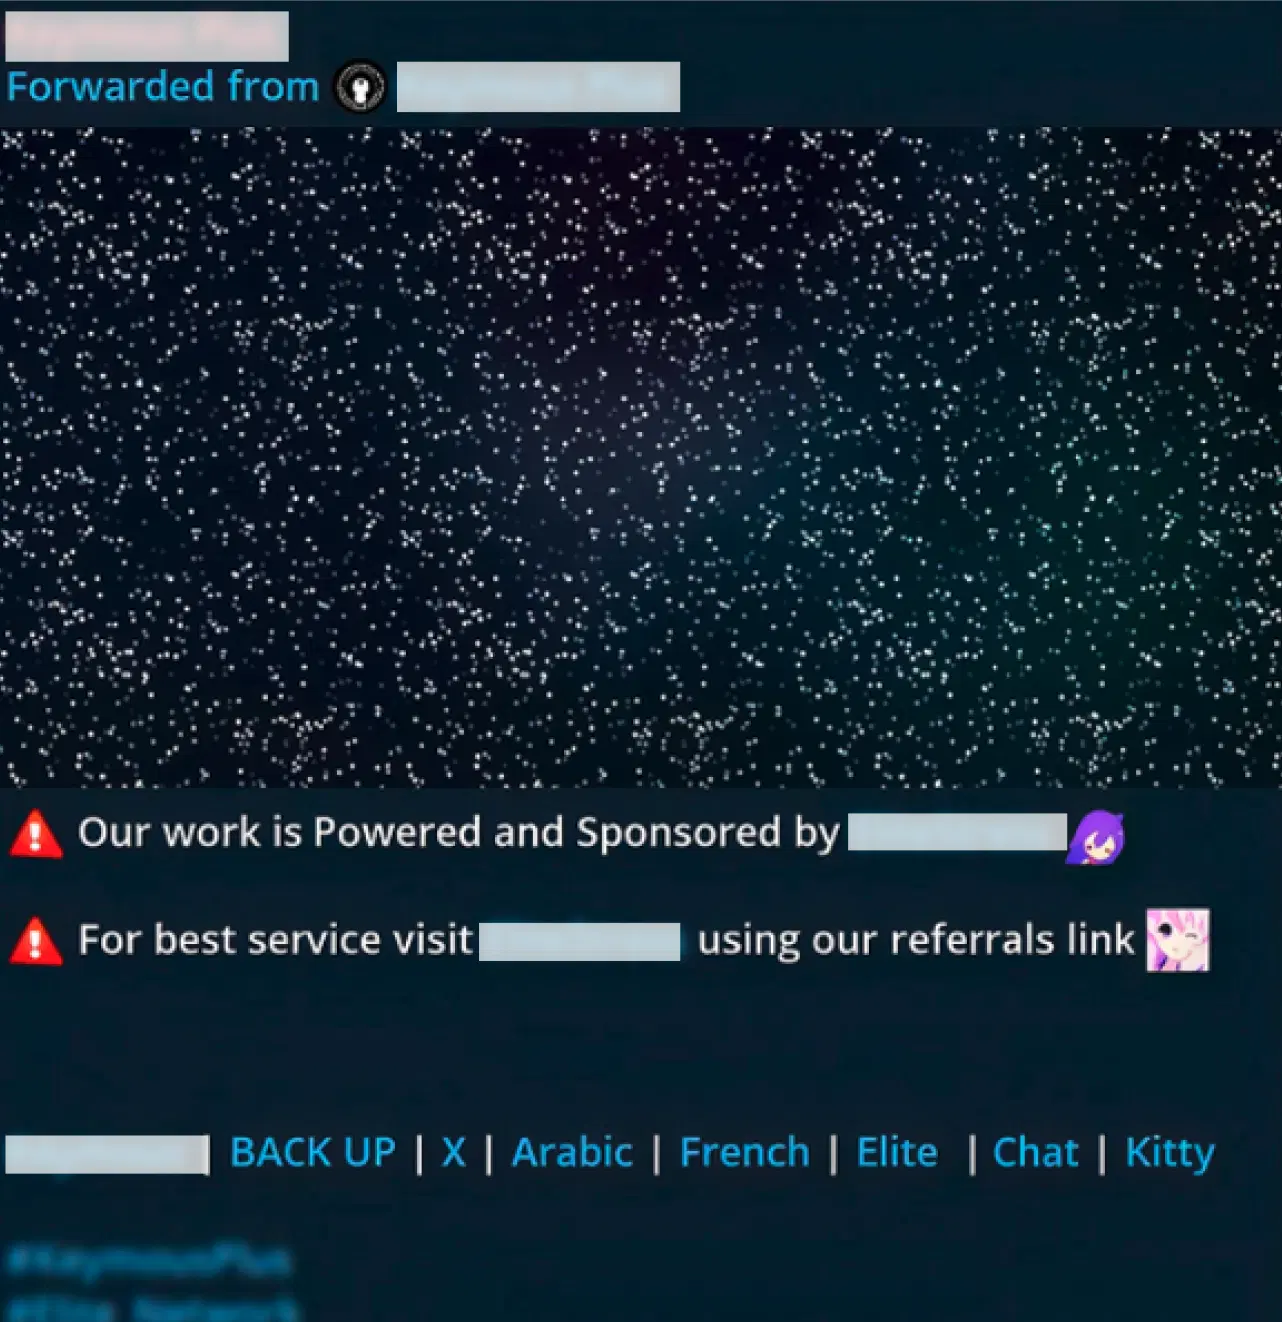
Haktivistler ile bir stresstest/DDoS servisi arasındaki ittifak bildirisinden bir örnek
Araştırma, DDoS sağlayıcılarının; toplayıcı (agregator) siteler, anlık mesajlaşma platformları ve siber suç forumlarından oluşan çok katmanlı bir reklam ekosistemi üzerinden rekabet ettiğini gösteriyor. Toplayıcı platformlar; sağlayıcıları vadettikleri teknik özelliklere, güvenilirlik göstergelerine veya "kullanıcı geri bildirimlerine" göre sıralayan aranabilir kataloglar işlevi görüyor. Mesajlaşma kanalları, kimi zaman özel tanıtım başlıkları aracılığıyla düzenlenen düzenli reklam paylaşımları için kullanılırken, klasik siber suç forumları da tanıtım faaliyetleri açısından istikrarlı bir mecra olmayı sürdürüyor. Bu forumlardaki itibar sistemleri, potansiyel müşteriler nezdinde güvenilirliği pekiştirirken dolandırıcılık karşıtı denetimleri de destekliyor. Çeşitli dağıtım kanalları arasında,
Kaspersky DFI araştırmacıları ayrıca görünürlüğü ticari bir avantaja dönüştürmek amacıyla tasarlanmış "liderlik tablosu" (leaderboard) tarzı platformları da öne çıkan yeni bir tanıtım mekanizması olarak tanımlıyor.
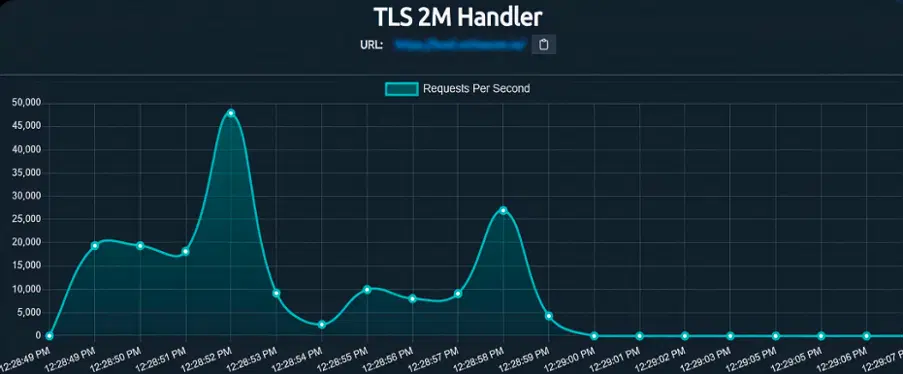
Bir liderlik tablosu platformu tarafından izlenen saldırıya ait telemetri verisi örneği
Kaspersky Digital Footprint Intelligence Analisti Kseniya Kudasheva araştırma bulgularını şöyle değerlendiriyor: "DDoS karanlık ağ pazarı, günümüzde tanıdık reklam araçlarıyla dikkat çekme yarışı veren ana akım bir çevrim içi pazar gibi işliyor. Bu yapı, siber suçlulara görünür kalmaları ve potansiyel müşterilere ulaşmaları için daha fazla alan açıyor. Savunma tarafında ise bu ekosistemin pazarlama dinamiklerini anlamak; yeni türeyen aktörleri erkenden tespit etmeye, izleme çalışmalarında öncelikli kanalları belirlemeye ve saldırı faaliyetlerinin nasıl yayılabileceğini daha isabetli öngörmeye yardımcı oluyor."
DDoS hizmet pazarı geneli itibarıyla büyüme eğiliminde bir tablo çiziyor: Yalnızca 2026’nın ilk çeyreğinde 16 yeni aktör tespit edildi. Pazarın bu tempoyu koruması halinde, 2026’da ekosisteme yeni katılanların sayısının 2025 toplamını en az %25 aşması bekleniyor. Yeni aktör girişlerine rağmen pazar dinamikleri kırılganlığını koruyor. İncelenen aktörler genelinde, ilk ve son DDoS reklamı arasında geçen süre baz alındığında ortalama faaliyet ömrünün yaklaşık 2,5 yıl olduğu görüldü. Bununla birlikte, halen aktif olan en eski sağlayıcıların geçen yıl 10. faaliyet yılını geride bırakması, kısa ömürlü servislerle köklü operatörlerin aynı pazarda varlığını sürdürdüğünü ortaya koyuyor. Uzmanlar bu büyümeyi; DDoS saldırılarının yaygınlaşması, jeopolitik gerilimlere bağlı kampanyaların sıklaşması ve pazara giriş bariyerini düşüren açık kaynaklı stresstest araçlarının erişilebilirliği gibi faktörlere bağlıyor.
Kaspersky, kurumların savunma kapasitelerini güçlendirmeleri için şu adımları öneriyor:
· Kurumların dijital varlıklarını izleyen, açık internetin yanı sıra deep web ve dark web genelindeki tehditleri tespit eden Kaspersky Digital Footprint Intelligence gibi kapsamlı bir dijital risk koruma hizmetinden yararlanın.
· Bilgi güvenliği ekiplerinizin kurumunuzu hedef alan siber tehditleri kapsamlı biçimde takip edebilmesini sağlayın. Kaspersky Threat Intelligence hizmetinin sunduğu güncel tehdit istihbaratı, olay yönetiminin tüm aşamalarında zengin ve anlamlı bağlam sunarak siber risklerin zamanında belirlenmesine yardımcı olur.
· Çalışanlarınızı güncel tehditler hakkında bilgilendirin. Kaspersky Automated Security Awareness Platform, güvenli indirme alışkanlıkları da dâhil olmak üzere siber güvenlik bilincinin ve güvenli dijital davranışların geliştirilmesine katkıda bulunur.
· Mevcut güvenlik kontrollerinizi, insan uzmanlığına dayalı tehdit tespiti ve küresel tehdit istihbaratıyla destekleyin. Kaspersky Managed Detection and Response (MDR)gibi çözümler, gelişmiş siber saldırılara karşı 7/24 izleme, tespit, inceleme ve hızlı müdahale olanağı sunar.
Araştırmanın tamamına buradan ulaşabilirsiniz.
