SOC otomasyonu için yapay zeka teknolojileri
2000’li yılların başında, kötü amaçlı yazılımları tespit etmek için makine öğrenimi algoritmalarını kullanmaya başladık. O zamandan beri saldırganlar yöntemlerini geliştirdiler. Günümüzün hedefli saldırıları, yüksek gizlilik derecesiyle karakterize edilir; özellikle de antivirüs tarafından tespit edilebilecek zararlı yazılımların kullanımı oldukça azalmış durumda. Buna karşılık, birçok saldırgan ilk erişimi sağlamak için sosyal mühendislikten yararlanır ve ardından, ele geçirilen altyapıda yatay hareket ve kalıcılık sağlamak amacıyla sistemdeki yapılandırma hatalarını ve meşru yazılımları istismar eder.
Bu tür saldırıları tespit etmek, kurumsal ağdaki cihazların, uygulamaların ve kullanıcıların davranışlarına ilişkin büyük miktarda verinin toplanmasını ve analiz edilmesini gerektirir. Ayrıca, şüpheli bir etkinlik tespit edildiğinde, söz konusu olayın bir saldırı olup olmadığı doğrulanmalı ya da bu etkinliğin geçerli bir faaliyet olduğu kabul edilmelidir. Bir kuruluşun varlık sayısı arttıkça, toplanan telemetri verilerinin hacmi de artar ve bu da Güvenlik Operasyon Merkezleri ile MDR hizmetlerinde çalışan analistlerin üzerindeki yükü artırır.
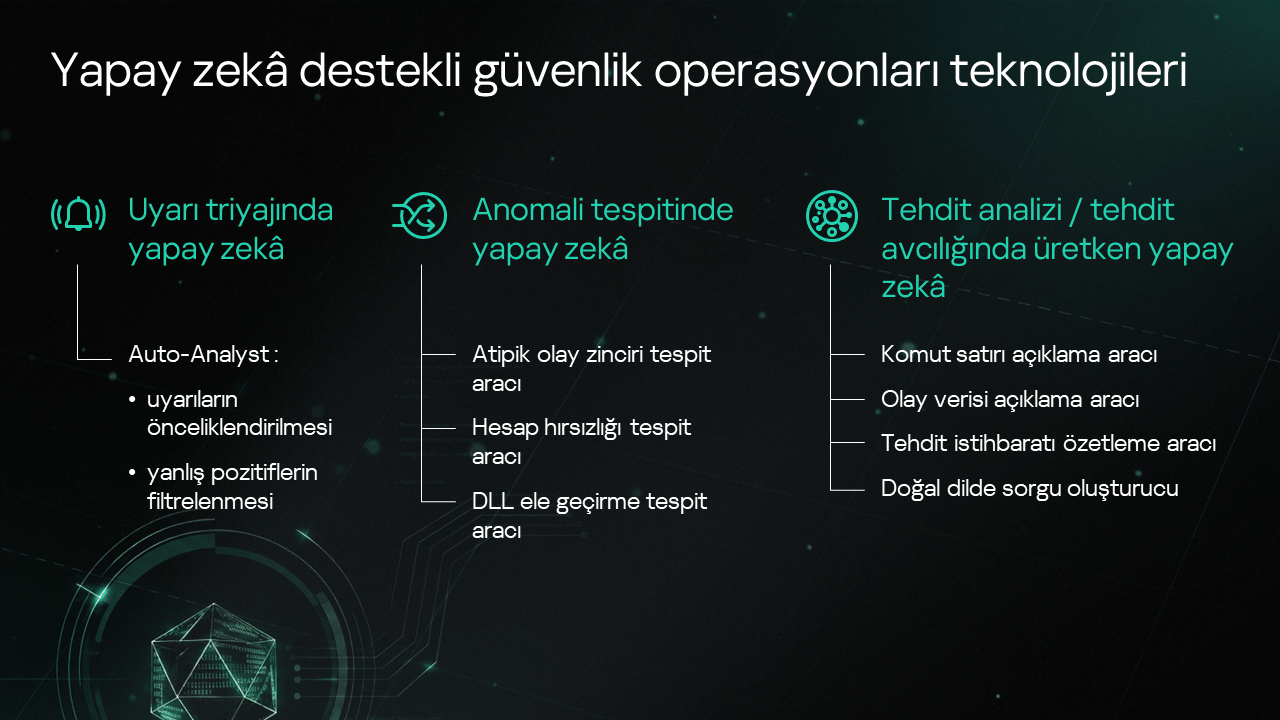
Yapay zeka teknolojilerine dayalı otomasyon, bu işi çeşitli alanlarda önemli ölçüde basitleştirmeyi mümkün kılar:
- Triyaj: MDR/XDR/SIEM telemetrisinde şüpheli olaylara ilişkin uyarıları öncelik sırasına koyma ve hatalı uyarıları eleme.
- Davranışsal anomali tespiti: hesap hırsızlığı, ana bilgisayarın ele geçirilmesi, DLL yönlendirme saldırıları ve diğer kötü niyetli faaliyetlerin belirtilerini tespit etme.
- Veri sunumu: komut satırlarını, olayları ve TI raporlarını özetleme ve yorumlama.
- Doğal dilde tehdit avcılığı: Analistlerin hipotezlerini SQL sorgularına dönüştürme.
Aşağıda, bu yapay zeka teknolojilerinin ürün ve hizmetlerimizde pratikte nasıl uygulandığını açıklıyoruz.
Uyarıların Otomatik Analizi ve Önceliklendirilmesi
MDR hizmetimizi kullanan müşterilerimizin altyapıları, her gün milyarlarca güvenlik olayı üretiyor. Veri toplama sistemi, özel tespit kurallarına dayalı olarak şüpheli olayları tespit ediyor ve bu potansiyel olarak zararlı faaliyetleri analistlere uyarılar şeklinde bildiriyor. Her yıl yüz binlerce mesaj gönderiliyor. Ancak bu uyarıların yalnızca yaklaşık onda biri gerçek güvenlik olaylarıyla ilgili oluyor.
Bu nedenle, analistler uyarıların çoğunluğunu oluşturan “yanlış alarmları” ayıklama zorluğuyla karşı karşıyadır. Bunu başarmak için, Auto-Analyst adlı bir yapay zeka sistemi geliştirdik. Bu denetimli makine öğrenimi sistemi, SOC analistlerinin değerlendirmeleriyle işaretlenmiş uyarılar üzerinde eğitilmektedir. Amaç, meşru ağ faaliyetlerinden kaynaklanan hatalı uyarıları güvenilir bir şekilde tespit etmektir.
Buradaki makine öğrenimi, popüler bir gradyan güçlendirme kütüphanesi olan CatBoost’a dayalıdır. Eğitimli AI Auto Analyst, uyarıları filtreler ve yalnızca gerçek bir olay olma olasılığı belirli bir eşik değerin üzerinde olanları insan incelemesine iletir; bu olasılık, kabul edilebilir hata oranı tarafından belirlenir. Bu sayede uyarıların yaklaşık %30'u sadece AI tarafından ele alınır ve SOC ekibinin zamanı daha karmaşık görevlere ayırması mümkün olur. İnsan analizine ulaşan uyarılar önceliklendirilmiş olduğundan, analistler en kritik olanlara öncelikle odaklanabilirler.
Auto-Analyst’in çalışmasının pratik ayrıntıları (eğitim verilerinin kontrolü, sonuçların seçici bir şekilde incelenmesi vb.) hakkında daha fazla bilgi, uzmanlarımız tarafından kaleme alınan başka bir makalede bulunabilir.
SIEM'de Anomali Tespiti
Bu yaklaşımın özü, sistemin “normal” işleyişi sırasında elde edilen telemetri verilerini kullanarak, daha sonra normal davranıştan sapmaları bildirecek bir yapay zeka modelini eğitmektir.
Bu tür algoritmaların büyük ölçekli dağıtık sistemlerde kullanılması, model oluşturulurken dikkate alınması gereken çok sayıda parametre nedeniyle karmaşıktır. Ayrıca bu tür modeller çok sayıda hatalı uyarı üretebilir: Binlerce kullanıcısı olan bir kuruluşta, atipik davranış olarak görülen birçok durum aslında meşru olabilir.
Bununla birlikte, bu yaklaşım, normal işleyişin yeterince doğru bir modelinin oluşturulmasının mümkün olduğu ayrı varlıklar ve süreçler için oldukça başarılı bir şekilde kullanılabilir.
Anormal Olay Zincirleri
Bu durumda, SIEM ilişkilendirme kuralı tetikleyicilerinin tipik dizileriyle ilgili veriler, normal davranış modelini oluşturmak için kullanılır. Aynı dizide sıkça görülen tetikleyiciler genellikle hatalı uyarılardır (örneğin, otomatikleştirilmiş yönetim komut dosyalarının çalıştırılması); bunlar, altyapı içindeki tipik etkinliklerin göstergesi olarak kullanılabilir.
Tipik ana bilgisayar davranışının profilini, belirli kuralların tetiklenme olasılıklarından oluşan bir küme olarak oluşturarak, yapay zeka sistemimiz her yeni olay zincirinin söz konusu altyapı için ne kadar tipik veya atipik olduğunu değerlendirebilir. Atipik bir zincirin tespiti, sistemin uyarı önceliğini artırmasına ve daha ayrıntılı bir analiz için güvenlik uzmanlarının dikkatini çekmesine yol açar.
Hesap Hırsızlığı
Bir başka anomali tespit teknolojisi, kullanıcı hesaplarında potansiyel olarak yetkisiz faaliyetlerin tespit edilmesini sağlar. Burada makine öğrenimi sistemi, `hesap-IP`, `hesap-ana bilgisayar`, `hesap-ülke` gibi varlık çiftlerini kullanarak tipik hesap davranış profilleri oluşturur.
Çalınmış bir hesap kullanan bir saldırgan, genellikle olağan etkinlik düzenini bozar. Saldırganlar, sisteme alışılmadık adreslerden giriş yapar ve ardından sistemde yatay olarak yayılmanın veya ayrıcalıkları yükseltmenin yollarını arar; bu süreçte, hesabın gerçek kullanıcısının ziyaret etmeyeceği altyapı düğümlerini ziyaret ederler. Yapay zeka sistemi bu tür anormallikleri tespit eder ve gerekli bağlam bilgilerini bir uyarıda toplar; böylece analistler bu tür olaylara hızla müdahale edebilir.
DLL Yönlendirme Saldırısı
DLL Yönlendirme Saldırısı, Windows işletim sisteminde saldırganların meşru bir işlem tarafından çağrılan bir kütüphaneyi kötü amaçlı bir kütüphaneyle değiştirmesini içeren bir saldırı tekniğidir. Klasik güvenlik çözümlerini kullanarak bu tür saldırıları tespit etmek kolay değildir; çünkü kötü amaçlı kütüphane, meşru bir işlemin güvenilir adres alanı içinde çalışır ve bu nedenle bu faaliyet, güvenlik çözümüne güvenilir bir işlem gibi görünebilir. Son yıllarda DLL Yönlendirme Saldırılarının sayısının önemli ölçüde artmış olması şaşırtıcı değildir.
Kötü niyetli ve meşru kütüphane yüklemelerini birbirinden ayıran bir yapay zeka modeli oluşturmak için uzmanlarımız, şüpheli vakalarda görülen bir dizi özelliği belirlediler: yanlış kütüphane konumu, yanlış yürütülebilir dosya konumu, yeniden adlandırılmış yürütülebilir dosya, kütüphanenin boyutunda ve yapısında değişiklikler, imzanın bulunmaması vb. Eğitim örneği olarak, şirket içi otomatik işleme sistemlerimiz tarafından sağlanan DLL yükleme verilerini ve KSN’den alınan anonimleştirilmiş telemetri verilerini kullandık.
Bu modelin eğitim süreciyle ilgili daha ayrıntılı bilgiler ayrı bir raporda yer almaktadır. Pilot aşamada bile olsa, bu teknoloji müşterilerimizin sistemlerinde birçok saldırının önlenmesine katkıda bulunmuştur.
Üretken Modellere Dayalı Yapay Zeka Asistanları
Yukarıdaki tüm örnekler, yapay zekanın bir sınıflandırıcı olarak kullanılmasına ilişkindir: yeni bir bilgi nesnesi verildiğinde, model bunu belirli bir sınıfa ait olarak sonuçlandırır (“bu bir köpek”). Bu tür makine öğrenimi sistemleri genellikle, göreve doğrudan uygulanabilir sınırlı bir veri örneği üzerinde eğitilir.
Üretken yapay zeka “tersine” çalışır. Sistem, bir sorgu olarak belirli bir türde istenen sonucu alır (“bana bir köpek çiz”) ve istenen türde yeni bilgi nesneleri üretir. Bunu yapmak için sistem, Büyük Dil Modeli’nin (LLM) devasa kamuya açık veri kümeleri üzerinde ön eğitimden geçirilmesi sonucunda elde edilen, konu alanına ilişkin kapsamlı “bilgi”yi kullanır.
Bu, LLM tabanlı sistemlerin yapılandırılmamış verilerle çalışma da dahil olmak üzere çok çeşitli görevlere uygulanmasına olanak tanır. Günümüzün LLM’leri, çeviri, sözlü çeviri ve özetleme (yani, ana fikirleri koruyarak orijinal metnin kısa bir versiyonunu oluşturma) gibi metin işleme görevlerini yerine getirmede özellikle başarılıdır.
Güvenlik ürün ve hizmetlerinde benzer metin işleme görevlerini çözmek için kendi yapay zeka asistan teknolojimizi geliştirdik. Bu teknoloji, LLM’ye yapılacak sorgular için verileri hazırlar, sorguları oluşturur ve gönderir, sonuçları işler ve bunları analistlere iletirken tüm iletişimin güvenli olmasını sağlar.
Yapay zeka asistanı, müşterinin görevlerine ve gereksinimlerine göre seçtiği herhangi bir büyük dil modeliyle (LLM) çalışabilir. Örneğin, bulut tabanlı modeller genellikle yerel olarak kurulan modellerden daha güçlüdür; ancak yerel olarak kurulan modellerin kullanılması, gizli verilerin üçüncü taraf hizmetlere aktarılmasını önler.
Komut Satırlarının Yorumlanması
Gizlenmiş bir komut satırı, bir analistin yakından incelemesini gerektiren yaygın bir şüpheli olay türüdür. Saldırganlar, tespit edilmekten kaçınırken saldırıya uğrayan ana bilgisayarın işletim sistemine talimatlarını doğrudan iletmek için bu tür komut satırlarını kullanır. Kötü amaçlı komutları gizlemek için kodlama, söz dizimi manipülasyonu ve diğer birçok gizleme yöntemi kullanırlar; böylece komutun yazarının gerçek niyetini tespit etmek zorlaşır.
Yapay zeka asistanımız, öncelikle şüpheli satırın statik olarak şifresini çözer. Ardından, tüm komut satırı parametrelerini açıklamak üzere LLM’ye bir dizi sorgu gönderir. Son olarak, asistan analiste bir özet sunarak satırın ne işe yaradığını ve ne kadar tehlikeli olduğunu belirtir.
Olay Verilerinin Özetlenmesi
Olay yanıtını otomatikleştirmek için günümüzün SOC’leri, Olay Yanıt Platformu’nun (IRP) işlevlerinden yararlanacaktır. Bu program, ilgili güvenlik olayları ve kanıtlar da dahil olmak üzere bir olayla ilgili tüm verileri tek bir kartta toplar.
Ancak, bu tür bir veri kümesi çok büyük olabilir ve tüm olay ayrıntılarının manuel olarak analiz edilmesi zaman alır. Üstelik, analistlerin eski olayları geri çağırmaları gereken durumlar da vardır; bu da eski bulmacaların parçalarını yeniden bir araya getirmeyi gerektirir.
GenAI asistanı bu işi önemli ölçüde kolaylaştırır. Olayla ilgili tüm telemetri verilerini toplar ve LLM kullanarak, ilk saldırı vektörü ve olay boyunca saldırganın eylemleri dahil olmak üzere olayda neler yaşandığını özetleyen kısa bir açıklama hazırlar ve buna yanıt verme konusunda öneriler sunar.
Tehdit İstihbaratının (TI) Özetlenmesi
Bir olayı araştırırken, analistler genellikle söz konusu tehditle ilgili ek bilgi kaynaklarına başvururlar. Bu kaynaklardan biri, Kaspersky’nin çeyrek asırdan fazla bir süredir sürdürdüğü tehdit tespit çalışmaları kapsamında topladığı beş petabaytın üzerinde Tehdit İstihbaratı (TI) verisini barındıran Kaspersky Threat Intelligence Portal’ımızdır (TIP): kötü amaçlı dosyaların karma değerleri, istatistiksel ve davranışsal özellikler, komuta ve kontrol merkezlerinin IP adresleri ve URL’leri, hacker gruplarının TTP’leri vb.
Portal ile çalışmaya ilişkin tipik bir senaryo şu şekildedir. Bir analist, olay araştırması sırasında tespit ettiği şüpheli bir örneği yükler ve bunu portalın sanal ortamında çalıştırır. Sonuç olarak, ayrıntılı analiz verileri (tespit edilen zararlı yazılımların değerlendirme sonuçları ve karma değerleri, bağlantı kurdukları etki alanı adresleri, İnternet’ten indirilen dosyalar vb.) elde eder.
Tüm bu veriler, açık kaynaklardan ek TI’leri aramak için parametre olarak kullanılabilir. Örneğin, portal, örnek dosyanın sanal ortamda çalıştırılması sırasında tespit edilenlerle aynı C2 adreslerini kullanan bir APT grubu hakkında raporlar gösterebilir. Bu, analiste altyapısında kontrol etmesi gereken ek IoC’ler sağlar.
Ancak, birbirinden farklı TI raporlarını araştırmak, özellikle de bu raporlar farklı dillerde ve formatlarda yazılmışsa, oldukça zaman alabilir. Yapay zeka asistanımız, TI raporlarından, belirli bir göstergenin belirli bir grupla nasıl ilişkili olduğunu, nerede ve ne zaman aktif olduğunu, hangi teknikleri kullandığını vb. gösteren yapılandırılmış bir özet oluşturur. Benzer şekilde, yapay zeka asistanı, OSINT verilerine dayanarak belirli bir APT grubunun yapılandırılmış bir tanımını da oluşturabilir.
Doğal Dilde Tehdit Avcılığı
Bir analist, devam eden bir olay hakkında ek veri elde etmek veya yeni alınan göstergelere dayanarak bir tehdidi proaktif olarak tespit etmek istediğinde, güvenlik olaylarının toplandığı bir günlük depolama alanına veya SIEM/EDR/XDR veritabanına yönelik bir sorgu oluşturmalıdır. Ancak, analistin hipotezini kesin söz dizimi ve doğru parametrelere sahip SQL sorgularına dönüştürmek oldukça uzun sürebilir ve araştırma ile yanıt süreçlerini yavaşlatabilir.
Yapay zeka asistanımız, analistlerin veritabanına doğal dilde, yani tam anlamıyla hipotez düzeyinde sorgular oluşturmasına olanak tanır. Analist örneğin, “Dün şu ana bilgisayarlarda meydana gelen ve içinde şu isimde bir yürütülebilir dosyanın yer aldığı tüm olayları göster” diyebilir. Bu talebi aldığında, yapay zeka asistanı LLM’yi kullanarak veri modelinden gerekli alanları seçer ve ardından veritabanına bir SQL sorgusu gönderir. Gerçek yürütme işleminden önce analistler, yapay zeka tarafından oluşturulan sorguyu inceleyebilir, mantığını doğrulayabilir ve isterlerse parametreleri veya söz dizimini ayarlayabilirler.


