Oltalama simülasyonu nedir?
Oltalama simülasyonu, çalışanları veya iş sistemlerini gerçek bir tehdide maruz bırakmadan gerçeğe yakın oltalama saldırılarını yeniden yaratan kontrollü bir güvenlik uygulamasıdır. Çalışanlara, şüpheli işaretleri fark edip mesajla doğru şekilde ilgilenip ilgilenmediklerini test etmek için tasarlanmış simüle edilmiş oltalama mesajları gönderilir.
Amaç çalışanların hatalarını yakalamak değil. Simülasyonlar, işletmelerin insanların gerçekçi oltalama girişimlerine nasıl yanıt verdiğini anlamasına ve güvenlik riskini artırabilecek davranışları belirlemesine yardımcı olur.
- Oltalama simülasyonları, gerçek saldırıları güvenli ve kontrollü bir ortamda yeniden oluşturur.
- Çalışanlar, şüpheli mesajları tanıyıp kaçınma ve bildirme konularında test edilir.
- Simülasyonlar davranışı ölçer; eğitim ise çalışanlara ne aramaları ve nasıl yanıt verecekleri konusunda bilgi verir.
- Sonuçlar, ek güvenlik farkındalığı eğitimine ihtiyaç duyulan alanları ortaya çıkarabilir.
- İyi tasarlanmış bir simülasyon, hatalar için çalışanları cezalandırmaktan çok öğrenmeyi desteklemelidir.
- Düzenli simülasyonlar, farkındalığın zaman içinde iyileşip iyileşmediğini takip etmeye yardımcı olur.
Oltalama simülasyonuna bir örnek nedir?
Bir işletme, çalışanlara sahte bir Microsoft 365 şifre sıfırlama e-postası ya da beklenmedik bir faturayla birlikte test bağlantısı içeren bir mesaj gönderebilir.
Çalışan bağlantıya tıklarsa, simüle edilmiş sayfaya bilgi girerse veya mesajı bildirirse sistem bu yanıtı kaydeder. Uygun şekilde tasarlanmış bir simülasyon, gerçek kimlik bilgilerini çalmadan veya çalışanları ya da sistemleri gerçek bir siber tehdide maruz bırakmadan yanıtları kaydeder.
Oltalama simülasyonu ile oltalama eğitimi arasındaki fark nedir?
Oltalama eğitimi çalışanlara oltalamayı nasıl tanıyacaklarını ve nasıl yanıt vereceklerini öğretir. Oltalama simülasyonu ise onların bu bilgileri gerçekçi durumlarda ne kadar iyi uyguladığını test eder.
Eğitim, çalışanlara tehditleri tanıma ve yanıtlama bilgisi ve becerisi kazandırır. Oltalama simülasyonu ise bu becerileri kontrollü, gerçekçi bir senaryoda sınar.
İkisi birbirini tamamlar. Simülasyonlar, daha geniş bir güvenlik farkındalığı programının parçasıdır ve çalışanların ek rehberliğe veya pratiğe ihtiyaç duydukları alanları ortaya çıkarabilir.
Endüstrinin önde gelen laboratuvarları tarafından bağımsız olarak test edildi ve ödüllendirildi.
Neden işletmeler için oltalama simülasyonları önemlidir?
Güçlü teknik güvenlik kontrolleri kullanılsa bile oltalama, kısmen insana dayalı bir sorundur. E‑posta filtreleri, zararlı yazılım koruması ve diğer savunmalar birçok tehdidi engelleyebilir, ancak çalışanlar hâlâ gelen kutularına ulaşan ikna edici oltalama mesajlarıyla karşılaşabilirler.
Oltalama simülasyonları, gerçek bir saldırı gerçekleşmeden önce çalışanların nasıl yanıt verdiğini güvenli bir şekilde test etme imkânı verir. İnsanların gerçekçi bir mesajla karşılaştıklarında nasıl davrandığını gösterir.
Bu, standart farkındalık eğitiminin ortaya çıkaramayabileceği davranışsal zayıflıkları açığa çıkarabilir; örneğin çalışanların şüpheli bağlantılara tıklaması veya mesajları bildirmemesi gibi. Etkili simülasyonlar, işletmelere çalışanların gerçek tehditlerle karşılaştıklarında nasıl tepki verdiğine dair daha net bir tablo sunar.
Oltalama simülasyonları nasıl çalışır?
Bir oltalama simülasyonu genellikle şu basit süreci izler: planla → simüle et → izle → analiz et → geliştir.
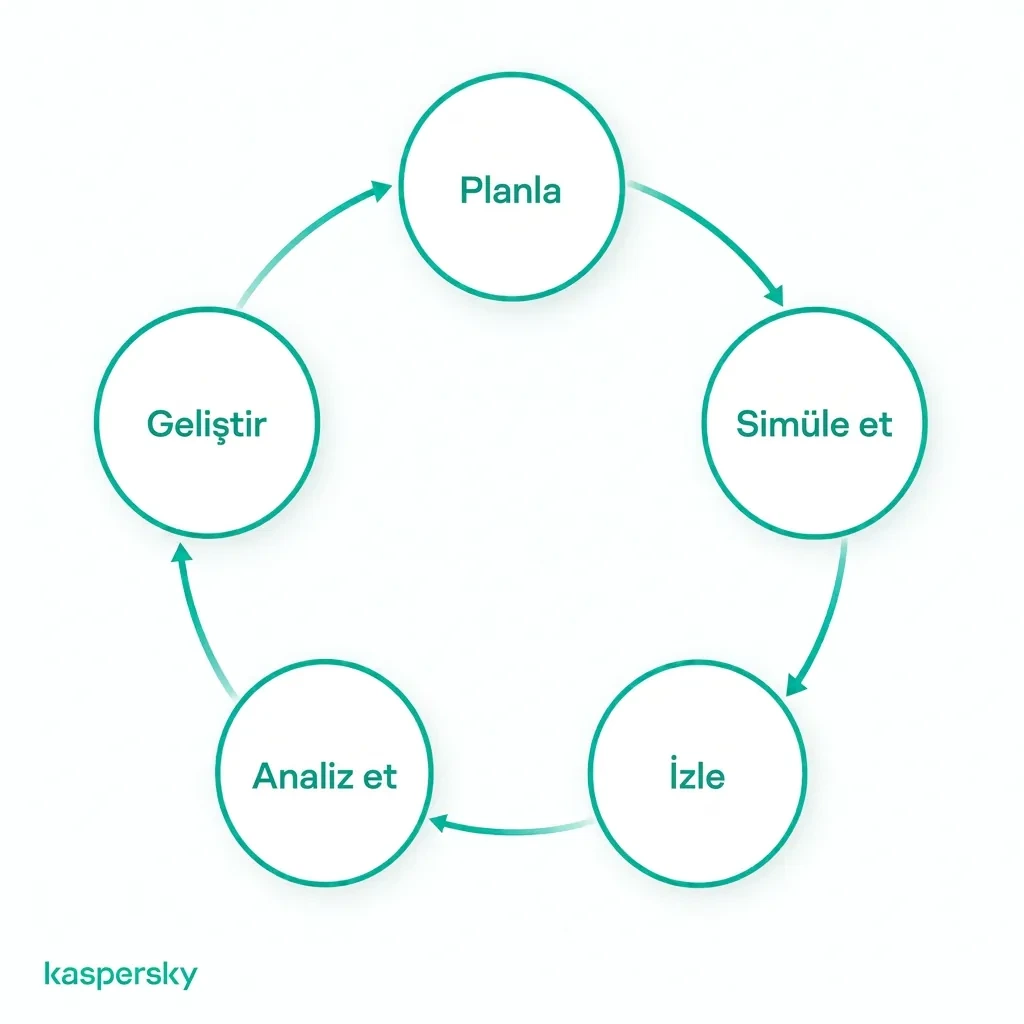
İşletme, egzersizin hedefini belirler ve gerçeğe yakın bir oltalama senaryosu oluşturur. Simüle edilmiş mesaj, sistemleri gerçek zararlı yazılım veya kimlik bilgisi hırsızlığına maruz bırakmadan kontrollü bir şekilde iletilir.
Simülasyon, aşağıdaki gibi çalışan eylemlerini kaydeder:
- Bir bağlantıya tıklama.
- Simüle edilmiş bir sayfaya bilgi girme.
- Bir eki açma.
- Mesajı şüpheli olarak bildirme.
Ardından sonuçlar, çalışanların nasıl tepki verdiğini değerlendirmek ve geliştirilmesi gereken davranışları veya alanları belirlemek için analiz edilir.
Bir çalışan oltalama simülasyonunda başarısız olursa ne olur?
Oltalama simülasyonunda başarısız olmak, yapıcı geri bildirime yol açmalıdır. Bu ceza amaçlı değildir.
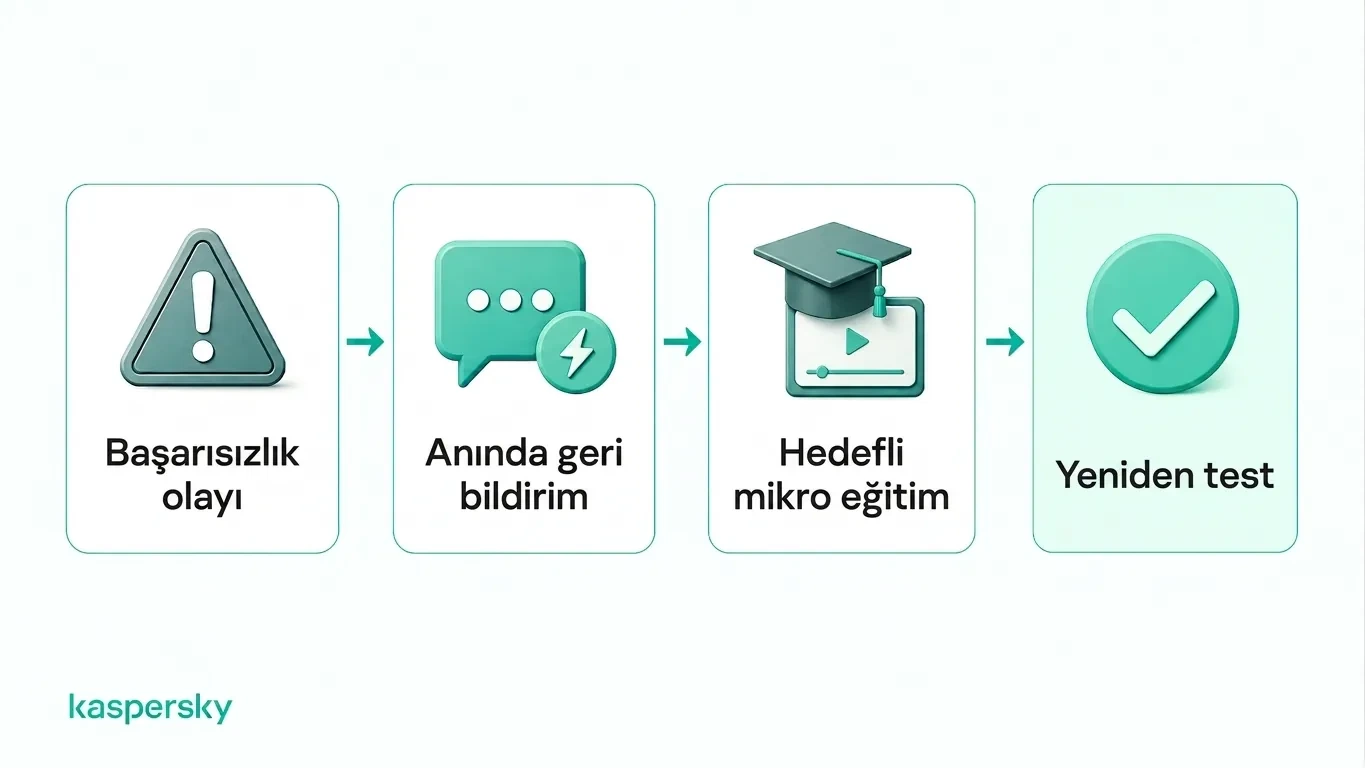
Çalışana, senaryo hâlâ taze iken kaçırdığı uyarı işaretleri gösterilmelidir; örneğin alışılmadık bir gönderici adresi, aceleci dil veya şüpheli bir giriş sayfası. Ardından hedefe yönelik eğitim doğru tepkiyi pekiştirebilir.
İşletmeler ayrıca davranışın iyileşip iyileşmediğini görmek için çalışanları daha sonra yeniden test edebilir. Hedef, güven oluşturmak ve daha iyi alışkanlıklar kazandırmaktır; insanları utandırmak veya sorunlu olarak etiketlemek değil.
İşletmeler hangi tür oltalama simülasyonlarını kullanabilir?
İşletmeler, çalışanların farklı kanallarda nasıl yanıt verdiğini test etmek için çeşitli oltalama simülasyonları kullanabilir. Formatı çeşitlendirmek önemlidir çünkü amaç, insanların temel uyarı işaretlerini tanımayı öğrenmesi; tek bir e‑posta şablonunu ezberlemek değildir.
AI hedefe yönelik oltalama (spear phishing) ve taklit senaryolarını, doğal‑sesli, kişiselleştirilmiş mesajlar ve gerçekçi sahte kimlikler üreterek daha ikna edici hale getirebilir. Bu senaryolar, çalışanların görünüşe göre doğru görünen olağandışı talepleri doğrulayıp doğrulamadığını test edebilir.
|
Simülasyon türü |
Örnek |
Test edilen davranış |
|
E‑posta oltalaması |
Sahte Microsoft 365 şifre sıfırlama, paylaşılan belge veya fatura |
Çalışanların bağlantıları, gönderici detaylarını ve beklenmedik talepleri tıklamadan önce inceleyip incelemediği |
|
Hedefe yönelik oltalama / impersonation (BEC) |
Bir yönetici, tedarikçi veya meslektaştan geliyormuş gibi görünen, ödeme veya hassas bilgi isteyen kişiselleştirilmiş mesaj |
Çalışanların olağandışı talepleri doğrulayıp onay prosedürlerine uyup uymadığı |
|
Smishing |
Sahte teslimat güncellemesi veya hesap uyarısı içeren SMS (smishing) gönderimi |
Çalışanların mobil bağlantılardan kaçınıp beklenmedik mesajları doğrulayıp doğrulamadığı |
|
Vishing |
Giriş bilgileri, ödeme onayı veya hesap bilgisi isteyen simüle edilmiş telefon araması |
Çalışanların beklenmedik arayanları sorgulayıp hassas bilgileri paylaşmaktan kaçınıp kaçınmadığı |
|
QR kodunun sahte bir fatura, poster veya e‑postadaki sahte bir sayfaya yönlendirip simüle edilmiş bir giriş sayfasına götürmesi |
Çalışanların QR kodlarını sıradan bağlantılar kadar dikkatle ele alıp almadığı |
İşletmeler etkili oltalama simülasyonlarını nasıl yürütür?
Etkili oltalama simülasyonları, çalışanların normal işleri sırasında karşılaşma olasılığı olan mesajları ve riskleri yansıtmalıdır. Finans ekibi gerçekçi fatura veya ödeme senaryolarına ihtiyaç duyabilir. Diğer çalışanlar daha sık sahte şifre sıfırlama veya teslimat mesajlarına maruz kalabilir.
Her simülasyonun açık bir hedefi olmalıdır. Hedef, oltalama tanımayı geliştirmek, bildirme oranlarını artırmak veya belirli bir saldırı tekniğine karşı çalışanların nasıl yanıt verdiğini test etmek olabilir. Senaryolar zaman içinde çeşitlendirilmeli; böylece çalışanlar tanınmış test şablonlarını ezberlemek yerine aktarılabilir uyarı işaretlerini öğrenirler.
İşletmeler, inandırıcı ve günlük işle ilgili kalmasını sağlayarak kademeli olarak daha zor veya kişiselleştirilmiş simülasyonlar başlatabilirler.
Oltalama simülasyonları ne sıklıkla yapılmalıdır?
Her işletmeye uyan tek bir zaman çizelgesi yoktur. Sıklık, organizasyonun ihtiyaçlarına ve güvenlik farkındalığı programının olgunluğuna bağlı olmalıdır.
Düzenli simülasyonlar genellikle yılda bir tek teste göre daha faydalıdır; çünkü iyi alışkanlıkları pekiştirme ve zaman içinde ilerlemeyi ölçme imkânı verir. Zayıf sonuç gösteren ekipler daha hedefli testler ve takip eğitimiyle desteklenebilir.
Oltalama simülasyonu başarısı nasıl ölçülür?
Oltalama simülasyonu sonuçları, tek bir testten ziyade birden çok kampanya boyunca ölçülmelidir.
Faydalı metrikler şunlardır:
- Tıklama oranı: kaç çalışanın simüle edilmiş bir oltalama bağlantısını tıkladığı.
- Kimlik bilgisi girme oranı: kaç kişinin simüle edilmiş oltalama sayfasına bilgi girdiği.
- Bildirme oranı: kaç kişinin mesajı doğru şekilde bildirdiği.
- Bildirime geçen süre: şüpheli mesajların ne kadar hızlı bildirildiği.
- Tekrarlayan başarısızlık oranı: aynı çalışanların birden çok simülasyonda benzer hatalar yapma sıklığı.
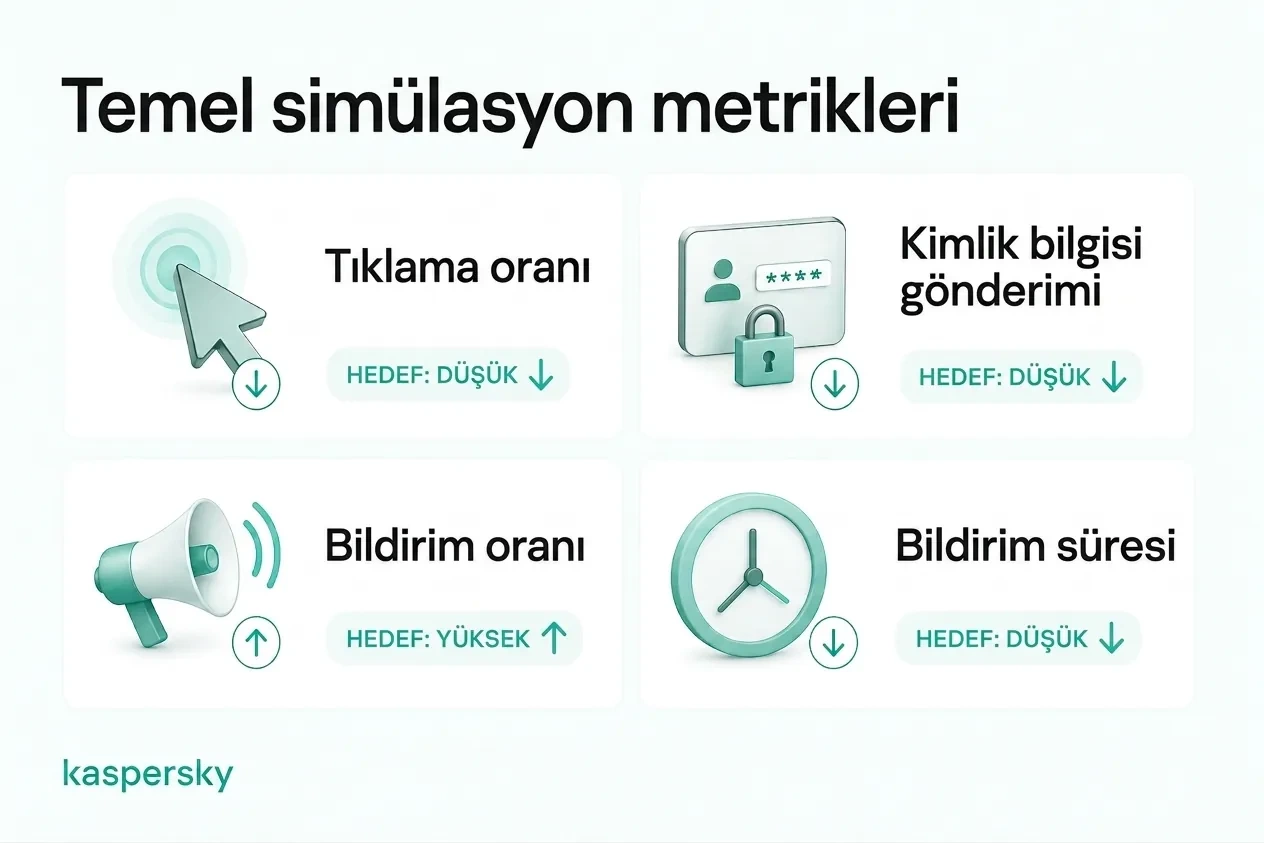
Tıklama oranı faydalı olabilir; ancak tek başarı ölçütü olmamalıdır. Artan bildirme oranı ve daha az tekrarlayan hata, çalışan davranışının gerçekten iyileşip iyileşmediğine dair daha net bir tablo sunabilir.
Oltalama simülasyonlarını güvenlik farkındalığı eğitimine nasıl entegre edebilirsiniz?
Oltalama simülasyonları, sürekli bir güvenlik farkındalığı programının parçası olduğunda en etkili olur. İşletmeler, eğitim, simülasyon, geri bildirim, ölçüm ve hedefe yönelik yeniden eğitim döngüsünü kullanarak çalışan becerilerini sürekli geliştirebilirler.
Simülasyon sonuçları, belirli bilgi boşluklarını ortaya çıkarabilir ve işletmelerin herkese aynı materyali vermek yerine daha ilgili takip eğitimi sağlamasına yardımcı olabilir. Program büyüdükçe otomasyon, kampanya planlaması, eğitim atamaları, hatırlatmalar ve ilerleme takibini kolaylaştırabilir.
İlgili makaleler:
- Etkili oltalama önleme ipuçları nelerdir?
- Hedefe yönelik oltalama ile genel oltalama arasındaki ana farklar nelerdir?
- AI oltalama dolandırıcılıklarından nasıl korunabilirsiniz?
- Bir whaling saldırısı nedir ve nasıl çalışır?
Önerilen ürünler:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - 30 günlük ücretsiz deneme sürümünü indir
FAQs
Oltalama simülasyonları yasal mıdır?
Genel olarak evet, ancak işletmeler simülasyonların geçerli istihdam, gizlilik ve veri koruma kurallarına uygun olduğundan emin olmalıdır. UK içinde çalışan izlemesi hukuka uygun, adil ve şeffaf olmalı; dolayısıyla kuruluşlar simülasyon verilerinin nasıl toplandığını ve kullanıldığını dikkate almalıdır.
Çalışanlara oltalama simülasyonlarından bahsetmeli misiniz?
Çalışanlar, güvenlik izleme ve farkındalık testlerinin kuruluşun güvenlik programının bir parçası olduğunu bilmelidir; ancak her bireysel simülasyondan önce mutlaka önceden bilgilendirilmeleri gerekmez. Bu, gerçekçiliği korurken şeffaflığı da destekler.
İyi bir oltalama simülasyonu tıklama oranı nedir?
Evrensel bir “iyi” oran yoktur. Daha faydalı ölçüt, tıklama ve kimlik bilgisi girme oranlarının zaman içinde düşüp bildirme oranlarının artıp artmadığıdır.
Bir oltalama simülasyonu aracında ne aramalısınız?
Gerçeğe yakın şablonlar, güvenli veri toplama, raporlama metrikleri, otomatik eğitim, kampanya planlama, özelleştirme ve kolay ilerleme takibi sunan bir araç arayın. İyi bir araç tek seferlik testlerin ötesinde sürekli öğrenmeyi desteklemelidir.