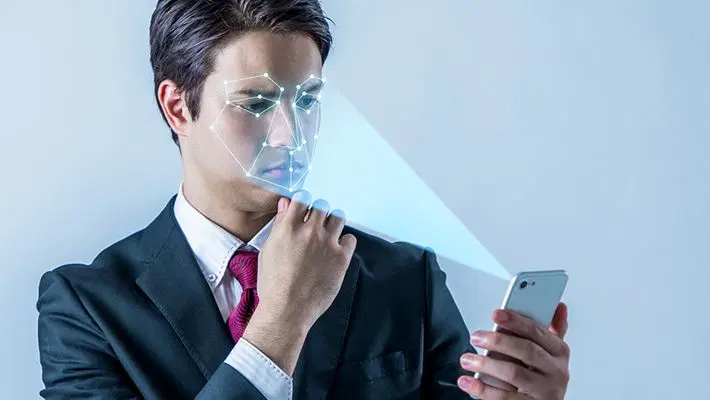
- Biyometri, parmak izi, yüz hatları ve ses desenleri gibi fiziksel veya davranışsal özellikleri kullanarak kimliği doğrular. En etkili olduğunda, diğer kimlik doğrulama yöntemleriyle birlikte kullanılır.
- Biyometrik veriler, oltalama, veri tabanı ihlalleri ve AI destekli taklit yoluyla çalınabilir veya kötüye kullanılabilir. Şifrelerin aksine, fiziksel biyometrik özellikler bir sızıntı sonrası kolayca değiştirilemez.
- Deepfake (yapay zekâ ile üretilmiş sahte içerik) ve enjeksiyon saldırıları, biyometrik doğrulamaya artan riskler getiriyor. iProov’a göre enjeksiyon saldırıları 2025’te %741 artış gösterdi; bu da daha güçlü kimlik kontrollerinin gerekliliğini ortaya koyuyor.
- Passkey'ler, kriptografik kimlik bilgilerini cihaz tabanlı kimlik doğrulama ile birleştirerek geleneksel parolalara göre daha güvenli bir alternatif sunar; çoğunlukla biyometri veya bir PIN ile kilidi açılır.
Biyometri, kişisel ve kurumsal güvenlik sistemlerine eklenen gelişmiş bir katman olarak yükseliyor. Biyolojik ve davranışsal benzersiz kimliklerle bu yöntem kusursuzmuş gibi görünebilir; ancak biyometrik kimlik tek başına bir doğrulama yöntemi olarak kullanılınca birçok kişi temkinli davranıyor.
Modern siber güvenlik, bu güçlü güvenlik çözümünün risklerini azaltmaya odaklanıyor: geleneksel parolalar uzun zamandır güvenlik sistemlerinin zayıf noktası olmuştur. Biyometri, kimlik kanıtını bizim bedenimiz ve davranış kalıplarımıza bağlayarak bu soruna çözüm getirmeyi amaçlar.
Bu makalede, siber güvenlik alanında biyometrinin temellerini inceleyeceğiz. Kolay anlaşılması için sık sorulan biyometri sorularını yanıtlayacağız:
- Biyometri ne demektir?
- Biyometrik veri nedir?
- Biyometrik tarayıcı nedir?
- Biyometrik güvenliğin riskleri nelerdir?
- Biyometriyi nasıl daha güvenli hale getirebiliriz?
Biyometri Nedir?
Kısa bir tanımla: Biyometri, bireyleri tanımlamak için kullanılabilen biyolojik ölçümler veya fiziksel özelliklerdir. Örnekler arasında parmak izi haritalama, yüz tanıma ve retina taramaları yer alır; bunlar biyometrik teknolojinin en bilinen uygulamalarıdır, ancak bunlarla sınırlı değildir.
Araştırmacılar, kulağın şekli, oturma ve yürüme biçimi, benzersiz vücut kokuları, el damarları ve hatta yüz kas hareketleri gibi diğer ayırt edici özelliklerin de biyometri kapsamına girdiğini belirtiyor. Bu özellikler biyometrinin tanımını genişletir.
Biyometrik Güvenliğin Üç Türü
Başka uygulamaları olmasına rağmen, biyometri sıklıkla güvenlikte kullanılır ve genellikle üç gruba ayrılabilir:
- Biyolojik biyometri
- Morfolojik biyometri
- Davranışsal biyometri
Biyolojik biyometri genetik ve moleküler düzeydeki özellikleri kullanır. Bu gruba DNA veya kanınız gibi vücut sıvısı örnekleriyle değerlendirilebilecek özellikler dahil olabilir.
Morfolojik biyometri vücudunuzun yapısına dayanır. Gözünüz, parmak iziniz veya yüzünüzün şekli gibi daha fiziksel özellikler güvenlik tarayıcıları için haritalanabilir.
Davranışsal biyometri ise her kişiye özgü kalıplara dayanır. Nasıl yürüdüğünüz, konuştuğunuz veya bir klavyede nasıl yazdığınız, bu kalıplar izlenirse kimliğinizin bir göstergesi olabilir.
Biyometrik Güvenlik Nasıl Çalışır
Biyometrik tanımlama, günlük güvenliğimizde giderek artan bir rol oynuyor. Fiziksel özellikler nispeten sabit ve bireye özgüdür — hatta ikizlerde bile farklılık gösterebilir. Herkesin benzersiz biyometrik kimliği, bilgisayarlar, telefonlar ve erişimi kısıtlı odalar ile binalar için parola sistemlerinin yerini almak veya en azından desteklemek üzere kullanılabilir.
Biyometrik veri elde edilip haritalandıktan sonra, gelecekteki erişim denemeleriyle eşleştirilmek üzere kaydedilir. Çoğu zaman bu veriler şifrelenir ve cihaz içinde veya uzaktaki bir sunucuda saklanır.
Biyometrik tarayıcılar, kimliğin doğrulanması için biyometrik veriyi yakalayan donanımdır. Bu taramalar, erişimi onaylamak veya reddetmek için kayıtlı veritabanıyla eşleştirilir.
Başka bir deyişle, biyometrik güvenlik, erişiminizi açmak için bedeninizin “anahtar” hâline gelmesi demektir.
Biyometri genellikle iki önemli avantaj nedeniyle kullanılır:
- Kullanım kolaylığı: Biyometri her zaman yanınızdadır; kaybolmaz veya unutulmaz.
- Taklit edilmesi zor: Biyometrik özellikler genellikle şifrelere göre tahmin edilmesi veya çoğaltılması daha zordur. Ancak biyometrik veriler yine de çalınabilir ve kimlik doğrulama sistemleri kandırılabilir.
Bu sistemler kusursuz olmasa da, siber güvenliğin geleceği için büyük bir umut vaat ediyor.
Biyometrik Güvenlik Örnekleri
İşte sık görülen bazı biyometrik güvenlik örnekleri:
- Ses tanıma
- Parmak izi tarama
- Yüz tanıma
- İris tanıma
- Nabız sensörleri
Uygulamada, biyometrik güvenlik birçok sektörde etkili şekilde kullanılıyor.
Biyometrik kimlik doğrulama; bankacılık, sağlık ve ulaşım gibi sektörlerde kimlik doğrulamak ve hassas bilgilere erişimi kontrol etmek için kullanılıyor. Yaygın uygulamalar arasında hesap erişimi, kimlik doğrulama ve kısıtlı sistem erişimi için parmak izi ve yüz tanıma yer alır.
Biyometri, dünya genelinde e‑pasaportlarda yer alıyor. ABD'de e‑pasaportlar, bir kişinin yüzünün, parmak izinin veya irisinin dijital fotoğrafını içeren bir çipe sahiptir; ayrıca çipin yetkisiz okuyucular tarafından okunmasını — ve verilerin çalınmasını — engelleyen teknolojiler bulunur.
Bu güvenlik sistemleri uygulanırken, avantajlar ve dezavantajlar gerçek zamanlı olarak ortaya çıkıyor.
Biyometrik Tarayıcılar Güvenli mi? — İyileştirmeler ve Endişeler
Biyometrik tarayıcılar modern akıllı telefonların standart bir özelliği hâline geldi. Parmak izi sensörleri ve yüz tanıma, kullanıcıların cihazların kilidini açmasına, ödemeleri onaylamasına ve korumalı uygulamalara erişmesine olanak tanır. Birçok cihaz, biyometrik bilgiyi korumak ve yetkisiz erişimi azaltmak için özel güvenlik donanımı kullanır.
Modern yüz tanıma sistemleri, gerçek bir kişiyi bir fotoğraftan ayırt etmek için kızılötesi kameralar, derinlik algılama ve diğer teknolojileri kullanabilir. Bazı parmak izi tarayıcıları da sahte parmak izlerini tespit etmeye yardımcı ek güvenlik önlemleri içerir. Ancak bu korumaların etkinliği cihazlar ve doğrulama sistemleri arasında değişir.
Erken dönem güvenlik araştırmaları, yüz tanıma dahil biyometrik tarayıcıların belirli koşullarda kandırılabileceğini gösterdi. University of North Carolina at Chapel Hill'deki araştırmacılar, 20 gönüllünün sosyal medyadan indirilmiş fotoğraflarını kullanarak yüzlerinin 3D modellerini oluşturdu ve test ettikleri beş güvenlik sisteminden dördünü başarılı şekilde aşabildiler.
Parmak izi klonlama örnekleri yaygındır. Black Hat konferansında gösterildiği gibi, bir parmak izi izinin kalıp alınıp çoğaltılması, yaklaşık 40 dakikada ve 10 dolarlık malzemeyle güvenilir şekilde yapılabiliyor; örneğin plastik kalıp veya mum gibi malzemeler kullanılarak.
Almanya’nın Chaos Computer Club'ı, iPhone 5s’in TouchID parmak izi okuyucusunu cihaz piyasaya çıktıktan iki gün içinde sahteleyerek kandırdı. Grup, cam yüzeydeki bir parmak izinin fotoğrafını çekip iPhone’u açmak için kullandı.
Biyometri — Kimlik ve Gizlilik Endişeleri
Biyometrik kimlik doğrulama kullanışlıdır, ancak gizlilik savunucuları biyometrik güvenliğin kişisel gizliliği zayıflatacağından endişe duyuyor. Asıl kaygı, kişisel verilerin kolayca ve izinsiz toplanabilmesi.
Yüz tanıma Çin şehirlerinde günlük yaşamın bir parçası olarak rutin satın almalarda kullanılıyor; Londra ise şehir genelinde CCTV kameralarıyla biliniyor. Şimdi New York, Chicago ve Moskova gibi şehirler, suçla mücadele kapsamında CCTV kameralarını yüz tanıma veri tabanlarına bağlıyor. Carnegie Mellon University de kalabalık içindeki insanların irislerini 10 metreden tarayabilecek bir kamera geliştiriyor.
2018’de Dubai havaalanında yüz tanıma uygulaması başlatıldı; yolcular, sanal bir akvaryum tünelinden geçerken 80 kamera tarafından fotoğraflanıyor.
Yüz tanıma kameraları Helsinki, Amsterdam, Minneapolis-St. Paul ve Tampa gibi diğer havaalanlarında da çalışıyor. Tüm bu verilerin bir yerde saklanması gerekiyor ve bu durum sürekli gözetim ve kişisel verilerin kötüye kullanımı korkularını artırıyor.
Düzenleyiciler bu endişelere yanıt vermeye başladı. Şubat 2025’ten itibaren, Madde 5, EU AI Yasası gerçek zamanlı uzaktan biyometrik tanımlamanın kolluk kuvvetleri amaçlı kamuya açık alanlarda kullanımını sınırlı istisnalar ve sıkı yetkilendirme gereksinimleriyle yasakladı. Ayrıca, Madde 9, EU'in GDPR uyarınca, bir kişiyi tekil olarak tanımlamak için işlenen biyometrik veriler özel kategori kişisel veri olarak sınıflandırılıyor; işlenmesi genelde açık rıza gibi belirli hukuki istisnalara bağlıdır.
Biyometrik Veri Güvenliği Endişeleri
Daha yakın bir sorun, kişisel bilgi veri tabanlarının hackerların hedefi olmasıdır. Örneğin, ABD Personel Yönetimi Ofisi'nin 2015'te hacklenmesi sırasında siber suçlular 5,6 milyon kamu çalışanının parmak izlerini ele geçirerek kimlik hırsızlığına karşı bu kişileri savunmasız bıraktı.
Siber suçlular, biyometrik bilgileri oltalama yoluyla hedef almaya başladı. Kaspersky'nin 2025 oltalama araştırmasına göre, sahte web siteleri kimlik doğrulama bahanesiyle kamera erişimi isteyerek yüz görüntülerini veya diğer hassas bilgileri yakalayabiliyor. Saldırganlar ayrıca AI tarafından üretilmiş deepfake ve ses klonlama tekniklerini kullanarak kurbanı taklit edip kimlik kontrollerini aşmaya çalışabilir. Şifrelerin aksine, ele geçirilen biyometrik özellikler kolayca değiştirilemez.
Biyometrik verilerin bir cihazda — örneğin iPhone'un TouchID veya Face ID’ında — saklanması, servis sağlayıcıyla birlikte saklamaya kıyasla, veri şifreli olsa bile genelde daha güvenli kabul edilir.
Bu risk, bir parola veri tabanınınkine benzerdir: hackerlar sistemi ihlal edip yeterince korunmamış verileri çalabilir. Ancak sonuçlar farklıdır: bir parola ele geçirildiğinde değiştirilebilir. Biyometrik veri ise değişmez.
Biyometrik sahteleme artık fotoğraflar ve parmak izi kalıplarının ötesine geçti. Bir enjeksiyon saldırısında suçlular, manipüle edilmiş veya AI tarafından üretilmiş videoyu doğrudan kimlik doğrulama sisteminin kamerasına besleyerek cihazın kamerasını atlatmaya çalışır. iProov'un 2026 Tehdit İstihbaratı Raporuna göre, bu saldırılar 2025’te yıllık bazda %741 artış gösterdi; aynı yılın ikinci yarısında iOS cihazlarını hedef alan saldırılar %1.151 oranında arttı. Mali Eylem Görev Gücü da AI tarafından üretilmiş deepfake'lerin kimlik doğrulama ve dolandırıcılık tespitini zayıflatabileceği konusunda uyarıyor; daha güçlü güvenlik önlemlerinin gerekliliğini vurguluyor.
Biyometrik Kimliği Korumak İçin Yöntemler
Gizlilik ve güvenlik riskleri nedeniyle biyometrik sistemlerde ek korumalar kullanılmalıdır.
Sistemler, canlılık tespiti (ör. göz kırpma) gibi birden fazla kimlik doğrulama yöntemi gerektirdiğinde yetkisiz erişim daha zor hâle gelir; ayrıca örnekleri kullanıcılarla eşleştiren veriler şifreli bir ortamda tutulmalıdır.
Bazı güvenlik sistemleri, saldırganları caydırmak için biyometrik veriye yaş, cinsiyet ve boy gibi ek özellikler de ekler.
Hindistan’ın Unique ID Authority of India Aadhaar programı iyi bir örnektir. 2009’da başlatılan çok aşamalı kimlik doğrulama programı, iris taramaları, tüm 10 parmaktan alınan parmak izleri ve yüz tanımayı bir arada kullanır.
Bu biyometrik bilgiler, 12 haneli benzersiz bir Aadhaar kimlik numarasıyla bağlanır. Unique Identification Authority of India'ya göre 1,4 milyardan fazla Aadhaar numarası verilmiştir. Aadhaar, hükümet hizmetlerine ve sosyal yardım programlarına erişim de dahil olmak üzere kimlik doğrulamada yaygın olarak kullanılıyor; ancak kullanımı belirli yasal gereklilik ve istisnalara tabidir.
Biyometri, çok faktörlü kimlik doğrulama sisteminde bir doğrulama faktörü olarak hizmet edebilir. Bu yaklaşım, şu türden iki veya daha fazla farklı doğrulama faktörünü birleştirir:
- Sahip olduğunuz bir şey (biyometri)
- Sahip olduğunuz bir şey (ör. donanım tokenı) veya bildiğiniz bir şey (ör. parola)
İki faktörlü kimlik doğrulama, özellikle IoT cihazlarının yaygınlaşmasıyla güçlü bir kombinasyon oluşturuyor. Koruma katmanlandıkça, güvenli internet cihazları veri ihlallerine karşı daha az savunmasız hâle gelir. Ancak çok faktörlü kimlik doğrulama hâlâ yeterince yaygın değil. 2026 Kaspersky anketine göre, yalnızca Windows kullanıcılarının %46’sı ve macOS kullanıcılarının %51’i iki faktörlü veya çok faktörlü kimlik doğrulamayı etkinleştirdiğini bildirdi. Biyometrinin başka bir doğrulama faktörüyle birleştirilmesi yetkisiz erişim riskini azaltmaya yardımcı olabilir.
Biyometri ayrıca passkey'ler aracılığıyla parolasız kimlik doğrulamayı daha kullanışlı hâle getirebilir. Bu kimlik bilgileri açık anahtar kriptografisi kullanır ve kullanıcıların özel anahtarı bir parmak izi, yüz tanıma veya cihaz PIN ile kilidini açarak oturum açmasına olanak verir. FIDO Alliance'ın State of Passkeys 2026 raporuna göre dünya genelinde yaklaşık 5 milyar passkey kullanılıyor ve ankete katılan tüketicilerin %75’i en az bir hesapta passkey etkinleştirmiş durumda.
Ayrıca, birçok parola yöneticisi artık hem geleneksel parolaları hem de passkey'leri oluşturup bunların kilidini açabildiğinden, geleneksel parolaları saklamak için bir parola yöneticisi kullanmak ek bir koruma sağlayabilir.
Sektörün önde gelen laboratuvarları tarafından bağımsız olarak test edildi ve ödüllendirildi.
Biyometri ile İlgili Bilmeniz Gerekenler
Özetle, biyometri siber güvenlik sistemlerinde kimlik doğrulamak için büyüyen bir yöntem olmaya devam ediyor.
Fiziksel veya davranışsal imzalarınızın diğer doğrulamalarla birleşik korunması, bilinen en güçlü güvenlik yaklaşımlarından bazılarını sunar. Şu an için tek başına karakter tabanlı bir parolanın yerini almak minimumda daha güvenli bir seçenektir.
Biyometrik teknoloji güvenlik için çok cazip çözümler sunuyor. Risklerine rağmen, sistemler kullanışlı ve taklit edilmesi zordur. Ayrıca bu sistemler gelecekte uzun süre gelişmeye devam edecektir.
İlgili makaleler:
- Yüz tanıma nedir ve güvenlikte nasıl kullanılır?
- Parolasız kimlik doğrulama nedir ve güvenliği nasıl artırır?
- İnternet güvenliği nedir ve sizi çevrimiçi nasıl korur?
- Çok faktörlü kimlik doğrulama hakkında daha fazlasını öğrenin
Önerilen ürünler:
FAQs
Biyometrik veri bir parola gibi çalınabilir mi?
Evet. Biyometrik veriler veri tabanı ihlalleri, oltalama veya ele geçirilmiş sistemler yoluyla çalınabilir. Şifrelerin aksine, parmak izleri ve yüz özellikleri bir ihlalin ardından değiştirilemez; bu nedenle güvenli depolama ve ek kimlik doğrulama yöntemleri özellikle önemlidir.
Telefonumdaki parmak izi veya yüzle açma özelliğini kullanmak güvenli mi?
Evet. Parmak izi ve yüz tanıma, biyometrik veriler cihazınızda güvenli şekilde saklandığında genelde güvenlidir. Ancak hiçbir kimlik doğrulama yöntemi kusursuz değildir. Güçlü bir cihaz PIN veya parola kullanın ve yazılımınızı güncel tutun.
Biyometrik tarayıcı ile passkey arasındaki fark nedir?
Biyometrik tarayıcı, parmak izi veya yüz gibi fiziksel özellikleri yakalayarak kimliği doğrular. Passkey ise geleneksel parolaların yerini alan kriptografik bir oturum açma kimlik bilgisidir ve biyometri veya bir cihaz PIN ile kilidi açılabilir.
Bir fotoğrafım ile cihazımın veya hesaplarımın kilidini açabilirler mi?
Bazı temel yüz tanıma sistemleri fotoğraflarla kandırılabilir. Modern sistemler bu riski azaltmak için derinlik algılama ve canlılık tespiti kullanır. Ancak gelişmiş sahteleme teknikleri ve AI tarafından üretilmiş deepfake'ler hâlâ potansiyel tehditlerdir.