Çalışanların kişisel dizüstü bilgisayarlarını işle ilgili kullanmaları güvenli midir?
Çalışanlar kişisel dizüstü bilgisayarlarla güvenli şekilde çalışabilir; ancak bunun için cihazların doğru güvenlik gereksinimlerini karşılaması ve şirket sistemlerine erişimin uygun şekilde kontrol edilmesi gerekir.
Bu yaklaşım genellikle Kendi cihazını getir (Bring Your Own Device — BYOD) olarak bilinir. Çalışanların şirkete ait donanım yerine kendi dizüstü bilgisayarlarını iş amaçlı kullanmasına izin verir. BYOD uzaktan çalışmayı, özellikle sınırlı IT kaynaklara sahip küçük işletmeler için daha uygun maliyetli ve esnek hale getirebilir. Ancak evden çalışırken çalışanların açık ve net güvenlik gereksinimlerine uyması gerekir.
Temel fark kontroldedir. İşletme genelde şirket teminli donanımın birçok yönünü kontrol edebilir: güvenlik yazılımı yüklemek, güncellemeleri zorunlu kılmak, erişimi yönetmek ve her cihazda aynı güvenlik ayarlarını uygulamak gibi. BYOD durumunda bu sorumlulukların bir kısmı çalışanla paylaşılır. Şirket, e‑posta, dosyalar, bulut hizmetleri veya diğer sistemlere izin vermeden önce açık asgari güvenlik standartları belirlemelidir.
BYOD kişisel dizüstü bilgisayarlar güncel tutulduğunda, kötü amaçlı yazılımlara karşı korunduğunda, güçlü kimlik doğrulama ile güvence altına alındığında ve şirket güvenlik gereksinimlerine uygun kullanıldığında pratik bir seçenek olabilir. Ancak çalışanlar hassas bilgilerle çalışıyorsa veya kişisel cihaz şirketin gerektirdiği güvenlik standartlarını karşılayamıyorsa bu yaklaşım daha az uygun olabilir.
- BYOD çalışanların kişisel dizüstü bilgisayarlarla çalışmasına izin verir; ancak cihazların şirket güvenlik gereksinimlerini karşılaması şarttır.
- Kişisel dizüstü bilgisayarları güncel tutun, güvenilir uç nokta koruması kullanın, cihaz şifrelemesini ve otomatik ekran kilidini etkinleştirin.
- En büyük BYOD zorluğu, işletmelerin kişisel cihazlar üzerinde şirket teminli dizüstü bilgisayarlara kıyasla daha az görünürlük ve kontrol sahibi olmasıdır.
- Kaybolan cihaz veya ele geçirilmiş hesap etkisini azaltmak için çok faktörlü kimlik doğrulama, benzersiz parolalar, şifreleme ve kontrollü erişim kullanılmalıdır.
- İşle ilgili bilgiler kişisel hizmetlerde saklanmamalı; onaylı şirket hesapları ve depolama kullanılmalıdır.
- BYOD çok hassas bilgiler söz konusuysa veya kişisel cihazlar şirketin güvenlik gereksinimlerini karşılayamıyorsa uygun olmayabilir.
Kendi cihazını getir ortamlarındaki en büyük siber güvenlik riskleri nelerdir?
Ana BYOD riski, dizüstü bilgisayarın kişisel olması değildir; sorun, işletmelerin genellikle kişisel cihazların nasıl yapılandırıldığı ve kullanıldığı konusunda daha az görünürlüğe sahip olmasıdır.
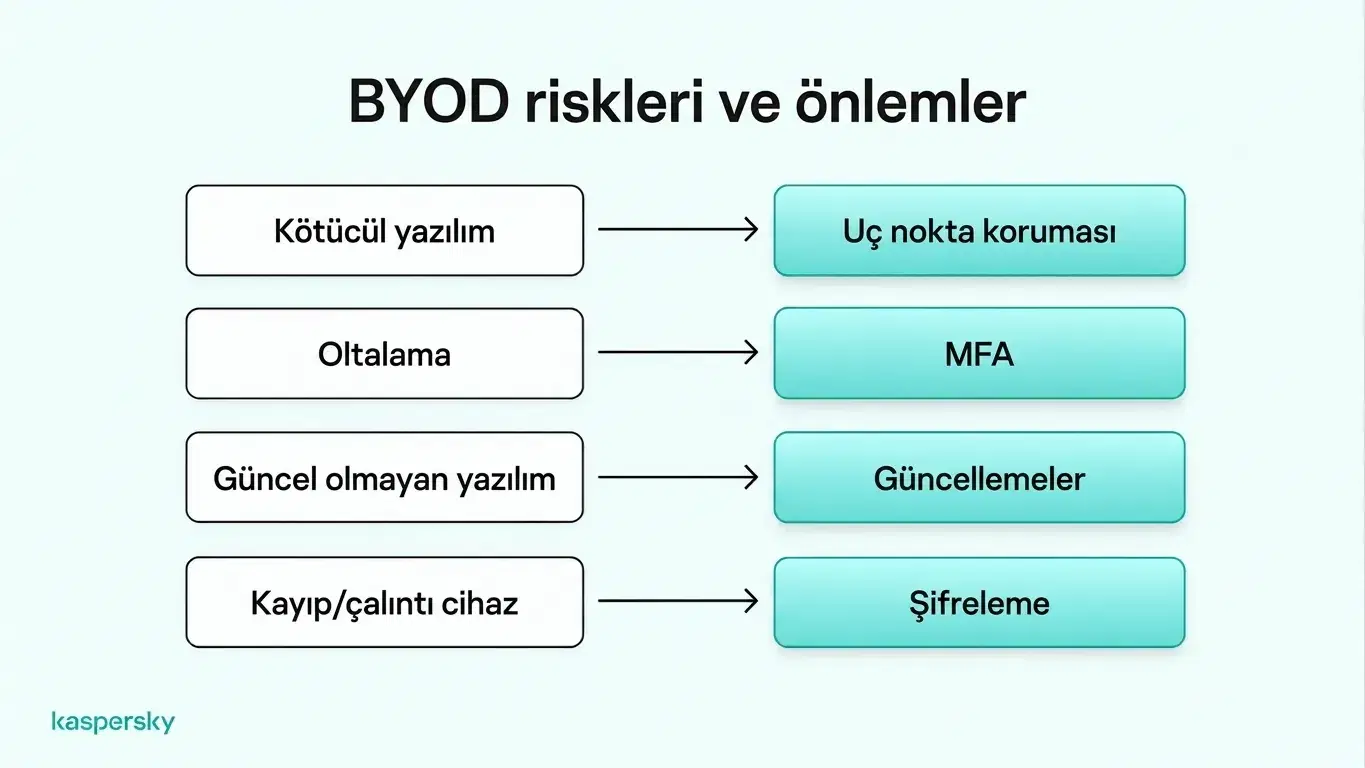
Kötü amaçlı yazılımlar ve fidye yazılımları bir dizüstü bilgisayarı ele geçirip saldırganlara iş dosyalarına veya hesaplara erişim verebilir. Oltalama (phishing) çalışanların kimlik bilgilerini ifşa etmesine veya zararlı yazılım yüklemesine yol açabilir; güncel olmayan işletim sistemleri, tarayıcılar ve uygulamalar ise zaten yeni sürümlerde düzeltilmiş güvenlik açıkları içerebilir. Şirket tarafından yönetilmeyen cihazlarda güncellemeleri kurmak ve güvenlik korumalarını tutarlı şekilde sürdürmek çoğunlukla çalışanlara bağlıdır.
Paylaşılan dizüstü bilgisayarlar başka bir risktir. Aile üyeleri veya diğer kullanıcılar aynı cihaza erişebiliyorsa, istemeden güvensiz yazılım yükleyebilir veya şirket bilgilerini açığa çıkarabilir. Güvensiz ağların kullanılması da riskleri artırır; özellikle uzak erişim yetersiz korunmuşsa bu durum daha tehlikelidir.
Çalışanlar şirket bilgilerini kişisel bulut hesaplarına, yerel klasörlere veya onaylanmamış uygulamalara kaydederse şirket bilgilerini kontrol etmek zorlaşır. Bu, hangi dosyaların nerede saklandığını bilmeyi ve erişimi yönetmeyi zorlaştırır. Çalışanın işten ayrılması durumunda kişisel cihazlarda bulunan şirket dosyalarını tespit edip kaldırmak ayrı bir zorluk ortaya çıkarır.
Kaybolan veya çalınan dizüstü bilgisayarlar da şirket bilgilerini açığa çıkarabilir. Tam disk şifreleme, ekran kilitleri ve güçlü cihaz kimlik doğrulaması etkin değilse risk daha yüksektir.
Bu riskler çalışanların cihazlarına, yazılımlarına ve güvenlik alışkanlıklarına göre büyük farklılıklar gösterebilir. Tutarlı siber güvenlik gereksinimleri belirlemek, küçük işletmelerin bu farklılıkları azaltmasına ve şirket bilgilerini daha etkin korumasına yardımcı olur.
Uzaktan çalışanlar için BYOD güvenliği nasıl geliştirirsiniz?
BYOD güvenliği, birkaç temel korumanın bir araya gelmesiyle en iyi şekilde çalışır. Onaylı her kişisel dizüstü bilgisayar cihaz güvenliği için asgari bir standardı karşılamalıdır. Bu hem hesap korumasını hem de şirket verilerinin nasıl ele alındığını kapsar.
Güvenliği artırmak karmaşık altyapı gerektirmez. Cihazları güncel tutmak, güvenilir uç nokta koruması kullanmak, güçlü kimlik doğrulama zorunlu kılmak ve iş verilerinin onaylı iş sistemlerinde tutulmasını sağlamak çoğu yaygın riski azaltır.
Cihazları kötü amaçlı yazılımlardan ve yetkisiz erişimden koruyun
İş için kullanılan kişisel dizüstü bilgisayarlar desteklenen işletim sistemlerini çalıştırmalı ve tarayıcılar ile güvenlik araçları güncel tutulmalıdır. Güvenlik yamaları, saldırganların istismar edebileceği bilinen açıklıkları giderdiği için önemlidir.
Güvenilir uç nokta koruması yüklenmeli; bu, kötü amaçlı yazılımı, fidye yazılımını ve diğer tehditleri tespit edip engellemeye yardımcı olur. Bu, BYOD cihazlarında özellikle önemlidir çünkü çalışanlar aynı cihazı kişisel gezinme için de kullanabilir ve şirketin kontrolü dışında uygulama ya da dosya indirebilirler.
Tam disk şifrelemesi, dizüstü bilgisayar kaybolduğunda veya çalındığında bilgileri korumaya yardımcı olur. Cihazlarda otomatik ekran kilidi ve güvenli kimlik doğrulama kullanılmalıdır; örneğin güçlü bir parola veya PIN, desteklenen cihazlarda biyometrik doğrulama ile birlikte tercih edilmelidir.
Şirket sistemlerine güvenli uzak erişim sağlayın
İş e‑postası ve diğer önemli hesaplar çok faktörlü kimlik doğrulama (MFA) ile korunmalıdır. Bu, parola dışında ek bir doğrulama katmanı sağlar ve oturum bilgileri ele geçirilse hesap ele geçirmelerini önlemeye yardımcı olur.
Çalışanlar iş hesapları için güçlü ve benzersiz parolalar kullanmalı; bunları ideal olarak bir parola yöneticisinde saklamalıdır. Passkey gibi alternatif oturum açma yöntemleri desteklendiğinde ek güvenli giriş seçeneği sunabilir.
Uzak çalışanlar şirket sistemlerine erişirken güvenli Wi‑Fi ve şifreli bağlantılar kullanmalıdır. Özel şirket kaynaklarına bağlanırken veya işletme bir uzak erişim çözümü sağladığında bir VPN gerekebilir. Ancak bir VPN tek başına, uç nokta güvenliği, MFA veya güvenli hesap uygulamalarının yerini almaz; yalnızca katmanlı bir koruma sağlar.
İş ve kişisel veriyi ayırın
İş bilgileri onaylı şirket hesaplarında ve şirket tarafından yönetilen bulut depolamada saklanmalıdır. Örneğin çalışanlar şirket belgelerini kişisel bulut sürücüsü yerine onaylı bir Microsoft 365 veya Google Workspace hesabına kaydetmelidir. Bu, şirketin hassas dosyalara erişimi kontrol etmesine yardımcı olur.
Ev halkının paylaşılan bir dizüstü bilgisayarda şirket bilgilerine erişmemesi gerekir. Ayrı kullanıcı hesapları istemeden erişimi azaltmaya yardımcı olur. Ayrı tarayıcı profilleri de iş ve kişisel oturumları ayırmayı kolaylaştırır.
Bu önlemler düzeni iyileştirir ve kişisel ile işle ilgili faaliyetler arasındaki geçişi azaltır; ancak tam bir güvenlik izolasyonu sağlamaz. Cihaz kendisi ele geçirilmişse, kötü amaçlı yazılım birden fazla hesap veya profili etkilemeye devam edebilir.
Küçük işletmeler BYOD güvenliğini nasıl yönetebilir?
Küçük işletmeler, çalışanlar kişisel dizüstü bilgisayarları şirket sistemlerine bağlamadan önce açık kurallar belirleyerek BYOD yönetimini daha etkili hale getirebilir.
Bir BYOD politikası hangi cihazların kabul edildiğini, karşılanması gereken asgari güvenlik standartlarını, çalışanların kullanması gereken uygulama ve hizmetleri ve çalışanların sorumluluklarını açıklamalıdır. Kabul edilebilir kullanım, şirket bilgilerinin nasıl saklanacağı ve bir cihaz kaybolduğunda, ele geçirildiğinde veya artık iş için kullanılmadığında ne olacağı da politikada yer almalıdır.
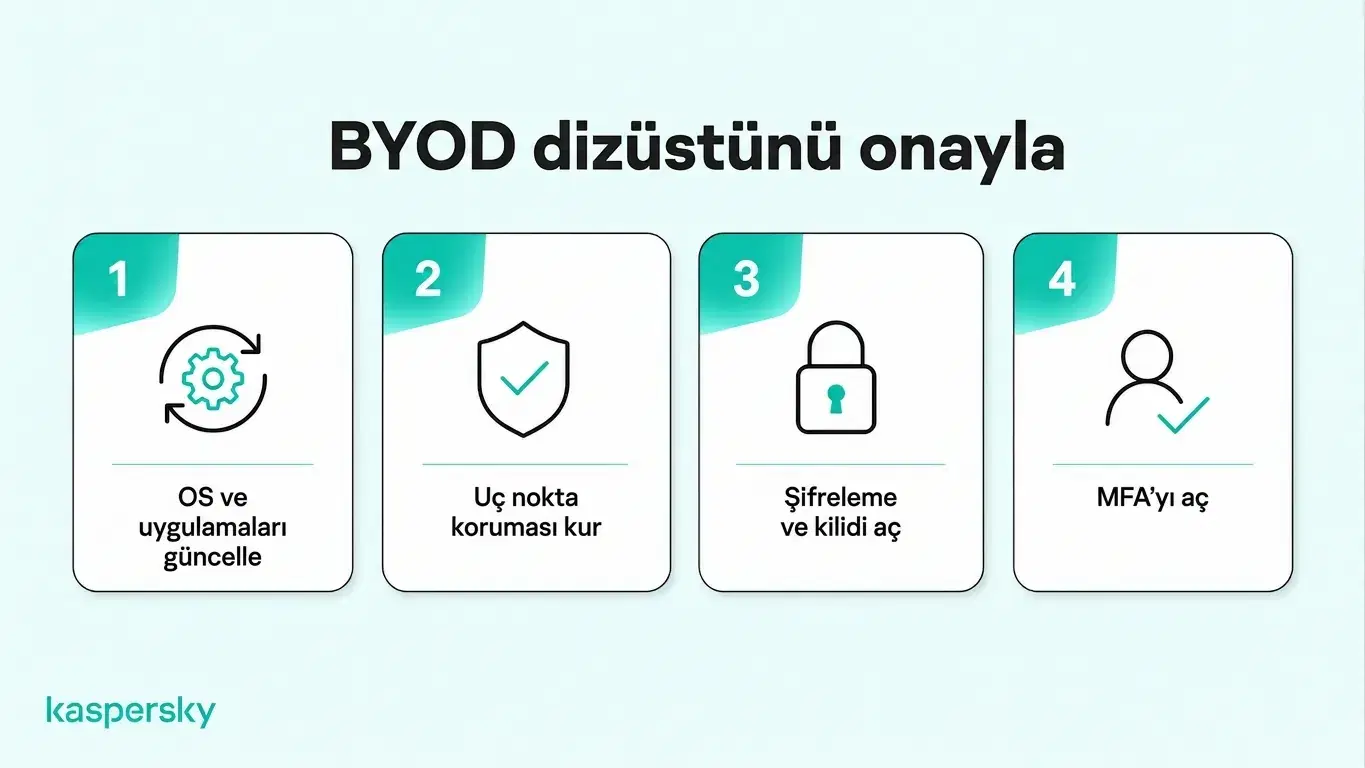
Şirket sistemlerine erişim vermeden önce küçük işletmeler kişisel dizüstü bilgisayarların asgari güvenlik gereksinimlerini karşıladığını doğrulamalıdır. Örneğin çalışanlar, işletim sistemlerinin desteklendiğini, güvenlik güncellemelerinin yüklü olduğunu, uç nokta korumasının etkin olduğunu ve şifrelemenin etkin olduğunu onaylayan bir cihaz uygunluk kontrol listesini doldurabilir. Periyodik kontroller, artık gereksinimleri karşılamayan cihazları tespit etmeye yardımcı olur.
Erişim, asgari ayrıcalık ilkesine göre olmalıdır. Çalışanlara yalnızca görevleri için gerekli sistemler ve bilgiler verilmeli; yetkiler sorumluluk değiştiğinde gözden geçirilmeli ve biri işletmeden ayrıldığında derhal kaldırılmalıdır. İşten ayrılma süreci, kişisel dizüstü bilgisayarda kalmış olabilecek şirket dosyalarının ele alınmasını da kapsamalıdır.
Merkezi güvenlik araçları, erişimi ve cihaz korumasını tek bir yerden yönetmeye yardımcı olarak bu süreci kolaylaştırabilir. Herhangi bir izleme yalnızca işletme güvenliği için gerekli olanla sınırlı tutulmalı ve çalışanın kişisel etkinliği veya dosyaları üzerinde gereksiz görünürlüğe yol açmamalıdır.
Sektörün önde gelen laboratuvarları tarafından bağımsız şekilde test edilmiş ve ödüllendirilmiştir.
Çalışanın kişisel dizüstü bilgisayarı ele geçirildiyse ne yapmalısınız?
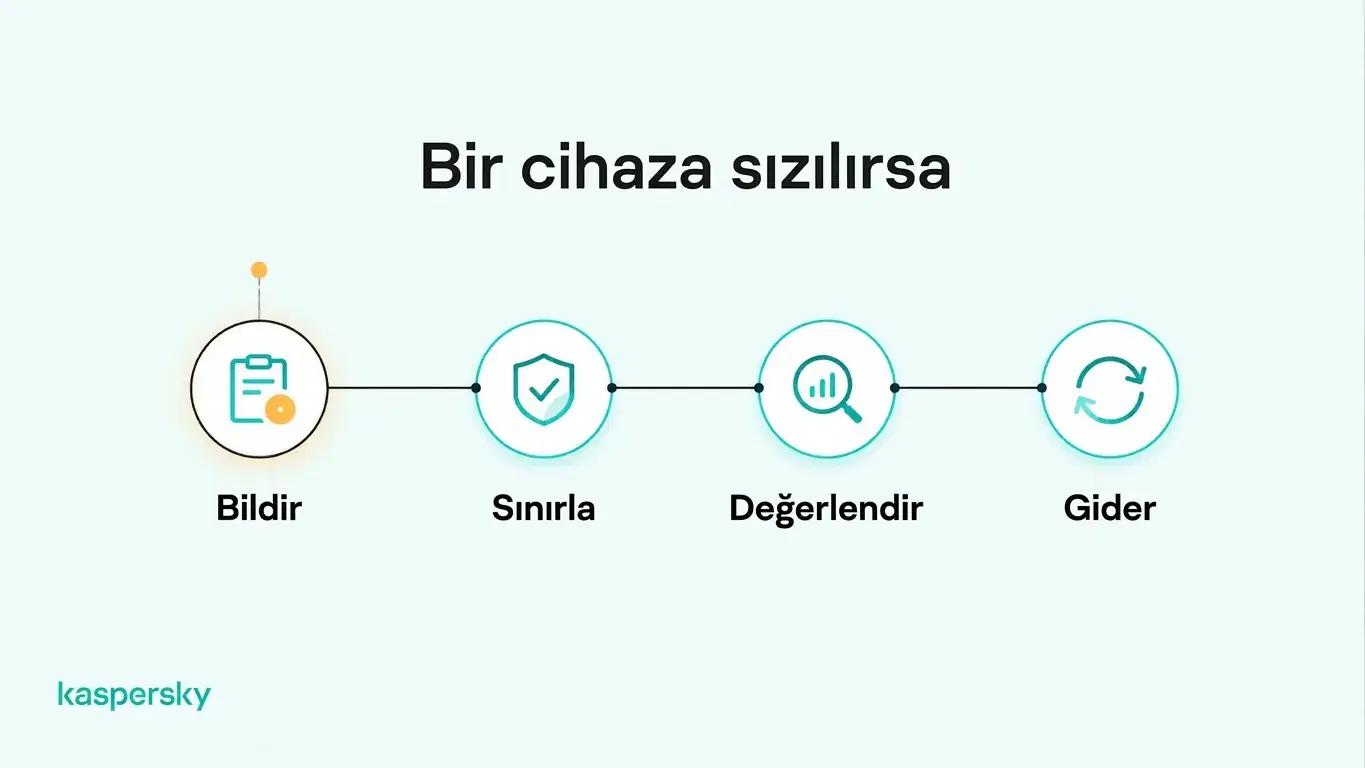
Çalışanlar kötü amaçlı yazılım, yetkisiz erişim ya da kaybolmuş/çalınmış dizüstü bilgisayarı şüphelendiklerinde bunu mümkün olan en kısa sürede bildirmelidir. Hızlı bildirim, işletmeye erişimi sınırlamak ve etkilenen hesapları korumak için daha fazla zaman kazandırır.
İlk öncelik izolasyondur. Bu, cihazı geçici olarak şirket sistemlerinden engellemeyi, aktif oturumları kapatmayı, etkilenen kimlik bilgilerini sıfırlamayı veya kötü amaçlı yazılımla enfekte olmuş olabilecek bir cihazı izole etmeyi içerebilir.
Acil tehdit izole edildikten sonra işletme, şirket hesaplarının, dosyaların veya sistemlerin açığa çıkıp çıkmadığını değerlendirmelidir. Kontrol edin:
- Dizüstü bilgisayarda şirket dosyalarının depolanıp depolanmadığı
- Cihazda hangi iş hesaplarının aktif oturumlarının bulunduğu
- Şüpheli oturum açmaların olup olmadığı
- Cihazın hassas sistemlere veya bulut hizmetlerine erişiminin olup olmadığı.
Eğer kötü amaçlı yazılım şüphesi varsa, önemli kimlik bilgileri cihaz üzerinde değiştirilmeden önce cihaz temizlenmeli ve kontrol edilmelidir. Hassas hesap değişiklikleri bilinen temiz bir cihazdan yapılmalıdır.
Ele geçirilmiş kişisel dizüstü bilgisayar, güvenlik sorunu çözüldükten ve cihaz yeniden şirketin BYOD gereksinimlerini karşıladıktan sonra şirket sistemlerine yeniden erişim kazanmalıdır. Kaybolmuş veya çalınmış bir dizüstü bilgisayar durumunda, etkilenen hesaplar ve oturumlar şirket erişiminin güvence altına alındığından emin olunana dek kısıtlı tutulmalıdır.
İlgili makaleler:
- Kendi cihazını getir (BYOD) ortamlarında uç nokta cihaz açıklıklarının riskleri nelerdir?
- Kişisel ve kurumsal antivirüs arasındaki temel farklar nelerdir?
- Küçük işletmeler için temel e‑posta en iyi uygulamaları nelerdir?
- "KOBİ'ler için siber güvenlik rehberi" ekibime nasıl yardımcı olur?
Önerilen ürünler:
FAQs
İşverenler çalışanların kişisel dizüstü bilgisayarlarını izleyebilir mi?
Evet, işverenler iş‑ile ilgili faaliyetleri veya kişisel dizüstü bilgisayarlardaki güvenlik ayarlarını, geçerli yasalar ve şirket politikaları çerçevesinde izleyebilir. İzleme şeffaf olmalı, meşru iş gereksinimleriyle sınırlı olmalı ve çalışan gizliliğine saygı göstermelidir.
Bir şirket çalışanın kişisel dizüstü bilgisayarını uzaktan silebilir mi?
Evet, bazı cihaz yönetim araçları şirketlerin tüm dizüstü bilgisayarı, kişisel dosyalar dahil olmak üzere, uzaktan silmesine izin verir. Diğerleri yalnızca işletme verilerini seçici şekilde kaldırabilir. Çalışanlar, cihaz yönetimine onay vermeden önce bu yeteneklerin farkında olmalıdır.
Çalışanların kişisel dizüstü bilgisayarlarındaki güvenlik yazılımının ücretini kim öder?
İşverenler genellikle kişisel iş cihazlarında gerekli olan güvenlik yazılımlarının maliyetini karşılayabilir; ancak kimin sorumlu olduğu şirket politikalarına, iş sözleşmelerine ve geçerli yasalara bağlıdır.
Küçük işletmeler dizüstü bilgisayar sağlamalı mı yoksa çalışanların kendi cihazlarını mı kullanmasına izin vermeli?
Daha fazla güvenlik kontrolü gerektiğinde veya hassas veriler işleniyorsa şirkete ait dizüstü bilgisayarlar genelde tercih edilir. BYOD uygun güvenlik gereksinimleri karşılandığı sürece esneklik ve daha düşük ekipman maliyeti sağlayabilir.