Çoğu küçük işletme, bu iş resmî olarak kimin görevi olursa olsun bir miktar DIY güvenlik işi yapıyor. Siber güvenlikte dış kaynak kullanımı, güncelleme kurmaktan şüpheli oturumları izlemeye kadar bu işleri kısmen ya da tamamen dışarıdaki bir firmaya devretmek demektir. Bu, kendinizin çalıştıracağı güvenlik yazılımı satın almaktan farklıdır.
Siber güvenlikte dış kaynak kullanımı nedir?
Siber güvenliği dışarıya veren bir işletme, güvenlik işlerinden bazılarını ya da tamamını üstlenmesi için dış hizmet sağlayıcısına ödeme yapar. Bu; uyarıların izlenmesi, cihaz ve güvenlik teknolojilerinin yönetimi, zafiyet taramaları çalıştırma ve olay müdahalesi gibi hizmetleri kapsayabilir.
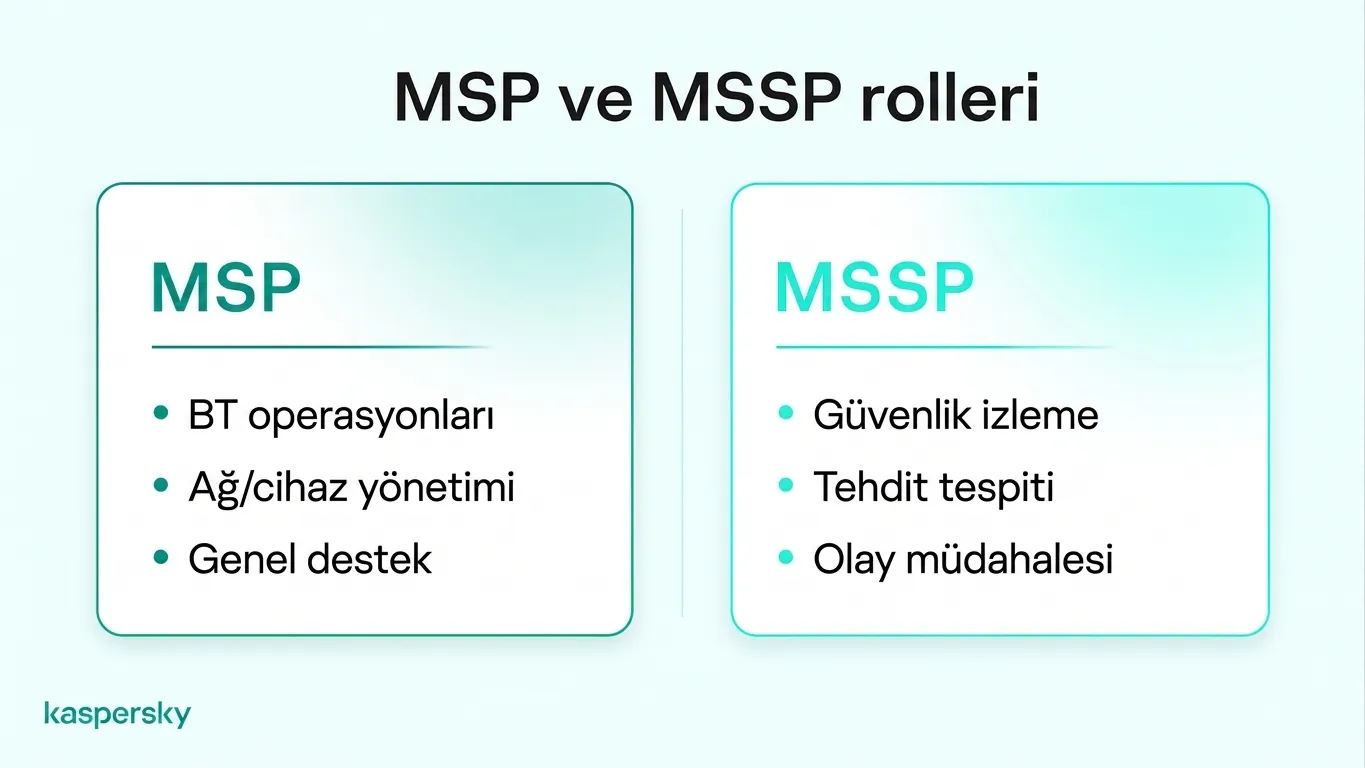
Bu çalışmaların çoğunu yapan iki tür sağlayıcı vardır:
- Bir yönetilen hizmet sağlayıcısı (MSP) günlük IT işlemlerini yürütür; örneğin bilgisayar kurulumları, ağın takibi ve sorunların giderilmesi. Bir MSP, küçük işletmeler için IT dış kaynak kullanımı açısından yaygın bir yoldur.
- Bir yönetilen güvenlik hizmeti sağlayıcısı (MSSP) bilgi güvenliğine odaklanır; tehdit tespiti, mesai dışı izleme ve olay müdahalesi gibi hizmetler sunabilir.
Küçük işletmeler genellikle üç düzenlemeden birini seçer:
- DIY, yani kurum içi güvenlik, tüm işleri kendi personelinizin üstlendiği; güvenlik yazılımları ve personelin kendi zamanını kullandığı model demektir.
- Dış kaynak kullanımıyla güvenlik ise genellikle bir MSP veya MSSP gibi bir sağlayıcının bu işleri üstlenmesi anlamına gelir.
- Bir karma düzen (hybrid setup) işleri kurum içi ekip ile dışkaynak sağlayıcı arasında paylaştırır.
Tüm güvenliği dışarıya vermeniz gerekmez. Bir işletme, yıllık güvenlik kontrolü veya bir saldırı sonrası yardım gibi tek bir görevi dışarıya verebilir ve kalanını kurum içinde yönetebilir.
- Birçok küçük işletme, güvenlik yazılımı, her görev için atanmış sorumlular ve düzenli kontrollerle günlük korumayı kendi başına yönetebilir.
- Kendi güvenlik yazılımınızı çalıştırmak, mutlaka bir yönetilen hizmet sağlayıcısı kiralamanızı gerektirmez.
- Bir MSSP güvenlikte uzmanlaşırken, bir MSP esas olarak günlük IT işlemlerine bakar.
- Dış kaynak kullanımı uzmanlık ve sürekli izleme katabilir, ancak erişim yönetimi, personel eğitimi ve müşteri verileri korunması gibi sorumluluklar işletmede kalır.
- Dış kaynak fiyatları genelde işletme büyüklüğüne, cihaz sayısına, hizmet kapsamına, destek ihtiyaçlarına ve IT kurulumunuzun karmaşıklığına bağlıdır.
- Karma bir modelde personel rutin güvenliği yürütürken dış uzmanlar değerlendirme veya ciddi olay müdahalelerini üstlenir.
Küçük işletmeler siber güvenliği kendi başına yönetebilir mi?
Birçok küçük işletme, uzman personel olmadan kendi bilgisayar güvenliğini yönetiyor. Bu, birkaç dizüstü bilgisayar, bulut e‑posta ve yerinde sunucu olmayan basit kurulumlar için iyi çalışabilir.
Kurum içi siber güvenlik ne gerektirir?
Kurum içi siber güvenliği yürütmek için genellikle temel teknik bilgiye sahip bir kişi, güvenlik işleri için ayrılmış düzenli zaman, her görev için atanmış bir sorumlu ve tüm şirket cihazlarını kapsayan güvenlik yazılımı gerekir.
Küçük ekipler genellikle üçüncü noktayı atlayıp, doğrudan sorumluluğu olan bir kişi atamaz; bu da görevlerin gözden kaçmasına yol açar. Her görevin, güncellemeleri kim kurar, yeni hesapları kim açar ve uyarılarla kim ilgilenir gibi bir sorumlusu olmalıdır.
Birçok iş güvenlik ürünü, küçük ekiplerin merkezi bir panodan korumayı yönetmesine izin verir. Bu, cihaz güvenliğini kontrol etmeyi, güncellemeleri uygulamayı ve ayarları yönetmeyi tek tek her görevi yapmaktan daha kolay hale getirir.
Kurum içi siber güvenlik hangi noktalarda yetersiz kalabilir?
Kurum içi güvenlik, uzmanlık ve erişilebilirlik açısından yetersiz kalabilir. Küçük bir ekip, iyi gizlenmiş bir saldırıyı tespit edecek veya fidye yazılımını izole edip kontrol altına alacak beceriye sahip olmayabilir; gece veya hafta sonu gelen uyarılar kaçırılabilir.
Güvenlikten sorumlu kişi genellikle başka bir işi de yapar. İzinli olduğunda bir uyarı birkaç gün sonra fark edilebilir. Ayrıca ciddi bir olayda saldırganın neleri ele geçirdiğini tespit etmek, müşterilere veya düzenleyicilere ne bildirileceğini belirlemek gibi uzmanlık gerektiren işler için gerekli bilgi olmayabilir.
Küçük işletmeler hangi siber güvenlik görevlerini kurum içinde yapabilir?
Çoğu küçük işletme günlük cihaz koruması, hesap güvenliği, personel için phishing eğitimi ve yedeklemeleri kurum içinde yönetebilir. Bu görevler belirli bir rutini izler ve iş güvenlik yazılımları yapılacak işleri — planlı taramalar ve güncelleme dağıtımı gibi — otomatikleştirir.
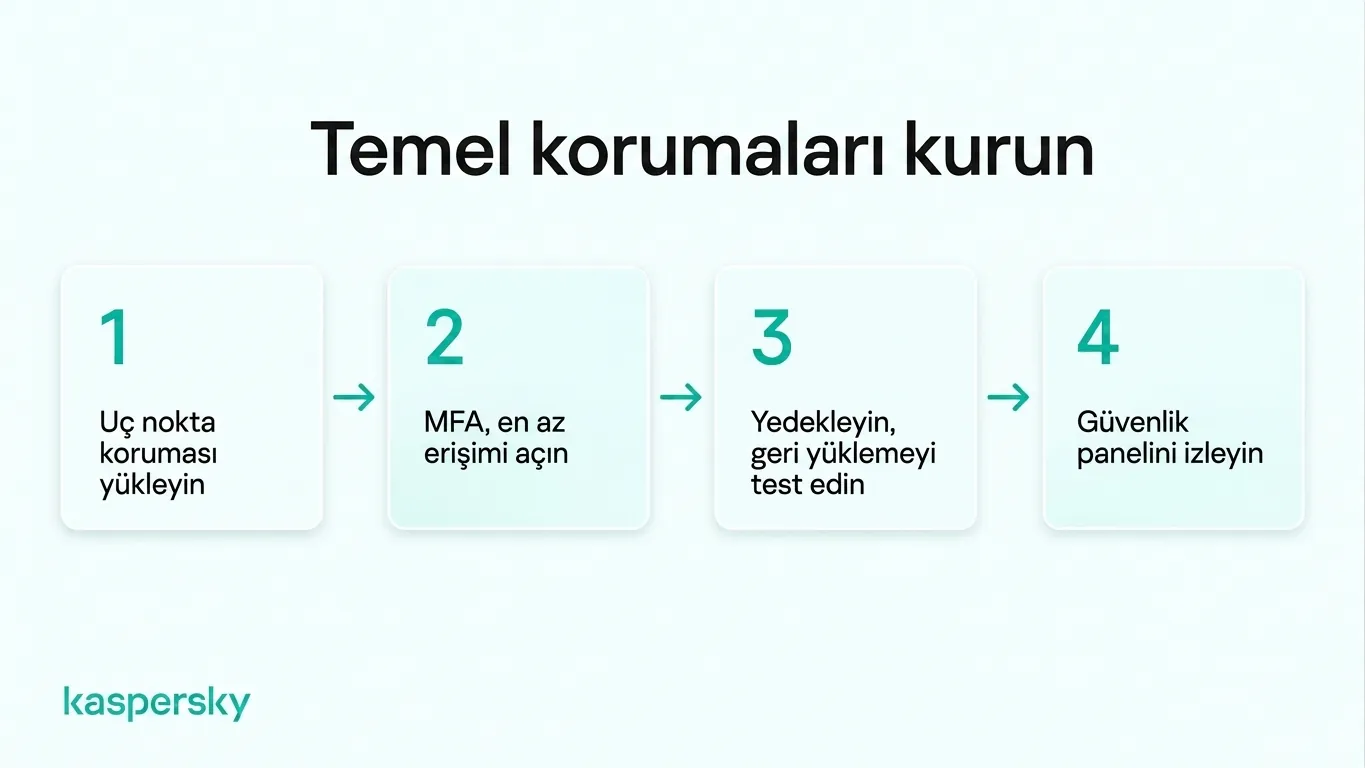
Küçük bir işletme genellikle bu dört adımla temel korumayı sağlayabilir:
- Her bilgisayara ve telefona güvenlik yazılımı kurun (Small Office Security trial link). Bu yazılım bilinen kötü amaçlı yazılımları engelleyebilir, riskli indirmeleri işaretleyebilir ve oltalama siteleri konusunda uyarabilir. Otomatik güncellemeleri açık tutun: birçok saldırı yaması çıkmış bir zafiyeti hedefler. Personel iş için kendi telefonlarını kullanıyorsa, hangi cihazların şirket verilerine erişeceğini kararlaştırın.
- E‑posta, banka hizmetleri ve bulut uygulamaları için çok faktörlü kimlik doğrulama (MFA) kullanın. Çalınmış bir parola artık tek başına giriş yapmak için yeterli olmayacaktır. Her kişiye sadece rolünün gerektirdiği erişimi verin ve son iş günlerinde bu erişimi kaldırın. Yılda bir‑iki kez kısa bir oltalama eğitimi, personelin karşılaşacağı en yaygın tehditleri fark etmesine yardımcı olur.
- Bir yedekleme rutini kurun ve çalıştığını düzenli olarak test edin. En az bir kopyayı çevrimdışı veya ana ağdan uzakta tutun ve birkaç ayda bir geri yüklemeyi deneyin. Ardından çalınan bir dizüstü ya da fidye yazılımı saldırısı için bir sayfalık bir plan hazırlayın: kimin aranacağı, hangi cihazların kesileceği ve yedeklerin nerede olduğu gibi bilgileri içersin.
- Merkezi panoyu izleyin. Birçok iş güvenlik çözümü, cihaz korumasını kontrol etmek, güncellemeleri yönetmek ve güvenlik uyarılarını gözden geçirmek için bir pano sağlar. Rutin raporları, başarısız güncellemeleri ve lisans bitişlerini düzenli olarak kontrol edin; ancak kritik uyarıların haftalık planlı kontrolde beklemesine izin vermeyip derhal incelendiğinden emin olun.
Sektörün önde gelen laboratuvarları tarafından bağımsız olarak test edilmiş ve ödüllendirilmiştir.



Siber güvenliği dış kaynak kullanmanın artıları ve eksileri nelerdir?
Dış sağlayıcı uzman beceriler, ek güvenlik araçları, personele daha az iş yükü ve uzmanların güvenliği yönettiğine dair iç rahatlığı getirebilir. Dezavantajı ise sağlayıcıya bağımlılık, daha az doğrudan kontrol ve sözleşmenin neleri kapsadığı konusunda olası boşluklardır.
Bir MSSP analistleri, birden fazla kuruluşta görülen saldırılarla ilgilenir ve kurum içindeki personelin daha önce görmediği tehditleri tespit edebilir. Bazı sağlayıcılar sürekli izleme ve olay müdahalesi gibi yetenekler sunar; bunlar küçük bir işletmenin kendi başına sürdürmesi zor olabilir. Bu nedenle dış kaynak kullanımı, kurum içi özel siber güvenlik uzmanı işe alma ihtiyacını azaltabilir.
Ancak bir sağlayıcı güvenliğinizi yönetmeye başlayınca, onun personele, müdahale sürelerine ve kararlarına güvenirsiniz ve hizmet kalitesi sağlayıcıdan sağlayıcıya değişebilir. Hangi hizmetlerin kapsandığını görmek için sözleşmeleri dikkatle incelemeniz gerekir. Örneğin cihazlarınızı yöneten bir sağlayıcı, müşteri verilerini saklayan bulut hesaplarını kapsamayabilir.
İşte kurum içi IT ile dış kaynak kullanımı arasındaki karşılaştırma:
|
Kriter |
DIY (kurum içi) |
Dış kaynak kullanımı |
|
Uzmanlık |
Personelinizin bildikleri ile sınırlı |
Sağlayıcının sunduğu güvenlik uzmanlığına erişim |
|
Esneklik |
Araçları veya rutinleri istediğiniz gibi değiştirebilirsiniz |
Değişiklikler sağlayıcının onayını veya sözleşme güncellemesini gerektirebilir |
|
Yönetimsel çaba |
Her hafta personel zamanı |
Rutin işler azalır, ancak sağlayıcıyı yönetmek için zaman gerekir |
|
Kontrol |
Ayarlar ve erişim üzerinde doğrudan kontrol |
Sözleşmenin izin verdiği ölçüde paylaşılmış kontrol |
|
Erişilebilirlik |
Genellikle mesai saatleri içinde |
Plan kapsamında 7/24 izleme dahil olabilir |
Dış kaynak kullanımı aynı zamanda iç koordinasyon gerektirir. İşletmenizin sağlayıcının çalışmalarını gözden geçirebilecek, önemli güvenlik kararlarını onaylayacak ve bir olay olduğunda müdahaleyi koordine edecek bir kişiye ihtiyacı vardır.
Siber güvenlik dış kaynak kullanımı, kurum içi güvenliğe kıyasla ne kadar maliyetlidir?
Kurum içi siber güvenlik genellikle yazılım abonelikleri ve personel zamanını içerir; dış kaynak kullanımı sağlayıcı ücretleri ekler ancak iç iş yükünü azaltabilir. Hangi yaklaşımın daha az maliyetli olduğu işletme büyüklüğüne, cihaz sayısına, güvenlik gereksinimlerine ve dahil edilen hizmetlere bağlıdır.
Sağlayıcılar genellikle cihaz veya kullanıcı başına aylık ücret talep eder; yine de aynı büyüklükte iki firma farklı teklifler alabilir. Güncellemeleri ve antivirüsü kapsayan bir plan, 7/24 izleme ve olay müdahalesi içeren bir plandan daha ucuz olacaktır. Ek ofisler, uzaktan çalışanlar ve yerinde sunucular da maliyeti artırır; bu yüzden genel bir fiyat listesi küçük işletmenin gerçek maliyetini göstermez.
Kurum içi model sağlayıcının ücretini ortadan kaldırır, ancak personelin güvenlik için harcadığı saatler de işletmeye mal olur; çünkü bu zaman diğer işlerden çalınmıştır.
|
Maliyet kalemi |
DIY |
Dış kaynak kullanımı |
|
Tekrarlayan ücretler |
Güvenlik yazılımı lisansları |
Aylık MSP veya MSSP ücreti; genellikle cihaz veya kullanıcı başına |
|
Kurulum |
Kurulum ve yapılandırma için personel zamanı |
Devretme sırasında onboarding ücreti ve personel zamanı |
|
Süregelen yönetim |
Güncellemeler, uyarılar ve kontroller için personel saatleri |
Raporları gözden geçirmek ve sağlayıcıyı yönetmek için personel zamanı |
|
Olay müdahalesi |
Gerektiğinde satın alınan uzman yardımı |
Sözleşmeye göre dahil veya ayrı faturalandırılır |
|
Ara sıra uzman çalışması |
İhtiyaç halinde satın alınan değerlendirme veya denetimler |
Bazen dahil, bazen ekstra |
İkisini adil şekilde karşılaştırmak için önce korumanız gerekenleri listeleyin: cihazlarınızı, hesaplarınızı ve verilerinizi. Personelinizin hangi görevleri idare edebileceğini not edin ve geri kalan görevler için teklif alın. Sonra her seçenek için bir yıl boyunca yazılım, personel zamanı ve sağlayıcı ücretlerini toplayın.
Küçük bir işletme ne zaman siber güvenliği dışarıya vermeli?
Kurulumunuz ek beceri veya saat gerektiriyorsa bir sağlayıcı mantıklı olabilir. Birçok işletme, kurum içi bir IT uzmanı yoksa yine de kurum içi güvenliği sürdürmeyi tercih eder.
Hangi durumlar dış uzmanlık gerektirir?
Kurulumunuz karmaşıksa, sektör kuralları belirli güvenlik gereksinimleri koyuyorsa veya ciddi bir olay — örneğin fidye yazılımı veya bir veri ihlali — uzman yardımı gerektiriyorsa dış uzmanlığa ihtiyaç artar.
Hasta kayıtları tutan bir tıp pratiği veya kart ödemesi alan bir çevrimiçi mağaza gibi işletmeler, güvenlik kontrolleri, kayıt tutma veya testler konusunda kurallara uymak zorunda olabilir. Bir saldırı sırasında olay müdahale uzmanı hasarı sınırlamaya, delil toplamaya ve hangi verilerin erişildiğini veya çalındığını ortaya çıkarmaya yardımcı olabilir. Birçok küçük ekip bu becerilere sahip olmadığından, bir saldırıyla karşılaştıklarında etkin bir şekilde yanıt veremeyebilirler.
Kurum içi ile dış kaynak kullanımı arasında nasıl karar verilir?
Ekip kapasitenizi işletmenizin ihtiyaçlarıyla karşılaştırın: kurulumun gerektirdiği beceri ve saatler, sektörünüzün koyduğu kurallar ve bütçeniz. Personelin yapabileceği işleri kurum içinde bırakın ve kalanlar için teklifler alın.
Kendinize sorun:
- Personelden biri güvenlik yazılımını yapılandırıp uyarıları okuyup bir şeylerin yanlış olduğunu fark edebilir mi?
- Bu kişinin güvenlik için haftada birkaç saati, diğer işlerinden korunmuş olarak ayrılmış mı?
- Kendi sunucularınızı mı çalıştırıyorsunuz, birkaç farklı siteniz mi var veya büyük bir uzaktan çalışma gücünüz mü var?
- Müşteriler, sigortacılar veya düzenleyiciler belirli kontroller veya düzenli testler bekliyor mu?
- Bir sağlayıcı, aksi takdirde personele harcanacak zamandan daha ucuza gelir mi?
Eğer ekibiniz günlük güvenliği yönetebilecek beceri ve zamana sahipse, kurum içi (DIY) yeterli olabilir. Sadece belirli görevlerde yardıma ihtiyacınız varsa, karma bir yaklaşım tam hizmet sözleşmesi olmadan ek uzmanlık sağlayabilir. Güvenlik gereksinimleriniz sürekli olarak ekibinizin yeteneklerini veya erişilebilirliğini aşıyorsa sürekli dış kaynak kullanımı daha mantıklı olabilir.
Küçük işletmelere örnekler
Muhasebe firması
Bu dört kişilik firma dizüstü bilgisayarlardan, bulut e‑postadan ve paylaşılan çevrimiçi sürücüden çalışıyor; bakım gerektiren sunucuları yok. Bir ortak her Cuma güvenlik panosunu bir saat kontrol edip geçen haftanın yedeğinin alındığını doğruluyor. Güvenlik yazılımı ve her hesapta MFA ile firma dış yardım gerektirmeyebilir.
Mimarlık ofisi
15 kişilik bir ofis kendi dosya sunucusunu çalıştırıyor; birkaç mimar evden bağlanıyor. Ofis yöneticisi günlük kontrolleri yapıyor ancak personelin sunucuya güvenli bağlanıp bağlanmadığını hiç kontrol etmemiş. Sağlayıcı yıllık bir değerlendirme yaparak böyle boşlukları tespit edebilir; aylık sözleşme imzalamadan önce bir kez gözden geçirmek çoğu zaman yeterlidir.
Çevrimiçi perakendeci
Perakendeci 40 kişiye kadar personel çalıştırıyor, kart ödemeleri alıyor ve birkaç bulut sistemi işletiyor. Güvenlik yazılımı her gün iki kişilik IT ekibinin inceleyebileceğinden daha fazla uyarı üretiyor ve çevrimiçi mağaza 7/24 açık kalmak zorunda. Burada küçük işletmeler için yönetilen siber güvenlik daha mantıklı olabilir; çünkü tam zamanlı izleme ve olay müdahalesi sağlar.
Küçük işletmeler kurum içi ve dış kaynak güvenliğini birleştirebilir mi?
Küçük işletmeler iki yaklaşımı karma bir düzen içinde birleştirebilir: personel güncelleme, hesaplar ve yedeklemeler gibi rutin görevleri yapar; dış uzmanlar ise ekibin zamanı veya becerisi yetmeyen izleme, olay müdahalesi ve değerlendirmeleri üstlenir.
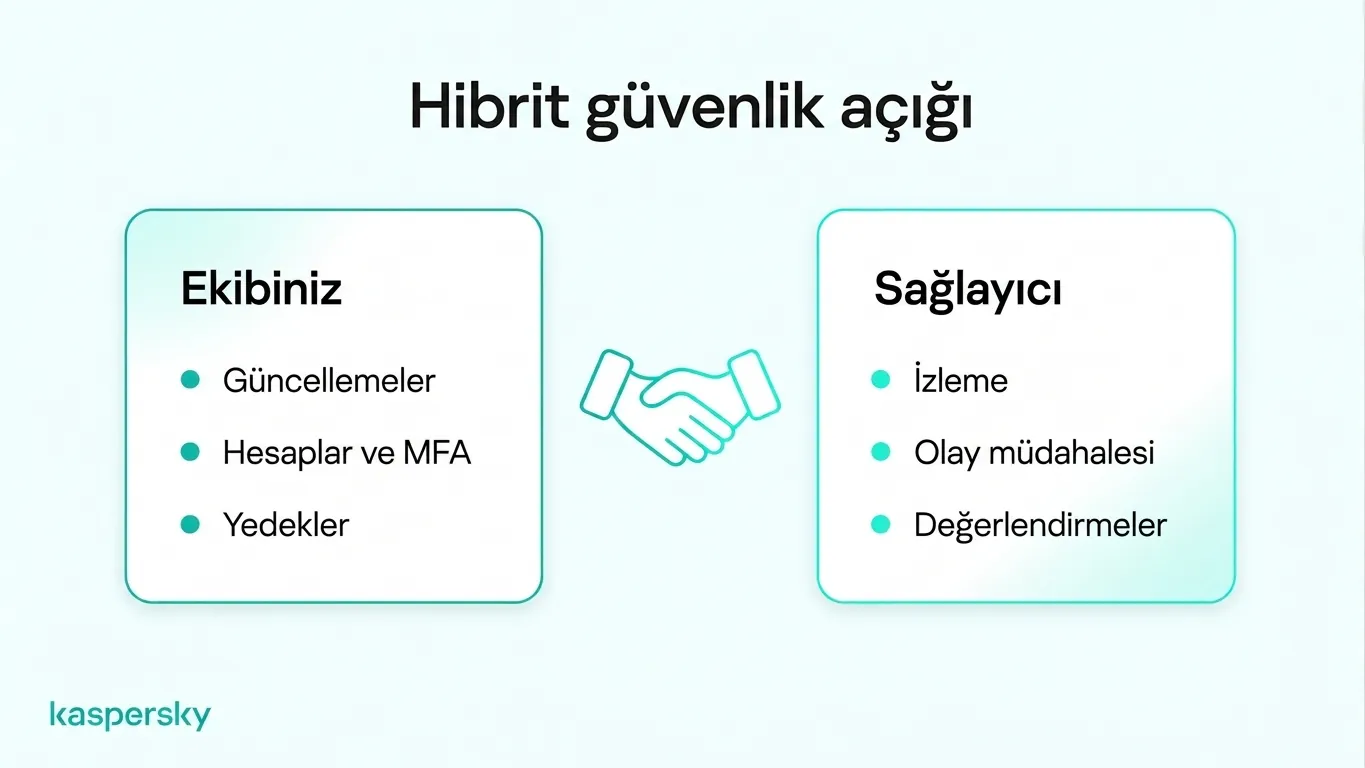
Sözleşmeyi imzalamadan önce kimin ne yapacağı konusunda anlaşın. Sözleşme, sağlayıcının hangi cihazları ve hesapları kapsadığını ve hangi görevlerin personelde kaldığını listelemeli. Ayrıca bir uyarı yükseltildiğinde kimin kimi arayacağı ve sağlayıcının kabul edilmiş müdahale süreleri de belirtilmelidir.
Zaten bir MSP için ödeme yapıyorsanız, aynı iş bölümüyle sözleşmenizi gözden geçirmek iyi olur. Ödediğiniz hizmetleri listeleyin ve kullandığınız servisleri işaretleyin. Personelinizin kendi başına yapabileceği görevleri not edin ve sağlayıcının kapsamadığı telefonlar veya yeni cihazlar gibi boşlukları arayın. Ayrıca sağlayıcının dış kaynak IT güvenlik yönetimi hakkında nasıl raporlama yaptığı sorulması faydalıdır; böylece her ay ne yaptığını görebilirsiniz.
İlgili makaleler:
- Kurum içi bir IT ekibi olmayan işletmeler için IT güvenliğini nasıl basitleştirebilirsiniz
- Küçük işletmeler için kapsamlı bir siber güvenlik rehberi
- Küçük işletmeler için e‑posta güvenliği
- EDR ile antivirüs arasındaki temel farklar nelerdir?
Önerilen ürünler:
- Kaspersky Small Office Security
- Kaspersky Small Office Security Ücretsiz deneme indir
- Premium planımızın 30 günlük ücretsiz denemesini indir
FAQs
Kurum içi siber güvenlikle başlayıp sonra yönetilen hizmetlere geçebilir misiniz?
Evet. Birçok sağlayıcı kendi güvenliğini zaten yöneten işletmeleri devralır. Cihazlar, hesaplar ve güvenlik ayarlarının güncel bir listesi devri hızlandırır; bazı sağlayıcılar var olan araçları değiştirmek isteyebilir.
Bir yönetilen güvenlik sağlayıcısının işini yapıp yapmadığını nasıl anlarsınız?
Sağlayıcının raporlarını sözleşmedeki hizmet seviyeleriyle karşılaştırın; örneğin kabul edilmiş müdahale süreleri. İyi raporlar ele alınan uyarıları, uygulanan güncellemeleri ve araştırılan olayları gösterir. Yavaş yanıtlar, belirsiz özetler veya kayıtlarında olmayan cihazlar boşluklara işaret edebilir.
Dış kaynak kullanımdan sonra hangi siber güvenlik sorumlulukları işletmede kalır?
Müşteri verilerini korumak, çalışan erişimlerini yönetmek, personeli eğitmek ve geçerli güvenlik gereksinimlerini karşılamak işletmenin sorumluluğu olarak kalır. Teknik işleri dışarıya vermek bu sorumlulukları ortadan kaldırmaz; sağlayıcınızın da yasal ve sözleşmesel yükümlülükleri olabilir.
Küçük bir işletmenin kendi güvenlik operasyon merkezi olması gerekir mi?
Genelde kendi başına bir SOC’a sahip olmak gerekmez. SOC, uyarıları 7/24 izleyen ve müdahale eden bir ekiptir. Çok az küçük işletme bunu personel olarak bulundurabilir; 7/24 kapsama ihtiyaç duyanlar bunu bir MSSP üzerinden satın alabilirler.