Dolandırıcılar kişisel bilgilerinize nasıl erişir?
Dolandırıcılar kişisel bilgilere birçok farklı yolla ulaşabilir. Bazen insanları oltalama mesajları, sahte web siteleri, dolandırıcılık aramaları, testler, anketler veya diğer sosyal mühendislik yöntemleriyle bilgiyi vermeye ikna ederler. Bilgiler ayrıca kötü amaçlı yazılımla doğrudan bir cihazdan çalınabilir, bir veri ihlali sonucu açığa çıkabilir, açık kaynaklardan veya ticari satıcılardan toplanabilir ya da kart kopyalama veya çalınmış posta gibi fiziksel yöntemlerle elde edilebilir.
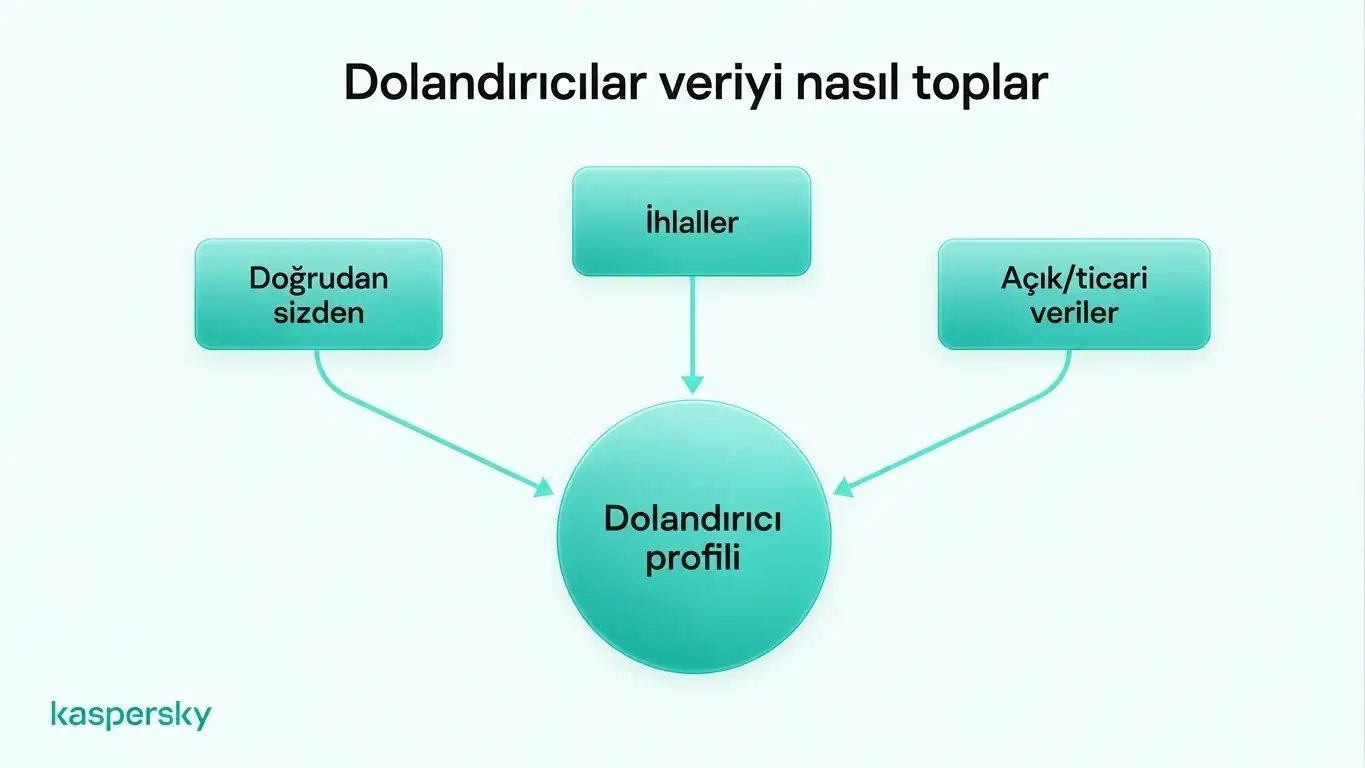
Dolandırıcılar genellikle tek bir saldırıya güvenmek yerine bilgileri birden çok kaynaktan toplar. Bu detayları birleştirerek bir kişi hakkında daha fazla bilgi edinebilir ve dolandırıcılıklarını daha inandırıcı hale getirebilirler.
- Dolandırıcılar genellikle bilgiyi üç ana yoldan elde eder: doğrudan kurbandan, sızan veya ihlal edilmiş verilerden ve kamuya açık ya da ticari kaynaklardan.
- Farklı bilgi parçaları birleştirilerek çok daha ayrıntılı bir profil oluşturulabilir; bu yüzden bir dolandırıcı gerçekten doğru kişisel bilgileri önceden biliyor gibi görünebilir.
- Kaspersky’nin 2025 araştırması, incelenen oltalama saldırılarının %88,5'inin hesap kimlik bilgilerini çalmaya yönelik olduğunu buldu.
- Bir arayanın veya mesajın adınızı, adresinizi, bankanızı, iş yerinizi veya başka gerçek bilgileri bilmesi, sizi arayan kişinin güvenilir olduğunu kanıtlamaz.
- Güvenlik yazılımları, güvenilir indirmeler, yazılım güncellemeleri ve çevrimiçinde daha az kişisel bilgi paylaşmak, dolandırıcıların elde edebileceği veri miktarını azaltabilir.
- Benzersiz parolalar ve iki faktörlü doğrulama, kişisel veriler açığa çıksa bile sızan kimlik bilgilerinin kullanımını büyük ölçüde zorlaştırabilir.
Oltalama ve sosyal mühendislik
Oltalama ve diğer sosyal mühendislik biçimleri teknik müdahaleden çok manipülasyona dayanır; amaç kullanıcıyı kandırmaktır.hacking. Dolandırıcılar banka, kargo şirketi, devlet kurumu, işveren veya başka güvenilir bir kuruluş gibi görünen e‑postalar gönderebilir veya telefonla arayabilirler.
Bu dolandırıcılıklar çeşitli biçimler alabilir. SMS oltalama (smishing) kısa mesajları kullanır. Sesli oltalama (vishing) ise sesli aramaları kullanır. Sahte web siteleri, çevrimiçi mağazalar, testler, anketler, yarışmalar ve çekilişler de kişisel bilgi toplamak için tasarlanabilirler.
Amaç genellikle kurbanı kullanıcı adları, parolalar, ödeme bilgileri veya kişisel tanımlayıcılar gibi ayrıntıları açıklamaya ikna etmektir. Dolandırıcılık, birinin kötü amaçlı bir bağlantıya tıklamasını veya arayana cihazına uzaktan erişim vermesini teşvik edebilir.
Infostealer'lar ve diğer kötü amaçlı yazılımlar
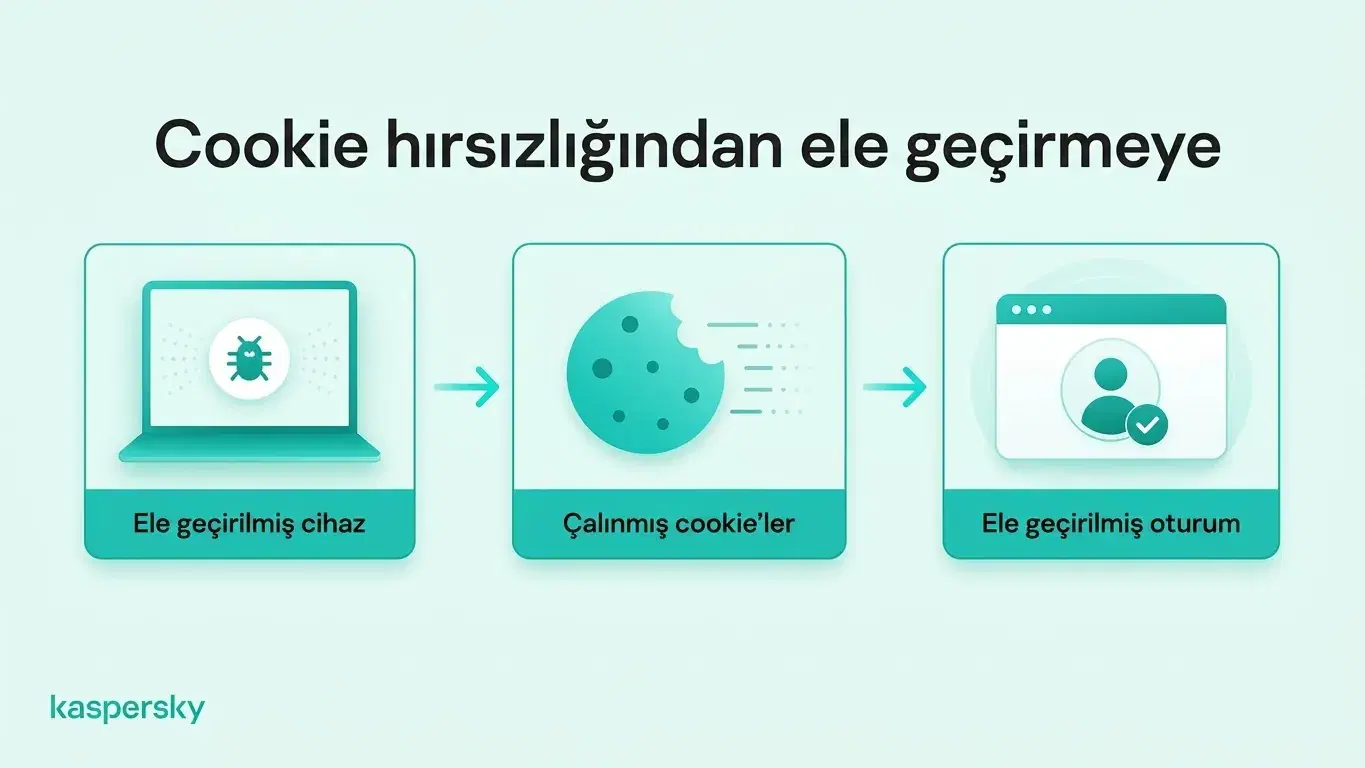
Kötü amaçlı yazılım, enfekte cihazdan doğrudan kişisel bilgi toplayabilir. Infostealer'lar özellikle kaydedilmiş parolalar, tarayıcı çerezleri, ödeme bilgileri, dosyalar ve diğer hassas verileri bulup çalmak için tasarlanmış bir kötü amaçlı yazılım türüdür.
Kötü amaçlı yazılımlar kötü amaçlı indirme, oltalama ekleri, ele geçirilmiş web siteleri veya meşru yazılımlar gibi görünen sahte uygulamalar aracılığıyla cihazlara bulaşabilir.
Tarayıcı çerezleri de değerli olabilir. Çalınan oturum çerezleri, saldırganların parolayı tekrar girmeye gerek kalmadan etkin bir oturumu ele geçirmesine olanak verebilir. Bu nedenle güvenilir bir cihazdaki kötü amaçlı yazılım, yalnızca yerel olarak depolanan dosyaları değil daha fazlasını açığa çıkarabilir.
Veri ihlalleri
Kişisel bilgiler, bireyin yanlış yapmadığı durumlarda bile bir şirketten veya çevrimiçi hizmetten açığa çıkabilir.
Bir veri ihlali e‑posta adreslerini, telefon numaralarını, isimleri, parolaları, ödeme bilgilerini, doğum tarihlerini veya diğer hesap verilerini ortaya çıkarabilir. Çalınan kimlik bilgileri daha sonra tekrar dolandırıcılık amaçlı kullanılabilir veya karanlık webde diğer suçlulara satılabilir.
İhlal edilmiş veriler uzun süre yararlı olabilir. Eski bir parola artık geçerli olmasa bile e‑posta adresi, telefon numarası, ev adresi veya doğum tarihi gibi diğer bilgiler başka bir kaynaktan gelen yeni bilgilerle birleştirilerek kimlik dolandırıcılığı amaçlı kullanılabilir.
Kamu kaynakları ve veri aracıları
Dolandırıcıların kullandığı tüm bilgiler çalınmış değildir. Bir kısmı zaten kamuya açık ya da ticari olarak temin edilebilir durumda olabilir.
Sosyal medya profilleri isimleri, iş yerlerini, akrabaları, konumları, doğum günlerini, ilgi alanlarını, seyahat planlarını ve diğer kişisel bilgileri ortaya çıkarabilir. Resmi kayıtlar, kişi arama siteleri ve veri aracıları iletişim bilgileri, adresler ve demografik veriler gibi ek bilgiler sağlayabilir.
Fiziksel yöntemler
Dolandırıcılar bilgileri çevrimdışı da toplayabilir. Omuz üzerinden bakma (shoulder surfing), birinin halka açık bir yerde bir PIN veya diğer hassas bilgileri girerken izlenmesini içerir.
Kart kopyalama cihazları ödeme kartı bilgilerini ele geçirebilir, çalınmış posta banka ekstreleri, hesap bilgileri veya kimlik belgeleri içerebilir. Güvenli şekilde imha edilmemiş atılan evraklar da faydalı kişisel bilgileri açığa çıkarabilir.
Dolandırıcılar kişisel bilgilerinizle neler yapabilir?
Dolandırıcıların kişisel bilgilerle yapabilecekleri, elde ettikleri detaylara bağlıdır. Sadece bir e‑posta adresi veya telefon numarası bile oltalama veya hedefli dolandırıcılıklar için kullanılabilir; ek bilgiler daha inandırıcı taklit, hesap ele geçirme veya kimlik hırsızlığına olanak tanır.
Örneğin, bir dolandırıcı veri ihlalinde açığa çıkan bir e‑posta adresini sosyal medyada bulunan iş yeri bilgisiyle birleştirebilir. Ardından, şirketin IT departmanından geliyormuş gibi görünen oltalama mesajı göndererek talebi daha güvenilir gösterebilirler.
Gerçek kişisel detayları bilmek, bir arayanın veya mesajın güvenilir olduğu anlamına gelmez.
Dolandırıcılar farklı tür kişisel bilgileri farklı amaçlarla kullanabilirler:
|
Açığa çıkan bilgiler |
Dolandırıcıların bunlarla yapabileceği |
|
E‑posta adresleri ve telefon numaraları |
Hedefli oltalama mesajları, dolandırıcı aramalar veya sahte hesap bildirimleri göndermek. |
|
Kullanıcı adları ve parolalar |
Hesaplara erişmeye çalışmak veya tekrar kullanılan kimlik bilgilerini diğer hizmetlerde denemek. |
|
Ödeme kartı veya bankacılık bilgileri |
Elde edilen bilgilere bağlı olarak yetkisiz işlemler yapmak veya finansal dolandırıcılık gerçekleştirmek. |
|
İsimler, adresler ve sosyal medya detayları |
Güvenilir kişilerin taklidiyle sahtekârlıkları daha inandırıcı hale getirmek veya güvenilen kişiler gibi davranmak. |
|
Kimlik belgeleri ve hassas kişisel bilgiler |
Kimlik hırsızlığı, sahte başvurular veya hesap taklitleri girişiminde bulunmak. |
|
Tarayıcı çerezleri ve etkin oturumlar |
Parolayı tekrar girmeye gerek kalmadan oturum açmış hesapları ele geçirme potansiyeli. |
Bir dolandırıcı kişisel bilgilerinize eriştiyse ne yapmalısınız?
İlk adım hangi kişisel bilgilerin açığa çıkmış olabileceğini tespit etmektir. Doğru yanıt, ilgili veri türüne, bir hesaba erişilip erişilmediğine ve bir cihazın ele geçirilip geçirilmediğine bağlıdır.
|
Açığa çıkan bilgiler |
Ana risk |
Ne yapmalı |
|
Parolalar veya hesap kimlik bilgileri |
Hesap ele geçirilmesi ve yetkisiz erişim |
Etkilenen parolaları, yeniden kullanıldıysa diğer hesaplardakiler dahil olmak üzere değiştirin. İki faktörlü doğrulamayı (2FA) etkinleştirin, hesap etkinliğini gözden geçirin ve tanımadığınız oturumları kapatın. |
|
Ödeme kartı veya bankacılık bilgileri |
Yetkisiz ödemeler ve finansal dolandırıcılık |
Banka veya kart sağlayıcınızla derhal iletişime geçin. Kartın veya hesabın bloke edilmesi veya değiştirilmesi gerekip gerekmediğini sorun ve son işlemleri inceleyin. |
|
Kimlik belgeleri veya hassas kişisel bilgiler |
Kimlik hırsızlığı ve taklit |
İlgili belgeyi veren kurum veya hizmetle iletişime geçin. Adınıza yapılmış tanımadığınız hesaplar veya başvurular için tetikte olun ve şüphelenilen kimlik hırsızlığını bildirin. |
|
E‑posta adresi veya telefon numarası |
Oltalama, dolandırıcı aramalar ve hedefli taklitler |
Beklenmeyen mesajlar ve aramalarda dikkatli olun, özellikle içinde gerçek kişisel detaylar bulunuyorsa. Şüpheli bağlantılardan kaçının ve talepleri bağımsız yollardan doğrulayın. |
|
Tarayıcı çerezleri, etkin oturumlar veya kötü amaçlı yazılımla ilgili veriler |
Oturum kaçırma ve daha fazla kimlik bilgisi hırsızlığı riski |
Etkilenen cihazı güvenilir güvenlik yazılımı ile kontrol edin ve temizleyin. Ardından temiz bir cihazdan önemli parolaları değiştirin, mümkünse aktif oturumları iptal edin ve hesap etkinliğini gözden geçirin. |
Önemli hesaplarınızı şüpheli girişler, parola sıfırlama denemeleri ve yetkisiz işlemler için izlemeye devam edin. Herhangi bir kötüye kullanımı doğruladıysanız ilgili sağlayıcıya veya kuruluşa bildirin.
Kişisel bilgilerinizi dolandırıcılardan nasıl korursunuz?
Kişisel bilgileri korumak, dolandırıcıların faydalı ayrıntılar toplamasını zorlaştırmakla başlar. Beklenmeyen mesajlara veya aramalara karşı temkinli olun; özellikle aciliyet hissi yaratan veya hesap erişimi isteyen taleplere dikkat edin. Bir talep güvenilir bir kuruluştan geliyormuş gibi görünse bile bilgi paylaşmadan veya erişim vermeden önce resmi bir iletişim kanalından doğrulayın.
Hesaplar da güçlü korunma gerektirir. Her çevrimiçi hesap için farklı bir parola kullanın. Bu parolalar güvenilir bir parola yöneticisinde saklanabilir. Ayrıca mümkün olan her yerde iki faktörlü doğrulamayı (2FA) etkinleştirmek iyi bir fikirdir. Bu, parolanızın tek başına hesabı açmak için yeterli olmamasını sağlar.
Cihazlarınızı kötü amaçlı yazılım ve infostealer'lardan koruyun. Uygulamaları ve yazılımları güvenilir kaynaklardan indirin, güvenlik güncellemelerini zamanında yükleyin ve kötü amaçlı dosya, web sitesi ve diğer tehditleri tespit edebilen saygın bir güvenlik yazılımı kullanın.
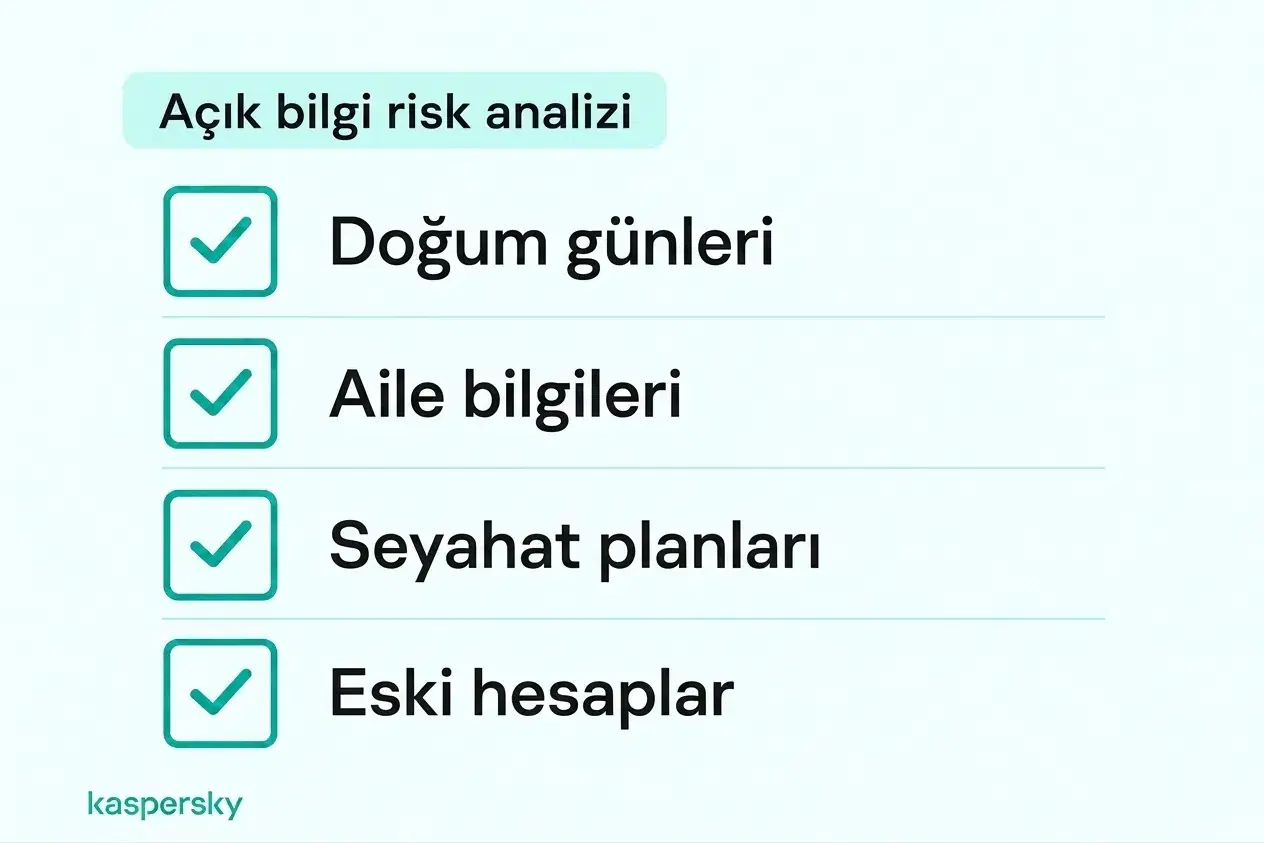
Çevrimiçi olarak kullanılabilen kişisel bilgiyi sınırlayın: sosyal medya gizlilik ayarlarını gözden geçirin ve doğum günleri, aile bilgileri veya seyahat planları gibi gereksiz kamuya açık ayrıntılardan kaçının. Kullanılmayan hesapları silin ve artık ihtiyaç duymadığınız çevrimiçi hizmetlerden kişisel bilgileri kaldırın.
Veri ihlali bildirimlerine ve şüpheli giriş uyarılarına dikkat edin. Bu önlemler her veri sızıntısını engelleyemese de maruziyetinizi azaltabilir ve çalınan bilgiler kötüye kullanılmadan önce müdahale etmenize yardımcı olabilir.
Kaspersky Premium, kötü amaçlı web sitelerini ve oltalama girişimlerini engellemeye, veri ve parola sızıntılarını tespit etmeye ve parolaları güvenli şekilde yönetmeye yardımcı olan araçlarla antivirüs korumasını bir araya getirir.
Sektörün önde gelen laboratuvarları tarafından bağımsız olarak test edilip ödüllendirildi.



İlgili makaleler:
- Sahte web siteleri hakkında neler biliyorsunuz?
- Sosyal mühendislik saldırılarından etkili şekilde nasıl kaçınırsınız?
- Kendinizi korumak için en iyi oltalama önleme ipuçları nelerdir?
- Veri hırsızlığından nasıl korunursunuz
Önerilen ürünler:
- Kaspersky Premium
- Premium planımızın 30 günlük ücretsiz denemesini indirin
- Kaspersky Mobile Security
FAQs
Bir dolandırıcı yalnızca bir mesaj veya aramadan bilgi alabilir mi?
Genellikle tek başına bir mesaj veya arama yeterli olmaz. Asıl risk, alıcının kötü amaçlı bir bağlantıya dokunması, kişisel bilgiyle yanıt vermesi, yazılım yüklemesi veya cihaza erişim vermesidir. Yanıt vermek ayrıca bir telefon numarasının aktif olduğunu doğrulayabilir. Şüpheli mesajlar en iyisi engellenip silinmelidir.
Sadece adınız ve adresinizle kimliğiniz çalınabilir mi?
Genellikle yalnızca isim ve adres tek başına yeterli olmaz; ancak bu bilgiler hedefli dolandırıcılıkları ve taklit girişimlerini daha inandırıcı kılabilir. Kimlik hırsızlığı genellikle doğum tarihi, ID bilgileri, hesap kimlik bilgileri veya diğer ek kişisel veriler gibi daha fazla bilgi gerektirir.
Bir dolandırıcı banka hesabınıza erişmek için hangi bilgilere ihtiyaç duyar?
Bir isim ve banka hesap numarası genellikle çevrimiçi bankacılığa erişmek için yeterli değildir. Dolandırıcılar tipik olarak giriş kimlik bilgileri, güvenlik kodları veya güvenilen bir cihaza, aktif oturuma veya ekrana erişim gibi ilave doğrulama bilgilerine ihtiyaç duyarlar.
Kartınızın skimming ile kopyalanıp kopyalanmadığını nasıl anlarsınız?
Makinenin kendisinde anlamak zor olabilir. Gevşek veya olağandışı bir kart yuvası ya da beklenmedik bir ek uyarı işareti olabilir. Yetkisiz işlemler veya banka uyarıları genellikle kart bilgilerini ele geçirilmiş olabileceğine dair en açık göstergedir.