Juice jacking nedir?
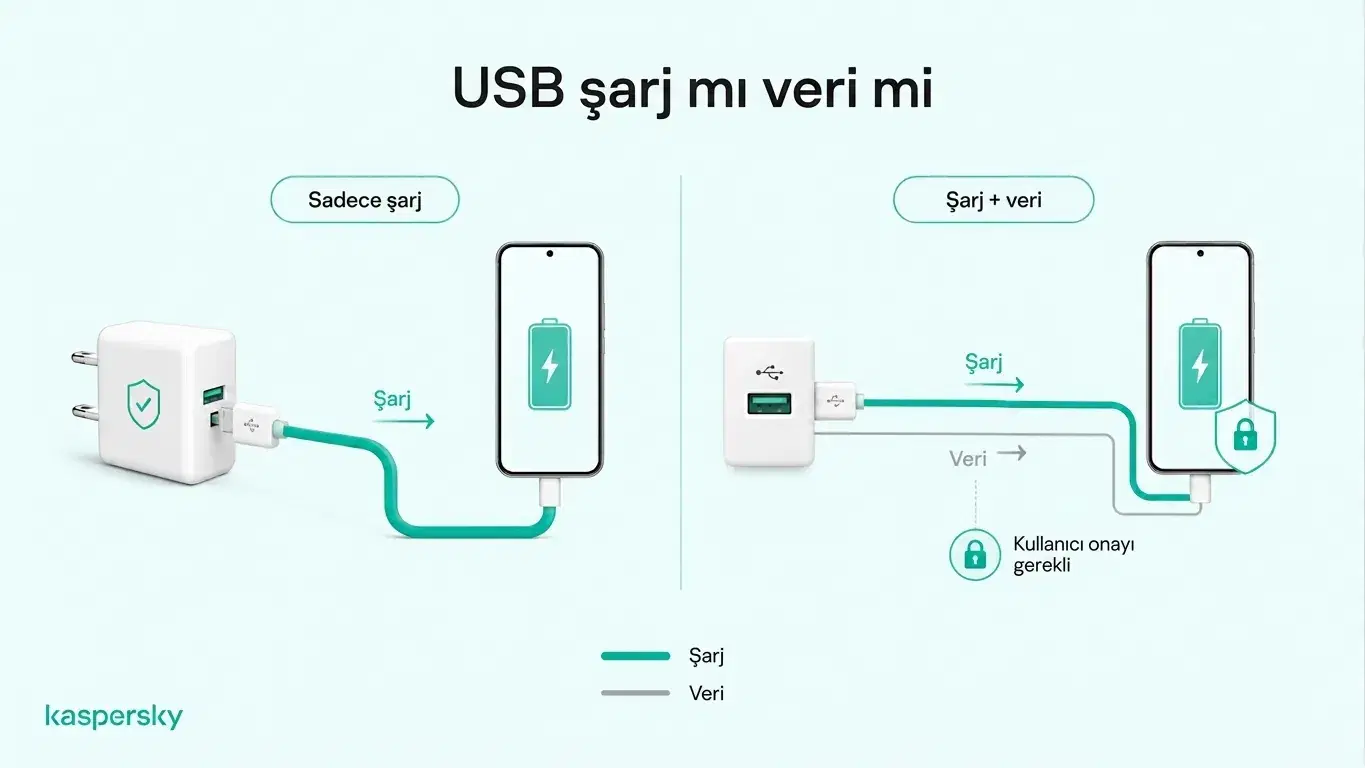
Juice jacking (şarj sırasında veri hırsızlığı olarak da bilinir), bir USB şarj bağlantısını kullanarak bağlı cihaza erişmeyi hedefleyen bir saldırıdır. Risk, USB bağlantılarının hem güç hem de veri taşıyabilmesinden kaynaklanır. Ele geçirilmiş bir şarj portu veya kötü amaçlı bir kablo, cihazı şarj etmenin yanı sıra veri bağlantısı kurmaya çalışabilir.
İki ana endişe veri hırsızlığı ve cihazın ele geçirilmesi olup; bunlar kişisel bilgilerin açığa çıkmasına veya kötü amaçlı yazılımların cihaza zarar vermesine yol açabilir.
Juice jacking nasıl çalışır?
Juice jacking, bir telefon veya başka bir cihazın ele geçirilmiş bir USB şarj portuna ya da kötü niyetli bir USB kablosuna bağlanmasıyla gerçekleşebilir. Bağlantı yalnızca şarj etmek yerine USB üzerinden cihazla iletişim kurmaya çalışabilir.
Manipüle edilmiş bir kamusal şarj istasyonu veri erişimi talep edecek şekilde yapılandırılabilir; bir değiştirilmiş kablo ise bağlı cihazla etkileşim kurmak üzere ek donanım içerebilir. Modern telefonlar yetkisiz USB erişimini sınırlayan korumalar içerir. Kamuya açık bir porta takmak, cihazın otomatik olarak ele geçirildiği anlamına gelmez.
- Juice jacking, USB bağlantılarının hem güç hem de veri taşıyabildiği gerçeğinden faydalanır.
- Saldırı ele geçirilmiş bir şarj portu veya kötü amaçlı bir kablo içerebilir.
- Ana riskler veri hırsızlığı ve cihazın veya cihaz üzerinde kötü amaçlı yazılımın ele geçirilmesidir.
- Modern akıllı telefonlar yetkisiz USB veri bağlantılarını sınırlayan korumalar içerir.
- Kamuya açık bir USB şarj cihazı kullanmak otomatik olarak saldırı gerçekleştiği anlamına gelmez.
- Daha güvenli seçenekler arasında kendi duvar şarj cihazınızı, power bankinizi, yalnızca şarj kablosunu (yalnızca şarj kablosu) veya bir USB veri engelleyici (USB data blocker veya halk arasında 'USB kondom') kullanmak vardır.
Juice jacking riskleri nelerdir?
Juice jacking’in başlıca riskleri veri hırsızlığı ve cihazın ele geçirilmesidir. Saldırganın hangi verilere erişebileceği; cihaz, işletim sistemi, güvenlik ayarları, izinler ve saldırı yöntemi gibi faktörlere bağlıdır.
Veri hırsızlığı
Kötü amaçlı bir USB bağlantısı yetkisiz veri erişimi sağlarsa, cihazda saklanan bilgiler açığa çıkabilir. Bu bilgiler şunları içerebilir:
- Fotoğraflar ve videolar.
- Kişi listesi ve mesajlaşma verileri.
- Belgeler ve diğer saklı dosyalar.
- Hesap bilgileri veya diğer hassas kişisel veriler.
Modern telefonlar çeşitli yollarla USB veri erişimini kısıtlar; bu yüzden ele geçirilmiş bir porta bağlanmak her şeyi otomatik olarak açığa çıkarmaz.
Kötü amaçlı yazılım ve cihazın ele geçirilmesi
Daha gelişmiş bir juice jacking saldırısı, savunmasız bir cihazı veya yetkilendirilmiş bir USB bağlantısını kötüye kullanarak kötü amaçlı yazılım yükleyebilir veya yetkisiz değişiklikler yapabilir.
Bu, etkinlikleri izlemek, bilgi toplamak veya cihaza yetkisiz erişim sürdürmek üzere tasarlanmış casus yazılım gibi yazılımları içerebilir. Bu tür saldırılar teknik olarak mümkündür ancak kamuya açık USB şarj kullanmanın rutin bir sonucu değildir; cihazın modeline ve güvenlik korumalarına bağlıdır.
Sektörün önde gelen test kuruluşları tarafından bağımsız olarak denenmiş ve ödüllendirilmiştir.
Juice jacking ne kadar yaygın?
Juice jacking teknik olarak gösterilmiş bir saldırıdır. Şu an için sıradan tüketicilere yönelik doğrulanmış vakaların nadir olduğu görünmektedir. Güvenlik araştırmacıları, kötü amaçlı USB portları ve kabloların kontrollü testlerde veri bağlantısını kötüye kullanabileceğini göstermiştir. Bu yüzden kamu kurumları ve güvenlik kuruluşları riske karşı uyarılar yayınlamıştır.
Ancak bu uyarılar bağlam içinde değerlendirilmelidir. ACM için yazan siber güvenlik uzmanı Tom Kirkham, juice jacking örneklerinin çoğunun akademik araştırma ve gösterimlerden geldiğini, doğrulanmış gerçek dünya mağdur raporlarından daha az bulunduğunu not eder. Bu, saldırının imkânsız olduğu anlamına gelmez; fakat gerçek dünyadaki riskin bazı manşetlerin ima ettiğinden daha düşük olabileceğine işaret eder.
Yine de, özellikle eski cihazları veya hassas bilgi içeren cihazları kullanırken makul önlemler almak faydalıdır. Aynı zamanda modern akıllı telefonlar yetkisiz USB veri erişimini zorlaştıran yerleşik korumalar içerir.
Modern telefonlar juice jacking'e karşı nasıl koruma sağlar?
Modern iPhone ve Android cihazlar, tanımadıkları bir USB bağlantısının yapabileceklerini sınırlayacak şekilde tasarlanmıştır.
iPhone ve iPad'de Apple, varsayılan ayarlarda yeni bir USB veya kablolu aksesuarın iletişim kurabilmesi için cihazın kilidinin açılmasını gerektirir. Yeni aksesuarlar ayrıca açık onay isteyebilir. Bu, cihaza ve yapılandırmaya bağlıdır.
Çok sayıda desteklenen Android cihazda, USB koruması ekran kilitliyken yeni USB veri bağlantılarını engelleyebilir ve veri aktarımına izin vermeden önce kullanıcıdan cihazı açmasını isteyebilir.
Bu önlemler tanımadığınız bir şarj bağlantısından gelen riski önemli ölçüde azaltır; ancak koruma yine de cihaza ve USB güvenlik özelliklerinin nasıl uygulandığına bağlıdır.
Telefonunuzun juice jacking'e uğrayıp uğramadığını nasıl anlarsınız?
Telefonunuzun juice jacking kurbanı olduğunu kesin olarak gösteren tek bir işaret yoktur. Ancak bazı davranışlar, özellikle tanımadığınız bir şarj portu veya kablo kullandıktan kısa süre sonra ortaya çıkarsa daha yakından incelenmesi gereken belirtiler olabilir.
Olası uyarı işaretleri şunlardır:
- Beklenmedik Güven (Trust), Veri Paylaşımı, Dosya Aktarımı veya benzeri USB istemleri veya onay talepleri.
- Cihazda beliren tanımadığınız uygulamalar, ayarlar veya izinler.
- Olağandışı mobil veri kullanımı.
- Sürekli aşırı ısınma veya olağandışı pil tüketimi.
- Sık çökme veya açıklanamayan yeniden başlatmalar.
- Göze çarpan ve kalıcı performans düşüşleri.
Bu belirtilerin başka normal nedenleri de olabilir; örneğin yaşlanan bir pil veya yazılım sorunları. Beklenmedik USB güven veya veri aktarım isteği ise bağlantının sadece güç sağlamaktan fazlasını denediğine daha doğrudan işaret eder.
Juice jacking'ten nasıl korunursunuz?
Juice jacking riskini azaltmanın en basit yolu, ev dışında şarj ederken gereksiz USB veri bağlantılarından kaçınmaktır. Bu sıklıkla mümkünse kendi şarj ekipmanınızı kullanmak anlamına gelir.
Daha güvenli şarj yöntemleri kullanın
Standart bir AC priziyle bağlı kişisel bir duvar şarj cihazı veya bir power bank genellikle tercih edilir; çünkü telefon tanımadığınız bir USB veri bağlantısına güvenmez.
|
Şarj yöntemi |
USB veri maruziyeti |
Juice jacking maruziyeti |
|
Kişisel duvar adaptörü + AC priz |
Güç kaynağından kaynaklanan veri riski yoktur. |
Düşük |
|
Kişisel power bank |
Kamuya açık bir USB kaynağından veri riski yoktur. |
Düşük |
|
Yalnızca şarj kablosu (charge-only kablo) |
Veri hatları devre dışı bırakılmıştır. |
Düşük |
|
USB veri engelleyici |
Güç geçişine izin verirken veri pinlerini engeller. |
Düşük |
|
Kamuya açık USB şarj portu |
Olası veri bağlantısı |
Potansiyel |
|
Bilinmeyen veya ödünç alınmış USB kablo |
Olası veri bağlantısı |
Potansiyel |
Eğer kamuya açık bir USB portu tek seçenekse, bir yalnızca şarj kablosu veya USB veri engelleyici veri aktarımını engellerken cihazın şarj olmasına izin verebilir.
Kamuya açık USB kullanırken telefonunuzu nasıl korursunuz
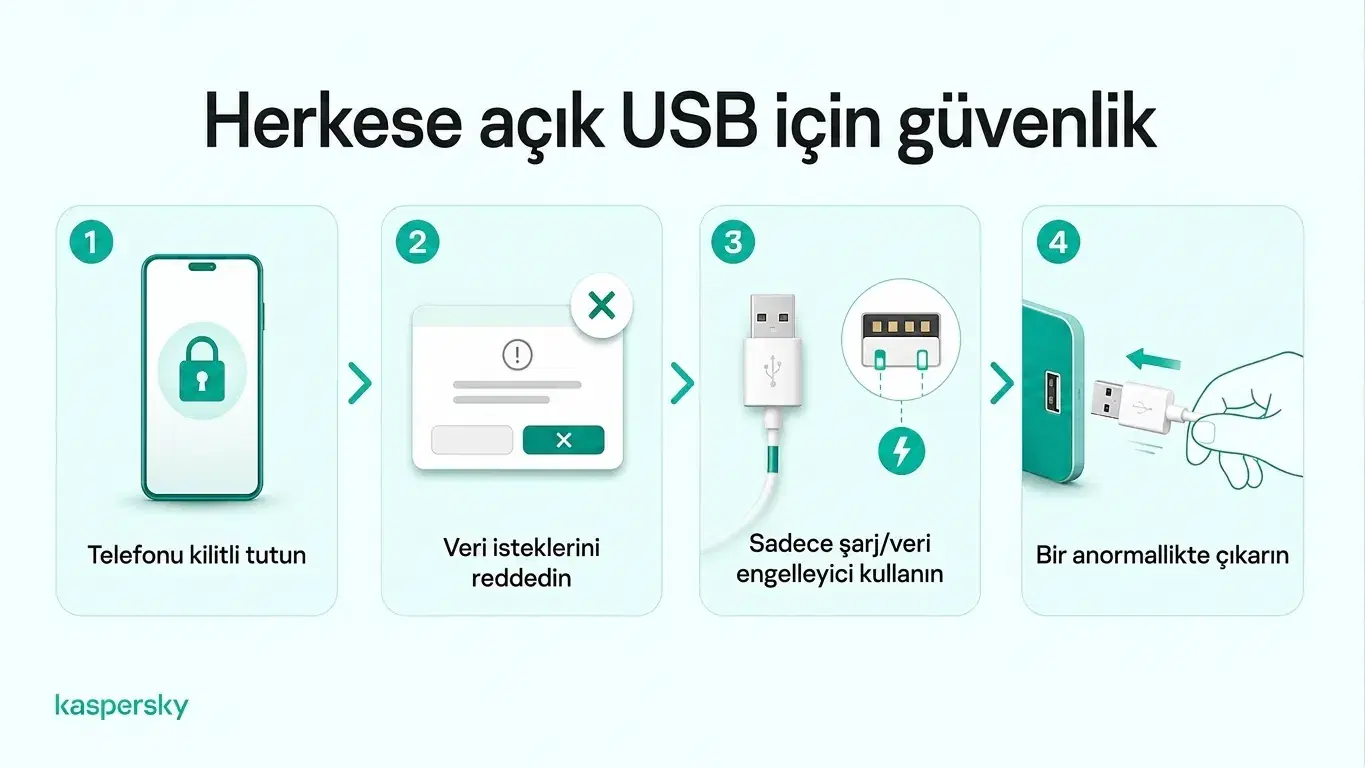
Eğer kamuya açık bir USB bağlantısı kullanmanız gerekiyorsa:
- Şarj sırasında telefonu kilitli tutun.
- Beklenmedik Güven, Veri Paylaşımı, Dosya Aktarımı veya benzeri istekleri reddedin.
- İşletim sisteminizi güncel tutun.
- Bilinmeyen veya gözetimsiz şarj kabloları kullanmaktan kaçının.
- Cihaz beklenmedik davranışlar sergilerse veya beklemediğiniz erişim talepleri gelirse hemen bağlantıyı kesin.
Juice jacking şüpheniz varsa ne yapmalısınız?
Kamuya açık bir USB şarj cihazı kullanmak cihazınızın otomatik olarak ele geçirildiği anlamına gelmez. Bir şey şüpheli görünüyorsa aşağıdaki adımları uygulayın.
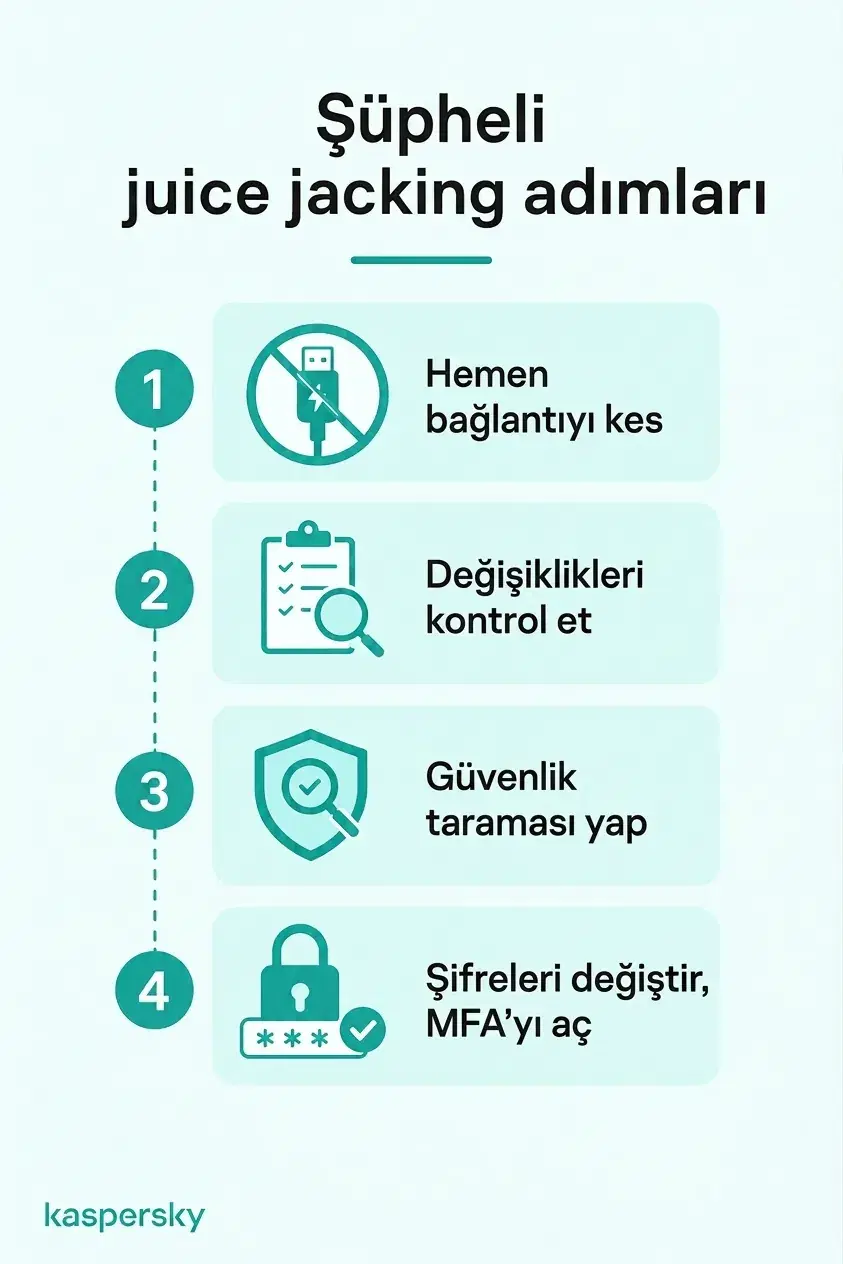
Yapmanız gerekenler:
- Şüpheli port veya kablodan bağlantıyı kesin.
- Cihazı beklenmedik değişiklikler veya güvenlik uyarıları için gözden geçirin.
- Güvenilir bir güvenlik yazılımı kullanarak güvenlik taraması yapın.
- Hesap ele geçirilmesi şüphesi varsa, önemli parolaları değiştirin güvenilir bir cihazdan ve mümkünse çok faktörlü kimlik doğrulamayı etkinleştirin.
- Banka, e-posta ve diğer önemli hesapları olağandışı etkinlikler için izleyin.
Fabrika ayarlarına dönme veya profesyonel teknik yardım genellikle yalnızca cihazın gerçekten ele geçirildiğine dair daha güçlü bulgular olduğunda gerekli olur.
İlgili makaleler:
- Siber güvenlik nedir ve bugün neden önemlidir?
- Kamuya açık şarj istasyonları üzerinden veri hırsızlığı nasıl olabilir?
- Kamuya açık Wi‑Fi riskleri
- Sosyal mühendislik nedir ve siber güvenliği nasıl etkiler?
Önerilen ürünler:
- Kaspersky Premium
- Premium planımızın 30 günlük ücretsiz denemesini indirin
- Kaspersky Mobile Security
FAQ
USB veri engelleyici nedir?
Bir USB veri engelleyici, USB bağlantısından gücün geçmesine izin verirken veri pinlerini bloke eden küçük bir adaptördür. Kamuya açık USB şarj portları kullanıldığında istenmeyen veri aktarımını azaltmaya yardımcı olabilir. (İlk kullanımlarda: USB veri engelleyici (USB data blocker veya halk arasında 'USB kondom')).
Juice jacking nerede olabilir?
Juice jacking, tanımadığınız bir USB şarj portu veya kablosu kullanılan her yerde meydana gelebilir; örneğin havalimanları, oteller, kafe ve restoranlar, ulaşım merkezleri veya kamuya açık şarj istasyonları gibi yerlerde.
Juice jacking bir şarj kablosu üzerinden olabilir mi?
Evet. Kötü amaçlı veya değiştirilmiş bir USB kablo, aynı zamanda güç sağlarken veri bağlantısı da kurabilir; bu yüzden bilinmeyen veya istenmeyen kablolar dikkatle ele alınmalıdır.
Telefonunuzu bir kamuya açık elektrik prizinden şarj etmek güvenli midir?
Genel olarak evet. Kendi duvar adaptörünüzü standart bir AC prize takarak kullanmak, juice jacking riskini oluşturan USB veri bağlantısından kaçınır.