Küçük işletmeler neden siber saldırganların hedefi oluyor?
Küçük işletmeler, değerli veri ve finansal işlemler yürüttükleri; ancak sistemlerini koruyacak kaynaklarının daha sınırlı olabileceği için saldırganların ilgisini çeker. Siber suçlular bu zayıf noktaları parça para çalmak, hesapları ele geçirmek veya daha büyük kuruluşlara erişim sağlamak için kullanabilirler.
Her saldırı belirli bir şirkete yönelmiş olmayabilir. Birçok siber saldırı otomatik veya yaygın hedefli olup; saldırganlar açıkta kalan sistemleri ve yaygın güvenlik zayıflıklarını tespit eden araçlar kullanır. Bazı saldırganlar ise kasıtlı olarak belirli işletmeleri, çalışanları, tedarikçi ilişkilerini veya ödeme süreçlerini hedefler.
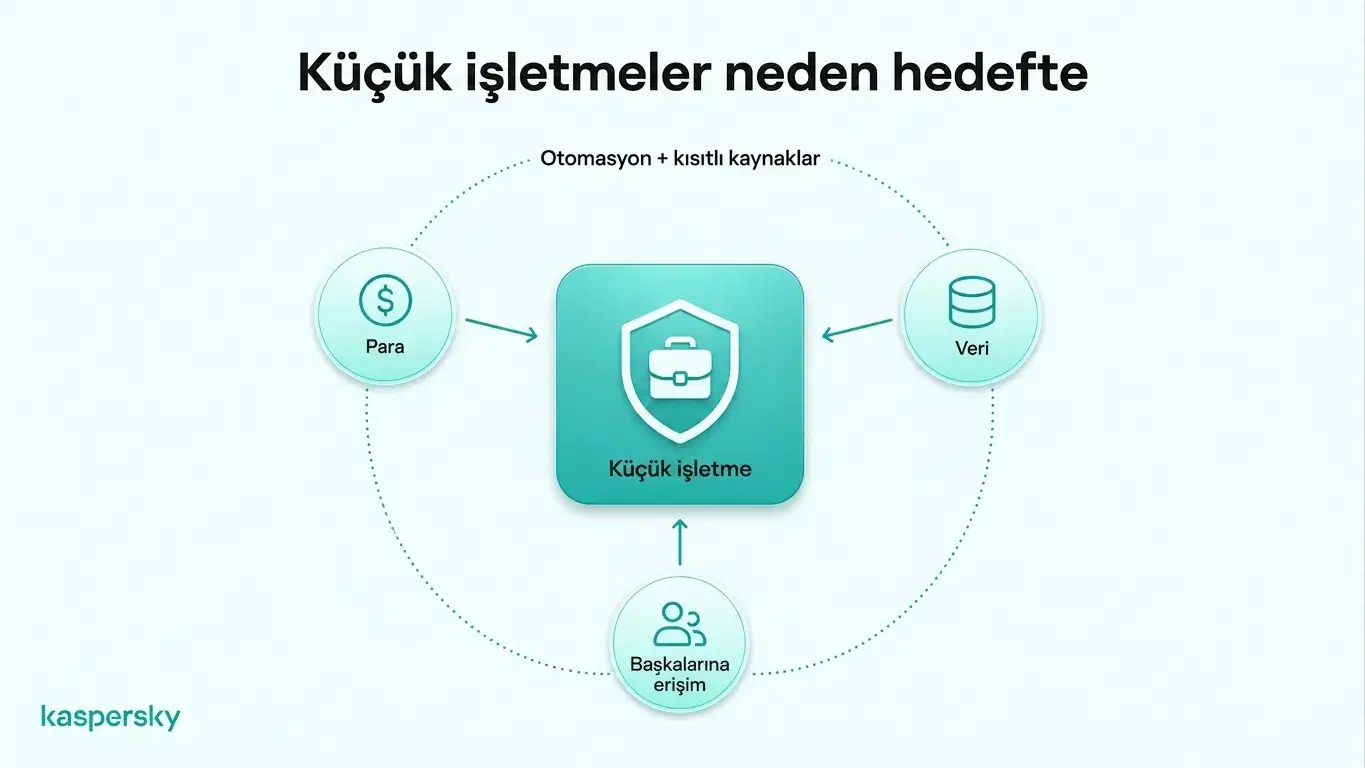
Parasal kazanç en bariz güdüdür. Saldırganlar işletme hesaplarından para çalmaya, sahte ödeme işlemleri yapmaya ya da doğrudan fidye ödemeleriyle para elde etmeye çalışabilirler.
Küçük işletmeler müşteri bilgileri, çalışan kayıtları, oturum bilgileri ve ticari açıdan hassas veriler gibi değerli bilgiler tutabilir. Daha büyük kuruluşlarla ilişkileri olması, saldırganların ele geçirilen tedarikçi veya ortak hesapları kullanarak diğer işletmelere erişim sağlamasını mümkün kılabilir.
Diğer bir faktör kaynaklardır. Küçük şirketlerin IT desteği sınırlı ve genellikle daha az resmi siber güvenlik süreçleri olabilir. Bu durum küçük işletmelerin otomatik olarak savunmasız olduğu anlamına gelmez; ancak yaygın zayıflıkların tespit edilmesini ve hızlıca giderilmesini zorlaştırabilir.
Bilmeniz gerekenler:
- Küçük işletmeler doğrudan hedef alınabilir; ancak birçok saldırı otomatik veya fırsatçı olup tek bir şirkete özel olmayabilir.
- Siber suçluların motivasyonları arasında sahte ödemeler, fidye talepleri, işletme hesaplarına erişim veya şirket ve müşteri verilerinin çalınması bulunur.
- İş e-postaları, çalışan kimlik bilgileri, müşteri kayıtları ve tedarikçi ilişkileri küçük işletmeleri saldırıya açık hale getirebilir.
- Daha büyük kuruluşlarla bağlantılar tedarik zinciri riski yaratabilir; küçük işletmeler, diğer hedeflere ulaşmak için saldırganlar tarafından basamak olarak kullanılabilir.
- Sınırlı IT kaynakları ve daha az ayrılmış güvenlik süreci, yaygın zayıflıklar giderilmezse riski artırabilir.
- Çok faktörlü kimlik doğrulama (MFA), benzersiz parolalar, güvenlik güncellemeleri, uç nokta güvenliği, çalışan farkındalığı ve test edilmiş yedekler gibi temel önlemler, en yaygın risklerin çoğunu azaltabilir.
Saldırganlar küçük işletmelere nasıl saldırır?
Saldırganlar genellikle küçük işletmelere kimlik avı, sosyal mühendislik, ele geçirilmiş kimlik bilgileri, kötü amaçlı yazılım, fidye yazılımı ve yamalanmamış yazılımlar aracılığıyla sızar. Bu yöntemler, gelişmiş teknik bilgi gerektirmeden işletme hesaplarına, hassas bilgilere veya kritik sistemlere erişim sağlayabilir.
Kimlik avı ve iş e-posta dolandırıcılığı
Kimlik avı e-postaları, sahte giriş sayfaları, taklit ve diğer sosyal mühendislik biçimleri, kimlik bilgilerini çalmak veya ödeme işlemlerini manipüle etmek için sık kullanılır.
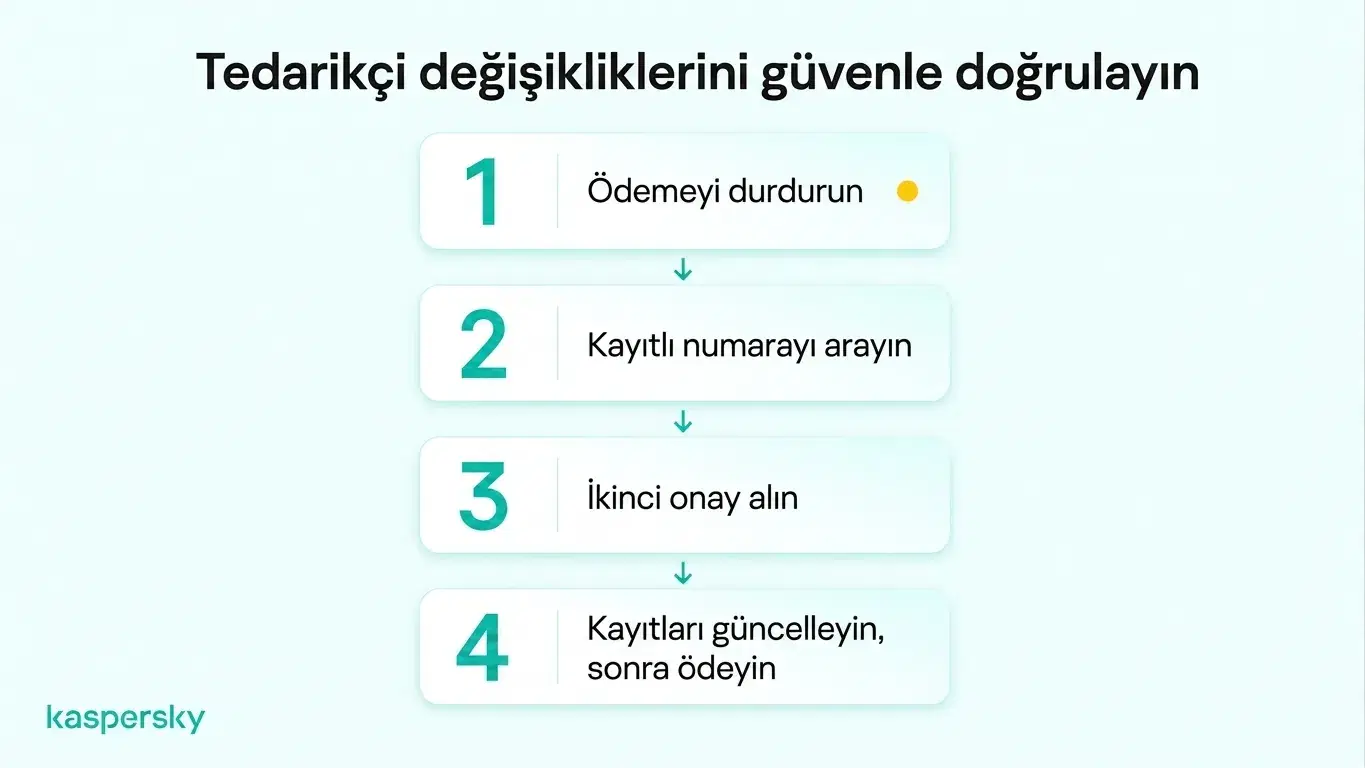
Yaygın bir örnek sahte tedarikçi faturasıdır. Saldırgan bilinen bir tedarikçiyi taklit edip gerçek görünen bir fatura gönderebilir; ancak banka bilgileri farklıdır. Değişiklik bağımsız olarak doğrulanmazsa işletme parayı doğrudan saldırgana gönderebilir.
Kötü amaçlı yazılım ve fidye yazılımı
Kötü amaçlı yazılım bilgi çalabilir, etkinlikleri izleyebilir veya cihazlara yetkisiz erişim sağlayabilir. Fidye yazılımı işletme dosyalarını şifreleyerek operasyonları aksatabilir. Bazı fidye yazılımı saldırıları ayrıca hassas verileri çalıp, yayınlamakla tehdit ederek fidye talep eder.
Ele geçirilmiş kimlik bilgileri
Zayıf veya ele geçirilmiş parolalar saldırganlara iş e-postasına ve diğer hesaplara erişim sağlayabilir. İçeri girildiğinde, mesajlar okunabilir, çalışanlar taklit edilebilir veya güvenilen hesaplar müşteriler ve tedarikçilere yönelik saldırılar düzenlemek için kullanılabilir.
Yazılım güvenlik açıkları
Yamalanmamış uygulamalar ve güvenli olmayan uzaktan erişim araçları, işletme sistemlerine giriş noktaları yaratabilir. Yazılımların desteklenmesi ve güncel tutulması, bilinen zayıflıkların saldırganlar tarafından istismar edilmesini engellemeye yardımcı olur.
Bir küçük işletme hacklendiğinde ne olur?
Başarılı bir siber saldırı küçük işletmeye para kaybı, günlük işlerin kesintiye uğraması, hassas bilgilerin açığa çıkması ve müşteri güveninin zedelenmesi gibi etkiler doğurabilir. Sınırlı mali kaynakları veya toparlanma yeteneği olan şirketler için etki özellikle ağır olabilir.
Maddi kayıplar genellikle ilk akla gelen sonuçlardır. Maliyetler sahte ödemeler, kurtarma çalışmaları, kaybedilen işler, sistemlerin yenilenmesi veya şantaj taleplerinden kaynaklanabilir. Bu tür maliyetleri birçok küçük işletme karşılamakta zorlanabilir.
Operasyonel aksamalar küçük işletmeler için özellikle zorlayıcı olabilir. Önemli hesaplar, dosyalar, ödeme sistemleri veya bulut hizmetleri erişilemez hale gelirse günlük işler durabilir. Ayrılmış IT desteği yoksa erişimi geri kazanmak ve normal faaliyetlere dönmek daha uzun sürebilir.
Siber saldırılar ayrıca müşteri, çalışan veya ticari sır niteliğindeki bilgileri açığa çıkaran veri sızıntılarına yol açabilir. İlgili kanun ve verinin türüne göre işletmelerin olayı soruşturması, etkilenen tarafları bilgilendirmesi veya yetkili kurumlara rapor vermesi gerekebilir.
Hassas bilgiler açığa çıktığında veya hizmetler aksadığında müşteriler ve iş ortakları bir işletime güvenini kaybedebilir. Tekrarlayan müşteri ve uzun vadeli ilişkilere dayanan küçük işletmeler için bu tür itibar kayıpları özellikle zararlı olabilir.
Küçük işletmeler kendilerini saldırılardan nasıl koruyabilir?
Küçük işletmeler hesapları güçlü parolalar ve MFA ile güvene alarak, cihazları güncel tutarak, uç nokta güvenliği kullanarak ve çalışanları sosyal mühendisliği tanıyacak şekilde eğiterek siber saldırı riskini azaltabilir. Düzenli yedekler ve net olay raporlama prosedürleri ek koruma sağlar.
İş hesaplarını güvene alın. İş hesapları için güçlü ve benzersiz parolalar kullanın ve kimlik bilgilerini tekrar kullanmak yerine güvenilir bir parola yöneticisinde saklayın.
Çok faktörlü kimlik doğrulama (MFA) e-posta, bulut platformları, finansal hizmetler ve yönetici hesapları gibi önemli hesaplarda mutlaka etkinleştirilmelidir. Çalışanların yalnızca görevleri için gerek duydukları sistemlere ve verilere erişimi olmalıdır.
Cihazları ve yazılımları koruyun. İş dizüstü bilgisayarları, telefonlar ve diğer cihazlar güvenlik güncellemelerini zamanında almalıdır. Güvenilir uç nokta güvenliği kötü amaçlı yazılımları, fidye yazılımlarını, zararlı web sitelerini ve diğer tehditleri tespit edip engellemeye yardımcı olabilir. Önemli şirket sistemlerine erişim sağlayan eski veya desteklenmeyen yazılım mümkünse yenisiyle değiştirilmelidir.
Sektörün önde gelen laboratuvarları tarafından bağımsız şekilde test edilmiş ve ödüllendirilmiştir.



Çalışanlar kimlik avını ve şüpheli ödeme taleplerini nasıl tanıyacaklarını bilmelidir. İşletmeler ayrıca personelin bir e-posta veya mesajın gerçekliğine güvenmek zorunda kalmaması için basit doğrulama prosedürleri oluşturmalıdır.
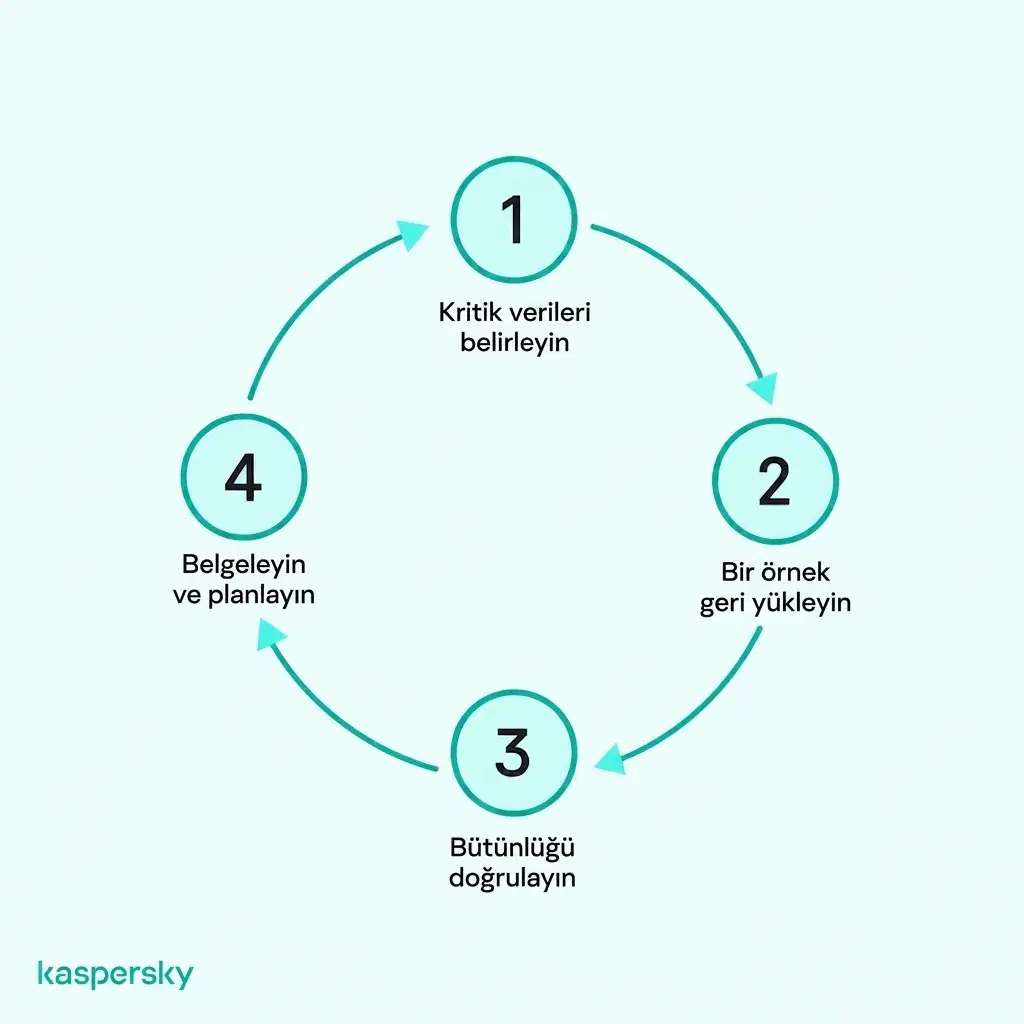
Potansiyel güvenlik olaylarına hazırlıklı olun. Önemli iş verilerinin güvenli yedeklerini tutun ve verilerin gerçekten geri yüklenebildiğinden emin olmak için bunları periyodik olarak test edin. Çalışanlar şüpheli bir mesaj aldıklarında, bir cihazı kaybettiklerinde veya bir hesabın ele geçirildiğini düşündüklerinde kiminle iletişime geçeceklerini bilmelidir.
İlgili makaleler:
- Dolandırıcı web siteleri nelerdir ve nasıl kaçınılır?
- Kötü amaçlı yazılımın hayatta kalması için neler gerekir
- Veri hırsızlığından nasıl korunulur
- Küçük işletme siber güvenliği neden korunmanız için kritik?
Önerilen ürünler:
- Kaspersky Premium
- Premium planımızın 30 günlük ücretsiz deneme sürümünü indirin
- Kaspersky Mobile Security
FAQs
Bir web sitesi olmayan küçük işletme saldırıya uğrayabilir mi?
Evet. Bir web sitesi yalnızca olası giriş noktalarından biridir. Saldırganlar işletme e-postasını, bulut hesaplarını, çalışan cihazlarını, uzaktan erişim hizmetlerini, parolaları ve tedarikçileri hedef alabilir; şirketin halka açık bir web sitesi olmasa bile.
Küçük bir işletme sistemlerine saldırıldığını nasıl anlayabilir?
Uyarı işaretleri arasında tanımadığınız oturum açma bildirimleri, beklenmedik parola değişiklikleri, e-postada yeni yönlendirme kuralları, olağandışı ödemeler, bilinmeyen yazılımlar veya cihazların farklı davranması yer alabilir. Güvenlik yazılımları ve hesap etkinlik kayıtları da şüpheli erişimi tespit etmeye yardımcı olur.
Bulut güvenliğinden kim sorumludur?
Bulut güvenliği genellikle hizmet sağlayıcı ile hizmeti kullanan işletme arasında paylaşılan bir sorumluluktur. Sağlayıcı altyapıyı korurken, müşteri hesap güvenliği, erişim izinleri, yapılandırmalar ve sakladığı veriler gibi alanlardan sorumludur. Kesin sorumluluk dağılımı kullanılan bulut hizmetine göre değişir.
Hangi sektörler en sık siber saldırıya uğruyor?
Verizon'ın 2026 Veri İhlali İnceleme Raporu'na göre imalat, profesyonel hizmetler, kamu yönetimi, sağlık ve finans doğrulanmış veri sızıntılarında en yüksek sayılardan bazılarını kaydetti. Ancak tüm sektörler ve büyüklükteki işletmeler siber saldırı riskiyle karşı karşıyadır.