Mobil uygulama güvenliği nedir?
Mobil uygulama güvenliği, diğer adıyla uygulama güvenliği, mobil uygulamaları, bu uygulamaların işlediği verileri ve bağlı oldukları servisleri yetkisiz erişim, kötüye kullanım ve siber saldırılara karşı koruma uygulamasıdır.
Önemlidir çünkü mobil uygulamalar bankacılık, alışveriş, mesajlaşma ve kurumsal sistemlere erişim gibi hassas işlemler için sıkça kullanılır. Uygulamadaki bir güvenlik zafiyeti kişisel bilgilerin, oturum kimlik bilgilerinin, ödeme verilerinin veya şirket kayıtlarının açığa çıkmasına yol açabilir.
Mobil uygulama güvenliği, cihaz düzeyinde koruma amaçlayan mobil cihaz güvenliğinden farklıdır; cihaz güvenliği telefon veya tabletin kendisini korumaya odaklanır. Ayrıca uygulama gizliliği (app privacy), kişisel verilerin nasıl toplandığı ve paylaşıldığıyla ilgilidir ve bunlar aynı şey değildir.
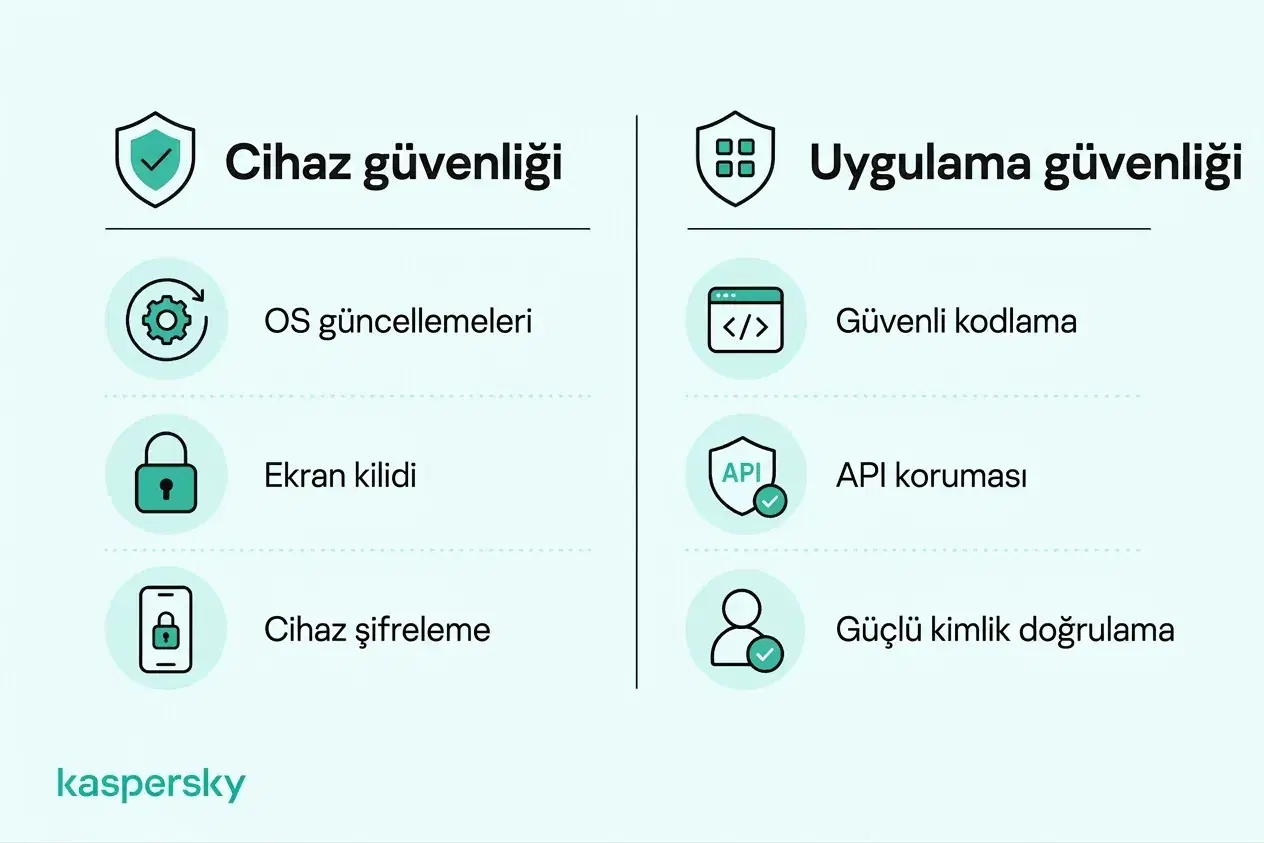
Sorumluluk paylaşılır: geliştiriciler uygulamaları güvenli tasarımla inşa etmeli ve test etmeli; kuruluşlar erişimi yönetmeli ve bağlı sistemleri korumalı; kullanıcılar ise uygulamaları güncel tutmalı ve hesapları ile verilerini korumalıdır.
- Mobil uygulama güvenliği, uygulamaları, kullanıcı verilerini ve bu uygulamaların bağlandığı servisleri korur.
- Yaygın riskler arasında güvensiz veri depolama, zayıf kimlik doğrulama, korunmasız APIs, kötü amaçlı uygulamalar ve güncel olmayan bileşenler yer alır.
- Geliştiriciler güvenli tasarım, güvenli kodlama, test ve bakım sorumluluğuna sahiptir.
- Kullanıcılar riski azaltmak için güvenilir uygulamaları kurmalı, izinleri gözden geçirmeli, yazılımları güncel tutmalı ve hesap güvenliğine önem vermelidir.
- İşletmeler, özellikle çalışan ve BYOD cihazlarda, şirket uygulamalarına ve verilere erişimi kontrol etmelidir.
- Mobil uygulama güvenliği, cihaz güvenliği ve gizlilikle ilişkilidir; ancak aynı şey değildir.
Mobil uygulama güvenliğine yönelik en yaygın tehditler ve zafiyetler nelerdir?
Zafiyet, bir uygulama veya destekleyici sistemdeki zayıflıktır. Saldırı yöntemleri bu zayıflıkların istismar edilme yollarıdır. Sonuçlar veri kaybından hemen finansal zararlara kadar değişebilir.
Yaygın riskler hem Android hem de iOS uygulamalarını etkiler ve OWASP Mobile Top 10 gibi listelerde vurgulanan konularla örtüşür; güvensiz veri işleme, zayıf kimlik doğrulama, korunmasız iletişim ve güvensiz yazılım bileşenleri bunların başlıcalarıdır. Bu zayıflıklar bankacılık ve alışveriş uygulamalarından mesajlaşma platformlarına ve kurumsal yazılımlara kadar geniş bir etki alanına sahiptir.
Güvensiz veri depolama ve iletişim
Bir uygulama veriyi cihazda güvensiz şekilde depoluyor, zayıf korunan bağlantılar üzerinden gönderiyor veya korunmasız APIs üzerine güveniyorsa hassas bilgiler açığa çıkabilir.
Bu durum kişisel bilgileri, oturum kimlik bilgilerini, ödeme detaylarını ve kurumsal verileri riske atabilir. Güvensiz bir finans uygulaması işlem ayrıntılarını açığa çıkarabilir; savunmasız bir kurumsal uygulama müşteri kayıtlarını veya gizli belgeleri sızdırabilir.
Zayıf kimlik doğrulama ve erişim kontrolleri
Zayıf kimlik doğrulama, güvenli olmayan oturum yönetimi ve yetersiz yetkilendirme saldırganların hesaplara veya verilere yetkisiz erişim sağlamasına olanak tanır.
Olası sonuçlar arasında hesap ele geçirme, ayrıcalık yükseltme veya başka bir kullanıcının verilerine erişim yer alır. Alışveriş uygulamasında kaydedilmiş ödeme bilgileri açığa çıkabilir; kurumsal uygulamada ise yetkisiz bir kişi iç kayıtları veya yönetici işlevlerini görebilir.
Kötü amaçlı yazılım, uygulama manipülasyonu ve tersine mühendislik
Mobil tehditler kötü amaçlı uygulamalar, casus yazılımlar, bankacılık Truva atları ve meşru uygulamaların sahte sürümlerini içerir. Bunlar kimlik bilgilerini çalmak, etkinliği izlemek veya ödemeleri yönlendirmek üzere tasarlanmış olabilir.
Tersine mühendislik, bir uygulamanın kodunu veya davranışını analiz ederek nasıl çalıştığını anlamaya yönelik işlemdir. Meşru güvenlik araştırmaları için yararlı olsa da saldırganlar zayıflıkları tespit etmek veya korumaları aşmak için bunu kullanabilir. Uygulama manipülasyonu, yetkisiz değişiklikler yoluyla işlevselliği değiştirebilir, güvenlik kontrollerini zayıflatabilir veya sahtekârlığı kolaylaştırabilir. Meşru uygulamalarda da var olabilen zafiyetler saldırganların hedefi olabilir.
Güncel olmayan yazılım ve savunmasız bileşenler
Uygulamalar sıklıkla üçüncü taraf SDKs, kütüphaneler ve diğer yazılım bileşenlerine dayanır. Bunlar güncel değilse veya güvensizse, uygulamanın kendi kodu iyi tasarlanmış olsa bile zayıflıklar getirebilir.
Yama uygulanmamış uygulamalar ve desteklenmeyen bileşenler özellikle risklidir; bilinen zafiyetler kullanılabilir durumda kalabilir. Yazılım tedarik zinciri sorunları aynı savunmasız üçüncü taraf bileşene bağımlı birçok uygulamayı aynı anda etkileyebilir.
Mobil uygulama güvenliği kontrol listesinde neler olmalı?
Bir mobil uygulama güvenliği kontrol listesi beş temel alanı kapsamalıdır: mimari ve izinler, kimlik doğrulama ve yetkilendirme, veri depolama ve gizlilik, ağ iletişimi ve APIs, ile uygulama bütünlüğü ve test etme.
Bu önlemler uygulamanın geliştirilmesi ve bakım süresince dikkate alınmalıdır. Mobil hizmetleri işleten geliştiriciler ve kuruluşlar, OWASP Mobile Application Security Verification Standard (MASVS) gibi çerçevelerle birlikte Android ve iOS güvenlik rehberliğini kullanarak bunları uygulamaya koymaktan birincil sorumludur.
Güvenli mimari ve izinler
Uygulamalar en az ayrıcalık ilkesine uymalıdır. Kullanıcılara, bileşenlere ve servislere yalnızca gerekli erişim verilmelidir.
Geliştiriciler sabitlenmiş parolalardan, API anahtarlarından ve diğer sırların kod içine gömülmesinden kaçınmalı; hassas bilginin gereksiz ifşasını en aza indirmelidir. Üçüncü taraf SDKs ve bağımlılıklar yaşam döngüleri boyunca zafiyetler açısından değerlendirilmelidir ve uygulama mimarisi, bir bileşen ele geçirildiğinde etkisini sınırlamalıdır.
Kimlik doğrulama ve yetkilendirme
Kimlik doğrulama kullanıcıları güvenli biçimde doğrulamalı, yetkilendirme ise her kullanıcının neleri görebileceğini kontrol etmelidir. Önemli erişim kararları yalnızca mobil uygulamaya dayanmak yerine sunucu tarafında uygulanmalıdır.
Uygulamalar uygun MFA ve güvenli hesap kurtarma yöntemlerini desteklemelidir. Kimlik doğrulama belirteçleri güvenli depolama ve dikkatli oturum yönetimi ile korunmalı; böylece kullanıcılar yetkileri dışındaki bilgi veya işlevlere erişemesin.
Güvenli veri depolama ve gizlilik
Mobil uygulama şifrelemesi, cihazlarda ve arka uç sistemlerde depolanan hassas bilgileri korumaya yardımcı olur. Uygun erişim kontrolleri ve güvenli anahtar yönetimiyle birlikte şifreleme, yetkisiz veri ifşası riskini azaltır.
Android Keystore Android cihazlarda kriptografik anahtarları güvenli şekilde saklayabilir. iOS Keychain kimlik bilgileri ve diğer küçük hassas veri parçaları için korumalı depolama sağlar. Bu mekanizmalar, gereğinden fazla bilgiyi saklamak için bir gerekçe olarak kullanılmamalıdır.
Uygulamalar ayrıca gereksiz veri toplama ve tutmayı en aza indirmeli ve hassas verilerin günlüklerde, yedeklerde, bildirimlerde veya açığa çıkan arayüzlerde görünmesini engellemelidir.
Güvenli ağ iletişimi ve APIs
Uygulama ile sunucuları arasındaki iletişim, uygun şekilde yapılandırılmış TLS ile HTTPS kullanılarak yapılmalıdır.
APIs güvenli kimlik doğrulama ve yetkilendirme gerektirmeli ve sunucuda istekleri doğrulamalıdır. Daha yüksek riskli uygulamalar için yakalama veya manipülasyona karşı ek korumalar gerekebilir; ancak hassas veriler hiçbir zaman güvensiz kanallardan gönderilmemelidir.
Uygulama bütünlüğü ve güvenlik testi
Uygulama bütünlüğü kontrolleri yetkisiz değişiklikleri tespit veya caydırmaya yardımcı olurken, mobil uygulama güvenliği testleri saldırganlar istismar etmeden önce zafiyetleri ortaya çıkarır. Bu önlemler uygulama yaşam döngüsü boyunca geliştiricilerin güvenlik risklerini azaltmasına yardımcı olur.
Kod bulandırma, bütünlük kontrolleri ve çalışma zamanı korumaları tersine mühendislik ve manipülasyonu zorlaştırabilir. Ancak bu önlemler bir uygulamanın saldırılara tamamen bağışık olduğunu garanti etmez.
Güvenlik testleri ayrıca geliştirme sürecine entegre edilmelidir; yalnızca sürüm sonrası bırakılmamalıdır. Bunlar şunları içerebilir:
- SAST: güvenlik zayıflıkları için kaynak kodu veya ikili dosyaların incelenmesi.
- DAST: çalışan uygulamanın sömürülebilir davranışlarını test etme.
- Zafiyet değerlendirmeleri: bilinen zayıflıkları tanımlama ve önceliklendirme.
- Sızma testi: belirlenen zayıflıkların gerçekçi saldırılarla nasıl istismar edilebileceğini simüle etme.
Testler, uygulamada önemli değişiklikler yapıldıktan ve yeni tehditler veya zafiyetler ortaya çıktıkça tekrarlanmalıdır.
|
Güvenlik alanı |
Anahtar doğrulama soruları |
|
Mimari ve izinler |
Uygulama en az ayrıcalık ilkesine uyuyor mu? Üçüncü taraf bağımlılıklar zafiyet açısından değerlendiriliyor mu? |
|
Kimlik doğrulama ve yetkilendirme |
Kullanıcılar güvenli biçimde doğrulanıyor mu? Erişim kontrolleri sunucuda zorlanıyor mu? |
|
Veri depolama ve gizlilik |
Hassas bilgiler depolamada korunuyor mu? Gereksiz veri toplama önleniyor mu? |
|
Ağ iletişimi |
Uygulama‑sunucu bağlantıları şifreleniyor mu? APIs uygun şekilde korunuyor mu? |
|
Uygulama bütünlüğü ve test etme |
Uygulama ilgili manipülasyon risklerine karşı korunuyor mu? Güvenlik testleri düzenli yapılıyor mu? |
Mobil uygulama güvenliğini nasıl geliştirebilirsiniz?
Mobil uygulama güvenliği, uygulamaların nasıl inşa edildiğine ve nasıl kullanıldığına bağlıdır. Geliştiriciler güvenli tasarım, güvenli kodlama, test ve arka uç korumasından sorumludur; bireyler ve işletmeler ise daha güvenli uygulama tercihleri, hesap güvenliği, izin yönetimi ve cihaz yönetimi ile riski azaltabilirler.
Güvenlik yazılımları bazı tehditlere karşı ek katman sağlayabilir; örneğin kötü amaçlı yazılım, oltalama (phishing) ve zararlı bağlantılara karşı yardımcı olabilir; ancak bu yazılımlar güvensiz uygulama kodunu veya sağlayıcının arka uç sistemlerindeki zafiyetleri onaramaz.
Bireyler için mobil uygulama güvenliği en iyi uygulamaları
- Uygulamaları güvenilir kaynaklardan indirin: Saygın uygulama mağazalarını tercih edin, geliştiriciyi kontrol edin ve tanımadığınız APK dosyaları veya kurulum bağlantılarına temkinli yaklaşın.
- İzinleri gözden geçirin: Konum, kişiler, kamera, mikrofon ve diğer hassas verilere gereksiz erişimi sınırlayın.
- Uygulamaları güncel tutun: Uygulama ve işletim sistemi güncellemelerini hızlıca yükleyin; kullanılmayan veya desteklenmeyen uygulamaları kaldırın.
- Hesapları koruyun: Benzersiz parolalar, bir parola yöneticisi ve mevcutsa MFA kullanın.
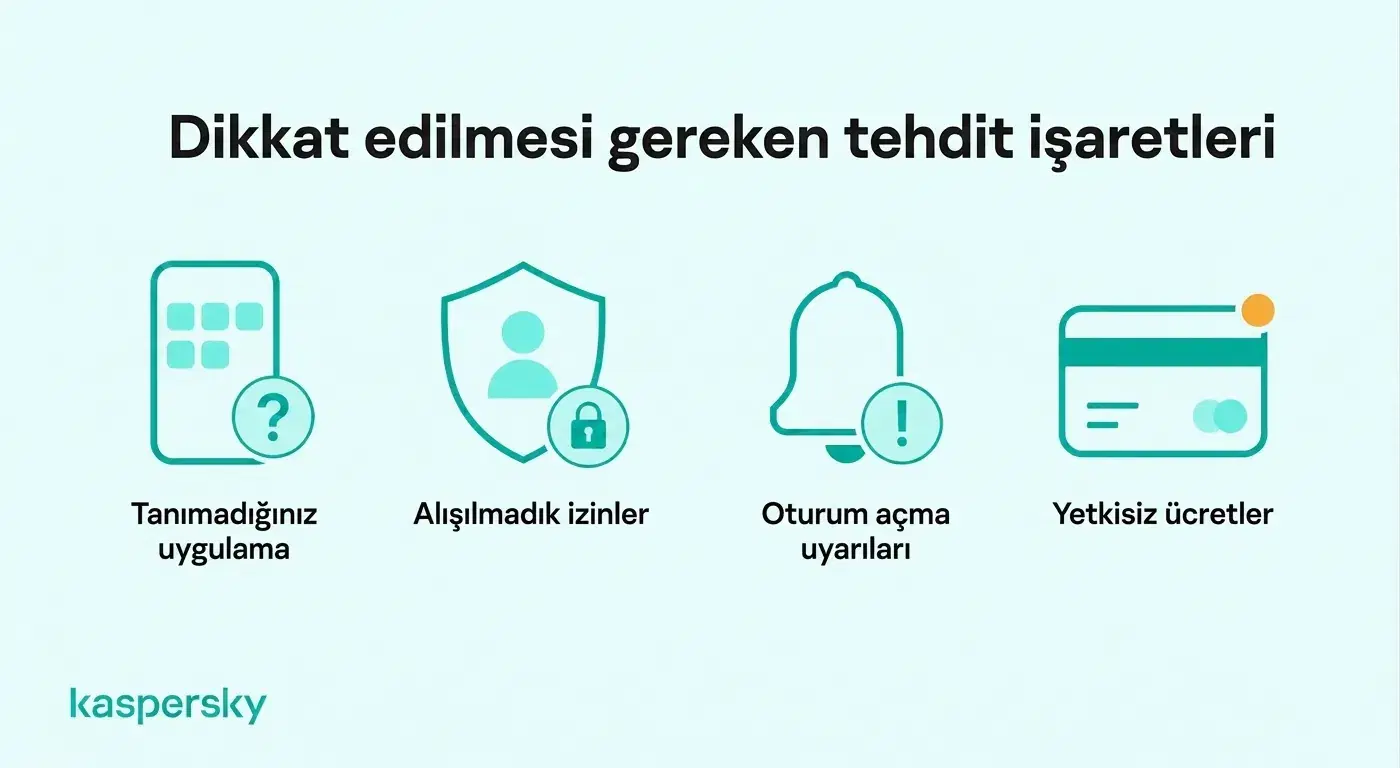
- Şüpheli davranışlara dikkat edin: Tanımadığınız uygulamaları, beklenmedik izin isteklerini, olağandışı oturum açma uyarılarını veya izinsiz hesap etkinliklerini araştırın.
- Uygun güvenlik yazılımı kullanın: Cihaz ve desteklenen özelliklere bağlı olarak kötü amaçlı uygulamaları, oltalama girişimlerini ve güvensiz bağlantıları tespit etmeye yardımcı olabilecek saygın mobil koruma çözümlerini tercih edin.
Sektörün önde gelen laboratuvarları tarafından bağımsız olarak test edilmiş ve ödüllendirilmiştir.
Küçük işletmeler için mobil uygulama güvenliği en iyi uygulamaları
Küçük işletmeler çalışan eğitimi ile hangi mobil uygulamaların şirket bilgilerine erişebileceğine dair kontrolleri birleştirmelidir.
- Uygulama kullanımını kontrol edin: Hangi uygulamaların kurumsal sistemlere ve verilere erişmesine izin verildiğini tanımlayın.
- İş hesaplarını güvence altına alın: Uygun MFA zorunlu kılın ve çalışan izinlerini görevlerine göre sınırlandırın.
- Mobil riskleri yönetin: Şirket kaynaklı ve BYOD cihazların iş uygulamalarına erişimi için asgari güvenlik gereksinimleri belirleyin.
- Şirket bilgilerini koruyun: Müşteri kayıtlarına, gizli belgelere ve bağlı bulut servislerine gereksiz erişimi sınırlayın.
- Çalışanları eğitin: Personele kötü amaçlı uygulamaları, sahte kurulum bağlantılarını ve şüpheli oturum açma isteklerini tanımaları konusunda yardımcı olun.
- Uygun güvenlik önlemlerini kullanın: Tek bir korumaya güvenmek yerine endpoint koruması, hesap güvenliği, erişim kontrolleri ve çalışan farkındalığını birleştirin.
Kaspersky Small Office Security desteklenen iş cihazlarını ve hesapları koruyarak küçük işletmelerin daha geniş siber güvenliğini destekleyebilir. Ödüllü koruma ve bir IT ekibine gerek yoktur.
Bir mobil uygulama ele geçirildiyse ne yapmalısınız?
Bir mobil uygulamanın ele geçirildiğinden şüpheleniyorsanız, kullanmayı bırakın, etkilenen hesapları güvence altına alın ve hassas bilgilerin açığa çıkıp çıkmadığını araştırın. Hızlı hareket etmek yetkisiz erişimi, finansal kayıpları ve daha fazla zararı sınırlamaya yardımcı olabilir.
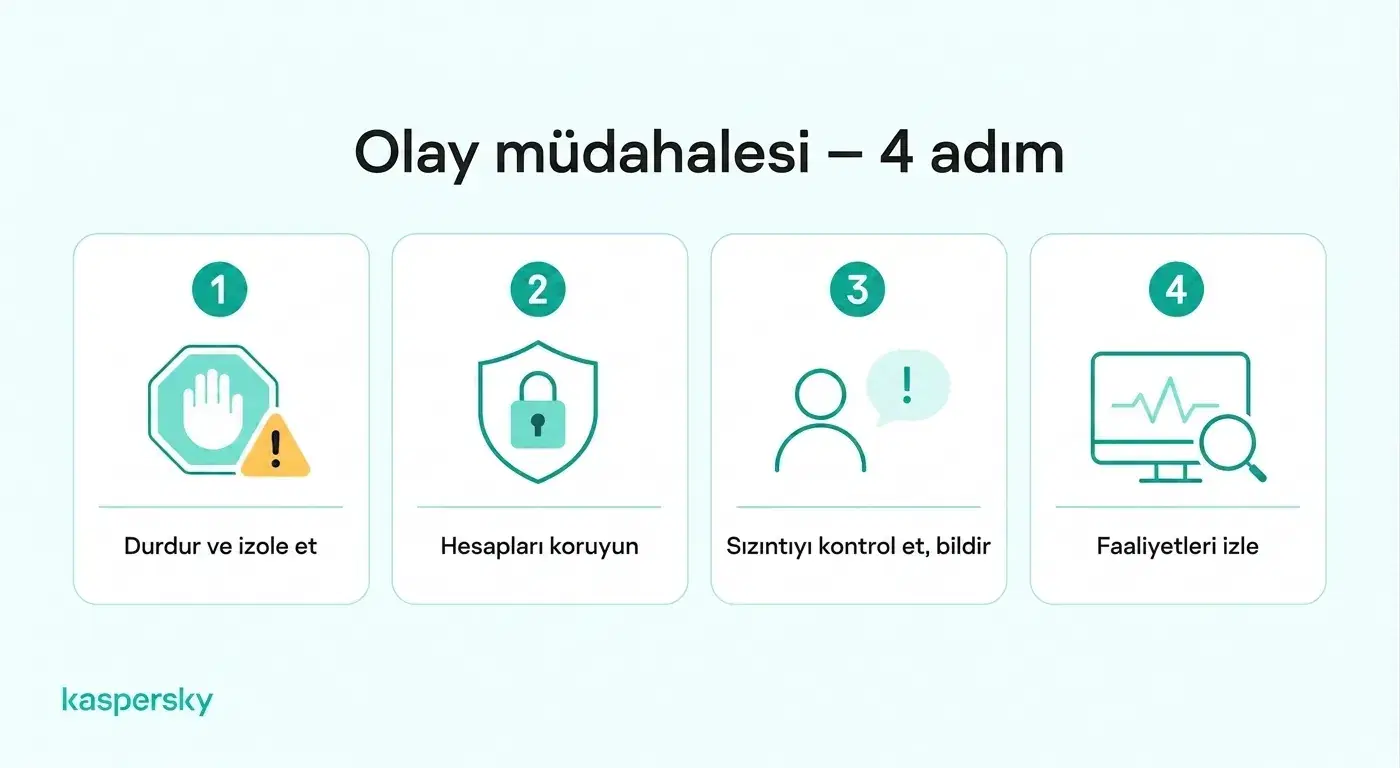
- Şüpheli etkinliği belirleyin: Tanımadığınız uygulamalar, beklenmedik izin istekleri, güvenlik uyarıları, izinsiz işlemler veya olağandışı hesap etkinliklerini arayın.
- Tehdidi izole edin: Etkilenen uygulamayı kullanmayı bırakın. Zararlı yazılım şüphesi varsa, uygun şekilde cihazı internetten ayırın ve kötü amaçlı uygulamayı kaldırın veya izole edin.
- Hesapları güvence altına alın: Güvenilir bir cihaz kullanarak potansiyel olarak ele geçirilmiş parolaları değiştirin, aktif oturumları iptal edin ve çok faktörlü kimlik doğrulamayı etkinleştirin.
- Açığa çıkmış bilgileri kontrol edin: Kişisel bilgilerin, ödeme bilgilerinin, oturum bilgileri veya kurumsal kayıtların erişilip erişilmediğini tespit edin.
- İlgili tarafları bilgilendirin: Finansal bilgiler risk altındaysa bankanızı arayın. Kurumsal uygulamalarda olayı IT yöneticinize veya güvenlik ekibine bildirin.
- Daha fazla tehdit için izleyin: Şüpheli oturum açmaları, izinsiz işlemleri ve devam eden tehlike belirtilerini izleyin.
İlgili makaleler:
- Veri hırsızlığından nasıl kaçınılır?
- Akıllı telefon kullanıcıları için en iyi mobil güvenlik ipuçları nelerdir?
- Cihazımı korumak için gerekli Android güvenlik ipuçları nelerdir?
- Android ve iPhone mobil güvenliğinde temel farklar nelerdir?
Önerilen ürünler:
- Kaspersky Premium
- Premium planımızın 30 günlük ücretsiz denemesini indirin
- Kaspersky Mobile Security
FAQs
Bir mobil uygulamanın güvenli olup olmadığını nasıl anlarsınız?
Bir uygulamanın güvenli olduğunu kanıtlayan tek bir işaret yoktur. Yararlı göstergeler arasında saygın bir geliştirici, düzenli güncellemeler, makul izin istekleri, güvenli oturum seçenekleri ve güvenilir kanallar üzerinden dağıtım sayılabilir. Daha yüksek riskli uygulamalar için geliştiriciler OWASP MASVS gibi tanınmış standartları da takip etmelidir.
Mobil uygulama tehdit izleme nedir?
Mobil uygulama tehdit izleme, uygulama veya cihazdan gelen sinyalleri gözlemleyerek manipülasyon, geçersiz kod imzalama, olağandışı API istekleri, bot etkinliği veya diğer saldırı belirtilerini tespit etmeyi içerir. Bu, geliştiricilerin uygulamaların yayınlandıktan sonra nasıl hedeflendiğini anlamalarına yardımcı olabilir.
Mobil uygulama güvenlik testi ile sızma testi arasındaki fark nedir?
Mobil uygulama güvenlik testi, statik analiz, dinamik test, yapılandırma incelemeleri ve bağımlılık kontrolleri gibi yöntemlerle bir uygulamanın zafiyetlerini geniş kapsamlı olarak kontrol etme sürecidir. Sızma testi ise belirlenen zayıflıkların gerçekçi saldırılarla gerçekten istismar edilip edilemeyeceğini belirlemeye odaklanan daha dar kapsamlı bir uygulamadır.
Mobil uygulama doğrulaması nedir?
Mobil uygulama doğrulaması (attestation), sunucuların bir uygulamanın kimliği ve bütünlüğü hakkında platform tarafından sağlanan kanıtı değerlendirmesine yardımcı olur. Kullanılan mekanizmaya bağlı olarak yetkisiz değişiklikleri veya şüpheli ortamları algılamaya katkıda bulunabilir; ancak bir uygulamanın veya cihazın tamamen güvenli olduğunu garanti etmez.